





















Apple対FBIの対立と似た構図
「WannaCry」を巡りMicrosoftがNSAを批判、混迷深めるIT企業と政府の関係(1/2 ページ)
ランサムウェア「WannaCry」の感染が広がり続ける中でMicrosoftが、責任は米政府によるサイバー兵器の蓄積にあると批判した。だが責任の一端はMicrosoftにもあるという専門家もいる。
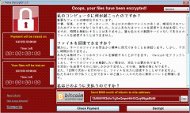 WannaCryに感染した場合に表示される画面の一例(出典:情報処理推進機構)《クリックで拡大》
ランサムウェア「WannaCry」が世界中で感染を広げている。同マルウェアは米国家安全保障局(NSA)のサイバー兵器をベースとしていることから、米政府にも少なくとも責任の一端はあるとして、Microsoftが批判した。
WannaCryのランサムウェアは、4月にShadow Brokersが流出させたNSA関係の情報の中にあった「EternalBlue」というエクスプロイトをベースとしている。サイバー兵器のEternalBlueは、Microsoftのネットワーキングプロトコル「Server Message Block」(SMB)の脆弱(ぜいじゃく)性を利用する。レガシーシステムをこの脅威から守るための緊急パッチを公開した後、Microsoftは「政府による脆弱性の蓄積がなぜそれほど問題かを示す新たな実例」が、WannaCry攻撃で浮き彫りになったと主張した。
「世界各国の政府がこの攻撃を警鐘と受け止めなければならない」。Microsoft プレジデント兼最高法務責任者、ブラッド・スミス氏はそう記している。「違うアプローチを取り、サイバースペースでも兵器に対して物理世界と同じルールを当てはめる必要がある。そうした脆弱性の蓄積と、エクスプロイトの利用に起因する市民の損害について、政府に考えてもらわなければならない」
SentinelOneのセキュリティディレクター、ジェレミア・グロスマン氏も、サイバー兵器の蓄積について誰かが政府に対して声を上げなければならないと述べ、「この状況は何もかもばかげている」と訴えた。
「世界中が今見舞われている状況に目を向けなければならない。トリアージが終わってこれが過ぎ去ったら、さまざまな国や関係者がポリシーに関して会合を持つ必要がある。これも(Microsoftが)提案した通りだ。これからわれわれが未来へと前進すれば、他の重要な体系的システムでもエクスプロイトが見つかるだろう」(グロスマン氏)
セキュリティサービス企業Trustwaveのセキュリティ研究担当副社長ジブ・メイダー氏の見方では、Microsoftのメッセージが大きな影響を与えることはなさそうだ。
「もし政府がそうしたゼロデイなどの脆弱性を集めているのなら、それは目的があってやっていることであり、たとえMicrosoftのような大手であっても、業界からの呼び掛けが政府の計画を変えさせるとは考えにくい。同じような事案の再発は、そうした情報も他の主要兵器と同様に、決して流出しないようにすることによって防止できる」(メイダー氏)
NSAがサイバー兵器を蓄えていたのは驚くようなことではないと指摘するのは、サイバーセキュリティ企業Lumetaの最高マーケティング責任者、サンジェイ・ラジャ氏だ、
「NSAは国家による脅威の先を行かなければならない。さもなければもっと意思の強い破壊的な相手に対して脆弱になる。自社のOSの脆弱性をNSAが利用したと非難するのは、監督が別のチームに自分のゲームプランの深刻な弱点を突かれたと泣き言を言うようなものだ。ばかげているが、非難する相手を間違えている。もっとうまいゲームを計画しなければならない。それがMicrosoftに対する私の答えだ。OSのリーダーであり、アプリケーションのリーダーであるという認識を持つことは、それをサポートする責任を持つということだけでなく、投資にかかわらずセキュリティをもっと真剣に受け止めることでもある。それはともかく、NSAにとって、自分たちの手の内がさらされているのは恥ずべきことだ」(ラジャ氏)
デジタル脅威管理会社RiskIQの最高経営責任者(CEO)で創業者のイリアス・マヌーソス氏も、WannaCryのサイバー兵器に関してMicrosoftが責任を転嫁しているという見方に同意する。
「他者を責めるのはMicrosoftの利益にかなう。実際には、Microsoftはこのソフトウェアのサポートを何年も前に打ち切っていた。従って、責任は敵ではなく、もっと安全なプラットフォームに移行しなかったエンドユーザーと、そうしたユーザーを見捨てたMicrosoftにある。NSAは指導部と政策立案者から指示を受ける政府機関だ」(マヌーソス氏)
Code42の最高セキュリティ責任者、リック・オーロフ氏は、「ここでの悪者は米政府ではない。米政府にはもっといいツールとプロセスを提供しなければならない。サイバー能力を持つ全ての政府が脆弱性を蓄積している。それは今後も変わらない現実であり、われわれはただ、前進するしかない。それでも既知の脆弱性に対応する官民のパートナーシップを実現するための基準や枠組みを確立することは可能だ。政府は必要に応じて蓄積しながら、確立された強制措置に基づいてハイテク企業に通知できる」と語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
3
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
4
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
5
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
6
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
7
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
8
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
現場のスマートフォンが「データの墓場」になる? 情シスが陥るモバイル活用の死角
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
3
「IT史に名を残すシステム障害」8選
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
7
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
8
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー