




















Apple対FBIの対立と似た構図
「WannaCry」を巡りMicrosoftがNSAを批判、混迷深めるIT企業と政府の関係(1/2 ページ)
ランサムウェア「WannaCry」の感染が広がり続ける中でMicrosoftが、責任は米政府によるサイバー兵器の蓄積にあると批判した。だが責任の一端はMicrosoftにもあるという専門家もいる。
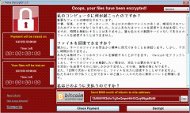 WannaCryに感染した場合に表示される画面の一例(出典:情報処理推進機構)《クリックで拡大》
ランサムウェア「WannaCry」が世界中で感染を広げている。同マルウェアは米国家安全保障局(NSA)のサイバー兵器をベースとしていることから、米政府にも少なくとも責任の一端はあるとして、Microsoftが批判した。
WannaCryのランサムウェアは、4月にShadow Brokersが流出させたNSA関係の情報の中にあった「EternalBlue」というエクスプロイトをベースとしている。サイバー兵器のEternalBlueは、Microsoftのネットワーキングプロトコル「Server Message Block」(SMB)の脆弱(ぜいじゃく)性を利用する。レガシーシステムをこの脅威から守るための緊急パッチを公開した後、Microsoftは「政府による脆弱性の蓄積がなぜそれほど問題かを示す新たな実例」が、WannaCry攻撃で浮き彫りになったと主張した。
「世界各国の政府がこの攻撃を警鐘と受け止めなければならない」。Microsoft プレジデント兼最高法務責任者、ブラッド・スミス氏はそう記している。「違うアプローチを取り、サイバースペースでも兵器に対して物理世界と同じルールを当てはめる必要がある。そうした脆弱性の蓄積と、エクスプロイトの利用に起因する市民の損害について、政府に考えてもらわなければならない」
SentinelOneのセキュリティディレクター、ジェレミア・グロスマン氏も、サイバー兵器の蓄積について誰かが政府に対して声を上げなければならないと述べ、「この状況は何もかもばかげている」と訴えた。
「世界中が今見舞われている状況に目を向けなければならない。トリアージが終わってこれが過ぎ去ったら、さまざまな国や関係者がポリシーに関して会合を持つ必要がある。これも(Microsoftが)提案した通りだ。これからわれわれが未来へと前進すれば、他の重要な体系的システムでもエクスプロイトが見つかるだろう」(グロスマン氏)
セキュリティサービス企業Trustwaveのセキュリティ研究担当副社長ジブ・メイダー氏の見方では、Microsoftのメッセージが大きな影響を与えることはなさそうだ。
「もし政府がそうしたゼロデイなどの脆弱性を集めているのなら、それは目的があってやっていることであり、たとえMicrosoftのような大手であっても、業界からの呼び掛けが政府の計画を変えさせるとは考えにくい。同じような事案の再発は、そうした情報も他の主要兵器と同様に、決して流出しないようにすることによって防止できる」(メイダー氏)
NSAがサイバー兵器を蓄えていたのは驚くようなことではないと指摘するのは、サイバーセキュリティ企業Lumetaの最高マーケティング責任者、サンジェイ・ラジャ氏だ、
「NSAは国家による脅威の先を行かなければならない。さもなければもっと意思の強い破壊的な相手に対して脆弱になる。自社のOSの脆弱性をNSAが利用したと非難するのは、監督が別のチームに自分のゲームプランの深刻な弱点を突かれたと泣き言を言うようなものだ。ばかげているが、非難する相手を間違えている。もっとうまいゲームを計画しなければならない。それがMicrosoftに対する私の答えだ。OSのリーダーであり、アプリケーションのリーダーであるという認識を持つことは、それをサポートする責任を持つということだけでなく、投資にかかわらずセキュリティをもっと真剣に受け止めることでもある。それはともかく、NSAにとって、自分たちの手の内がさらされているのは恥ずべきことだ」(ラジャ氏)
デジタル脅威管理会社RiskIQの最高経営責任者(CEO)で創業者のイリアス・マヌーソス氏も、WannaCryのサイバー兵器に関してMicrosoftが責任を転嫁しているという見方に同意する。
「他者を責めるのはMicrosoftの利益にかなう。実際には、Microsoftはこのソフトウェアのサポートを何年も前に打ち切っていた。従って、責任は敵ではなく、もっと安全なプラットフォームに移行しなかったエンドユーザーと、そうしたユーザーを見捨てたMicrosoftにある。NSAは指導部と政策立案者から指示を受ける政府機関だ」(マヌーソス氏)
Code42の最高セキュリティ責任者、リック・オーロフ氏は、「ここでの悪者は米政府ではない。米政府にはもっといいツールとプロセスを提供しなければならない。サイバー能力を持つ全ての政府が脆弱性を蓄積している。それは今後も変わらない現実であり、われわれはただ、前進するしかない。それでも既知の脆弱性に対応する官民のパートナーシップを実現するための基準や枠組みを確立することは可能だ。政府は必要に応じて蓄積しながら、確立された強制措置に基づいてハイテク企業に通知できる」と語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー