




















CIO Japan Summit 2011リポート(後編)
Stuxnetは14年前に予言されていた――歴史から探るサイバー攻撃対策
CIO向けイベントであるCIO Japan Summit 2011。後編は、サイバー攻撃の歴史を振り返りつつ、企業が直面するセキュリティの課題について解説した横浜市CIO補佐監の講演を紹介する。
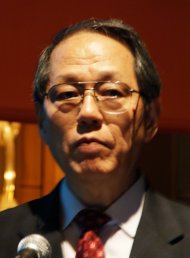 横浜市CIO補佐監の内田勝也氏
前編「Officeのパスワードを数秒で解析――専門家が語るサイバー攻撃の現状」に引き続き、2011年11月9日~11日の3日間、ホテルニューオータニ幕張で開催された最高情報責任者(CIO)向けイベント「CIO Japan Summit 2011」の中から、情報セキュリティ関連のセッションをピックアップして紹介する。
イベント最終日となった11月11日の閉会基調講演は、情報セキュリティ大学院大学名誉教授で、横浜市CIO補佐監を務める内田勝也氏が登壇。サイバー攻撃の歴史をひもときながら、企業がセキュリティ対策を考えるに当たっての注意点を解説した。
サイバー攻撃は40年かけて高度化、複雑化
「標的型攻撃をはじめとする昨今のサイバー攻撃の対策を考えるに当たって、過去の攻撃から学ぶことは多い」。内田氏は講演の冒頭でこう指摘し、攻撃の高度化や複雑化の過程について過去の事例や出来事を基に説明した。
ネットワークにおけるマルウェアは、インターネットの前身である米国防総省 国防高等研究計画局(DARPA)が構築した「ARPANET」で初めて登場した(参考:セキュリティにおける軍事的発想の重要性)。1971年にARPANETに登場した「クリーパー」が、世界最初のマルウェアと呼ばれている。クリーパーは、コンピュータの画面上にテキストを表示するのみの単純なプログラムだったが、「攻撃手法は、40年という長い年月の間に大きく磨かれてきた」。
サイバー攻撃の進化の中で見逃せないのが、2001年7月に発生した「Code Red」をはじめとするワームの登場だと内田氏は指摘する。Code Redはシステムの脆弱性を悪用してバックドアを仕掛け、特定の攻撃対象に一斉に攻撃を仕掛ける分散サービス妨害(Distributed Denial of Service:DDoS)攻撃を実現するワームだ。
ワームは自分自身をコピーして、多数の端末に自動的に埋め込む。ワームの登場前は、攻撃者が手作業で多数の端末にマルウェアをインストールする必要があった。「ワームの登場により、攻撃に利用される端末数は、数百から数千というレベルから数百万や数千万という規模に拡大した。技術の進化により、攻撃者にとってより攻撃しやすくなり、攻撃の影響もより大きくなった」
Stuxnetは新しい脅威ではない
2011年7月、イランの原子力関連施設の機器をはじめとする産業機器を狙ったサイバー攻撃である「Stuxnet」が発見されたことから、産業機器に対するセキュリティ対策に注目が集まりつつある。だが「産業機器に対するサイバー攻撃の脅威は今に始まったことではない」と内田氏は説明する。
14年前の1997年10月には、米国の大統領重要インフラ防御委員会(PCCIP)が、産業機器の監視制御やデータ収集機能を持つ設備稼働監視(SCADA)システムの脆弱性や危険性を把握していたと内田氏は指摘。さらに2006年には、米SymantecがSCADAに潜むバグを報告していることにも触れた。「Stuxnetが脅威だと騒ぐ前に、過去の事件や発表について把握しておくことが、対策を考えるに当たって重要になる」
過去の対策が今後も通用するとは限らない
2011年3月11日に発生した東日本大震災を踏まえ、事業継続計画(BCP)の練り直しの一環として情報セキュリティ対策を再考する動きがある。だが大災害が情報システムに与える影響については、「2001年9月11日に発生した米国の同時多発テロにおいてその脅威や対策の重要性が認識されていたはずだ」と内田氏は指摘する。「例えば同時多発テロの際、倒壊した建物の中だけでデータを保管していた企業は全てのデータを失った。データのバックアップ体制の検討を今になって始めた企業は、そのときの教訓を今まで生かしていなかったということだ」
その一方で、「過去の大災害で役に立った対策が、次回の大災害で必ず役立つという保証はないことに注意すべき」と内田氏は警笛を鳴らす。1995年に発生した阪神・淡路大震災では、携帯電話が固定電話よりも比較的つながりやすい状況が生じた。東日本大震災では契約者数の増加などから携帯電話がつながりにくくなり、TwitterやSNSといったソーシャルメディアの有効性が認識された。だが次回の大震災でもソーシャルメディアが役立つかは分からない。「例えば東日本大震災でも、ソーシャルメディアにおけるなりすましや誤った情報の流布といった課題が浮き彫りになった」と、内田氏は短絡的な考えに注意を促す。
ソーシャルメディアのセキュリティ対策関連記事
東日本大震災以降、災害や事故を100%抑えたり、“想定外”の出来事の発生自体をなくすことが企業に求められるケースが増えてきたことは危険な兆候だと内田氏は憂慮する。「セキュリティ対策を考えるに当たって大切なのは、『想定外のことが起こり得る』ことを前提にすることだ。その上で費用対効果を考えながら、経営課題としてセキュリティ対策を考えるのが現実解となる」と内田氏は参加者に訴えた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー