




















実トラフィックが語る「セキュリティ脅威の真実」【第3回】
「Heartbleed」の脅威を正しく回避する7つの対策
企業では、SSL暗号化通信をするアプリはどれくらい使われているのか。OpenSSLの脆弱性「Heartbleed」に対処する方法とは。調査結果を交えて詳細に示す。
国内企業のネットワークに次世代ファイアウォールを接続して収集した生データを基に、最新の脅威について解説する本連載。第2回「会社で見つかるマルウェアは年間2000種以上――実トラフィックで明らかに」に続く今回は、企業におけるSSL使用状況を紹介しつつ、昨今話題となっているSSL/TLSライブラリ「OpenSSL」の脆弱性である「Heartbleed」の対策について解説していきます。
連載:実トラフィックが語る「セキュリティ脅威の真実」
実は多い、日本企業でのSSL使用状況
日本企業の実ネットワークで検出した1178個のアプリケーションと通信機能のうち、SSLによる通信路暗号化を使用するものは425種でした。全体の36%がSSLを使用している計算です。この割合は、世界の他の3地域(北米、ヨーロッパ、アジア太平洋)と比較して一番高い結果となりました(表)。日本では全体的なサンプル数と検出したアプリケーション数が他地域と比べて小さかったことが原因として考えられます。ただし、少なくとも日本企業は他国よりもSSLの使用状況が高く、その分SSLをターゲットとした攻撃も受けやすいことは事実です。
| 地域 | アプリケーション/通信機能の総数 | SSLを使用するアプリケーション/通信機能数 | SSLを使用するアプリケーション/通信機能の比率 |
|---|---|---|---|
| 日本 | 1178種 | 425種 | 36% |
| 北米 | 1676種 | 539種 | 32% |
| ヨーロッパ | 1707種 | 511種 | 30% |
| アジア太平洋 | 1576種 | 498種 | 32% |
| グローバル | 2076種 | 539種 | 26% |
皆さんは、自社のネットワークでどれくらいSSLが使われているかを把握しているでしょうか。SSLを使用するアプリケーションのうち、幾つがビジネス用途に使われているでしょうか。IT管理者が管理しているアプリケーションや通信機能については把握できるかと思いますが、それ以外はどうでしょうか。
図1は、日本企業の実ネットワークで検出した、アプリケーションや通信機能の上位10カテゴリと、各カテゴリのアプリケーション数をSSLの使用状況別に表しています。ファイル共有のカテゴリでは、その半数以上がSSLを使用しています。日本においては1企業当たり平均17種のファイル共有アプリケーションを検出しました。単純に計算すると、そのうち8種はSSLを使用していることになります。
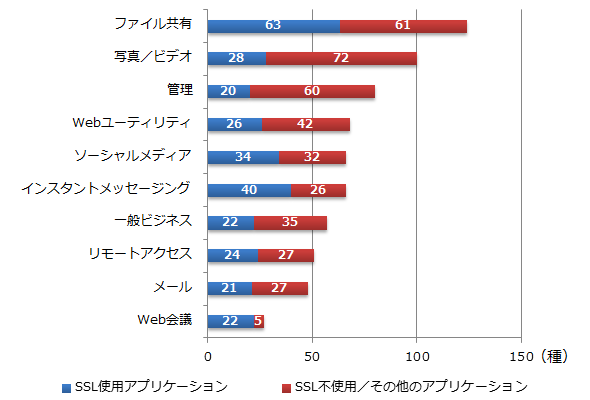 図1 日本における主要カテゴリのSSL使用状況別アプリケーション数
日本企業で多く見られたファイル共有アプリケーションは、「WebDAV」を利用するものに加え、「OneDrive(旧SkyDrive)」「Dropbox」「Googleドライブ」「宅ふぁいる便」「Yahoo!ボックス」「SlideShare」でした。「Yandex.Disk」「ifile.it(現filecloud.io)」「Bitcasa」など、新興国に拠点を置くサービスや容量無制限をうたったサービス、個人ブログなどで紹介されている有名ではないオンラインストレージも多数利用されていました。
また、自社で使われている各種アプリケーションの技術的な仕組みを把握しているでしょうか。それらのアプリケーションは、会社が承認したものでしょうか。OpenSSLを使用しているでしょうか。それらのアプリケーションを利用して、漏えいするかもしれない個人情報や会社の情報はどのようなものでしょうか。これらが不明瞭なまま放置していると、大きなリスクを背負うことになりかねません。
Heartbleedのリスク
2014年4月に公表されたHeartbleedは、オンラインバンキングに加え、Dropboxや「Yahoo!」「Google」「Facebook」といった有名どころから無名のものまで、無数のWebサイトに影響を与えました。
Heartbleedにより、組織に侵入してその内部を徘徊するなど、従来は非常に高度な脅威に使われていた手段を普通の攻撃者が使えるようになってしまいました。筆者が所属するパロアルトネットワークスでも、実環境でのHeartbleed利用を想定した概念実証において、企業ネットワークにある脆弱なサービスを自動検出し、ワンクリックで攻撃するツールを容易に開発することができました。
Heartbleedの影響は甚大でしたが、有名なWebサイトでパッチ更新が完了すれば、多くの人は時間の経過とともにHeartbleedのことは忘れてしまうでしょう。しかし、企業のセキュリティ担当はこの先何年も、Heartbleedの深刻な影響に対処する必要があります。その上で、上述した事実を知っておかないと、Heartbleedを悪用した認証情報やデータの盗聴ツールからの攻撃を防ぐことが非常に困難になります。
Heartbleedリスクの対策
Heartbleedの具体的な対策としては、以下の7種が挙げられます。それぞれを詳しく解説していきます。
- 影響があるシステムを特定してパッチを適用
- SSLが使用できるアプリケーションを厳密に制御
- クラウドアプリケーションプロバイダーと協力して対策を促進
- 新しい暗号鍵を作成
- 顧客へ通知
- パスワードを変更
- フィッシング詐欺に注意
対策1. 影響があるシステムを特定してパッチを適用
SSLを使用するアプリケーションは全体の36%にも上ることから、組織内でSSLを使う通信にどのようなものがあるかを全て把握している管理者は、まずいないでしょう。OpenSSLを利用する未知のアプリケーションを検出するには、ネットワーク全体でローカルスキャナを実行する必要があります。また、OpenSSLを利用するクライアントとサーバ双方のアプリケーション更新が必要です。
対策2. SSLが使用できるアプリケーションを厳密に制御
上記の通り、想像以上に多くのSSL利用アプリケーションが存在し、その多くは企業が導入したものではなく、エンドユーザーが利用しているものです。そのため、アプリケーションが迅速に更新されなかったり、企業が決めた対策にエンドユーザーが従わなかったりして、組織のセキュリティリスクを高める可能性があります。社内のエンドユーザーに対して、アプリケーションを厳密に制御することも対策の1つです。
対策3. クラウドアプリケーションプロバイダーと協力して対策を促進
米Salesforce.comは、システムがHeartbleedの影響を受けないと発表したクラウドプロバイダーの1社です。ただし、人事、給与、ERPなどの業務に複数のクラウドプロバイダーと契約している組織もあるでしょう。自社で利用しているクラウドサービスは、どのクラウドプロバイダーが提供しているのか、そしてそれらが同じように対策済みであるかどうかを確認することが重要です。Filippo Valsorda氏が運営する「Heartbleed test」など、システムがHeartbleedの影響を受けるかどうかを確認するWebサイトを活用するのも効果的でしょう。
対策4. 新しい暗号鍵を作成
古い秘密鍵とその対となる公開鍵を失効させた上で、新たな秘密鍵を作成し、その対となる公開鍵のデジタル証明書を認証局から取得します。Heartbleedを悪用してサーバを盗聴したハッカーが、秘密鍵を盗む可能性があるからです。システムにパッチを適用した後でも、ハッカーは盗んだ秘密鍵を持っているかもしれません。新しい暗号鍵を入手しましょう。
対策5. 顧客へ通知
組織がHeartbleedの影響を受けている場合、対処中かどうかにかかわらず、顧客から問い合わせがあるかもしれません。顧客からの信頼を得るには、顧客対応の姿勢に透明性が求められます。Heartbleedの影響は広く及んでいるので、悩んでいる顧客はたくさんいるでしょう。顧客は、危機に陥ったときに迅速かつ専門的に対応してくれた企業のことをよく覚えているものです。
対策6. パスワードを変更
システムにパッチを当て、暗号鍵も変更し、クラウドプロバイダーもHeartbleedに対処できることを確認したら、システムの全ユーザーのパスワードを変更します。ここで注意すべきなのは、パスワード変更は他の全てのタスクが終了してから実施すべきだ、ということです。パッチが当たっていないシステムや暗号鍵が変更されてないシステムを狙うハッカーは、新しいパスワードを盗聴し続けることができるからです。
対策7. フィッシング詐欺に注意
「Heartbleedから身を守るために、パスワードをすぐに変更しなければならない」という内容のフィッシング詐欺メールを目にするかもしれません。会社の統合業務(ERP)システムや人事給与システムが出力するメールに酷似した、個人名指定のリンクが埋め込まれたメッセージがメールの内容として使われるのですが、これは実際には巧妙に認証情報を収集するように設計されたWebサイトなのです。全ての通信を警戒する必要があります。
Heartbleedの影響を長期的に考慮するのであれば、米Twitterが2013年に導入した、暗号解読を困難にする仕組みである「Perfect Forward Secrecy(PFS)」を導入することが望ましいです。PFSを導入して自社サイトの全てのトラフィックに適用していれば、盗んだ秘密鍵や収集した公開鍵を攻撃者が悪用し、SSL暗号化通信に利用するセッション鍵(使い捨ての共通鍵)の1つを解析できたとしても、将来的にデータが盗聴される可能性はありません。
三輪賢一(みわ けんいち) パロアルトネットワークス合同会社
外資系ネットワークおよびセキュリティ機器ベンダーのプリセールスSEを15年以上経験。現在は次世代ファイアウォールおよびエンタープライズセキュリティを提供するパロアルトネットワークスでSEマネージャーとして勤務。主な著書に『プロのための図解ネットワーク機器入門(技術評論社)』がある。
Copyright © ITmedia, Inc. All Rights Reserved.


実トラフィックが語る「セキュリティ脅威の真実」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー