




















いまさら聞けないハイブリッドクラウド【第6回】
「社内ポリシーを生かしてクラウドを使いたい」企業に役立つ3つのポイント
ハイブリッドクラウドの利用において、懸念点の1つとなるのがクラウドサービス上でのセキュリティと自社コンプライアンスの維持だろう。
 パブリッククラウドの課題と懸念《クリックで拡大》
プライベートクラウドとパブリッククラウドを混在させた「ハイブリッドクラウド」の利用を考えたとき、前者は社内システムの延長線上で考えることができるが、後者は利用するクラウド事業者の制限に従わざるを得ない面が出てくる。しかしパブリッククラウドの利用であっても、情報システム担当者は自社セキュリティポリシーの延長線上で運用したいであろうし、ユーザーもハイブリッドクラウド導入による利便性の低下(特にサービスログインのID/パスワード管理の複雑化)を望んではいない。
このような異なるクラウドシステムを利用しつつ、効率的にセキュリティポリシーを適用、管理したいというニーズは、ハイブリッドクラウドの利用が進むにつれ大きくなっていくと予想される。本稿では、上記のような課題、特に異なるクラウドシステム間のアイデンティティー管理(以下、ID管理)と、セキュリティポリシーの実現方法に関して説明する。
1.ハイブリッドクラウドにおけるセキュリティ懸念
最初にTechTargetジャパンが実施した「クラウドインフラに関する読者調査」から、クラウドサービス導入に際しての懸念点のアンケート結果を紹介する。
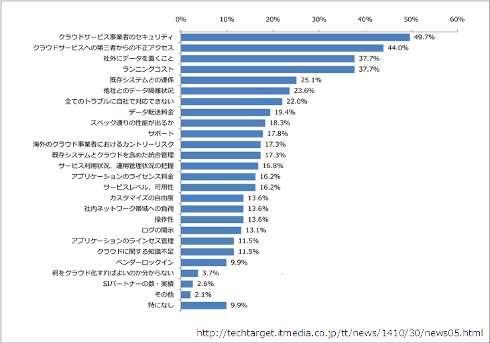 図1 パブリッククラウドの課題と懸念(TechTargetジャパン調べ)《クリックで拡大》
パブリッククラウドサービスの利用に当たり、ユーザーはセキュリティや既存システムとの統合管理など、社内コンプライアンス順守に関する懸念点を多く持っていることが分かる。
2.ID管理
企業内においては、ID管理とアクセス管理を始めとする認証基盤システムの運用が一般的になりつつある。認証基盤システムを導入することにより、複数のリソース(企業内のサーバリソースやさまざまなWebアプリケーション)へ1回のログインで統合的に利用可能となるシングルサインオン(SSO)が可能となり、ユーザーの利便性が向上する。情報システム担当者は個々のID管理の簡易化や、ユーザーの利用状況の把握(証跡)がシステム全体を通して網羅的に可能となり、企業内におけるセキュリティとコンプライアンス順守の助けとなる。
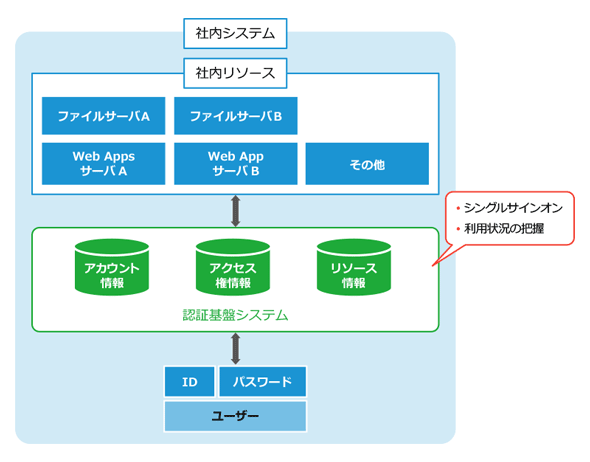 図2 認証基盤システム概要《クリックで拡大》
しかし、ここ数年のパブリッククラウドサービスの普及により、新たなIDとパスワード管理、アクセス管理(多くの場合モバイル端末の普及によるデバイス管理も)をフォローしなければならなくなってきているのは皆さんご存じの通りである。
2-1.クラウドサービス利用によるID管理リスクの増大
パブリッククラウドサービスでは、多くのアプリケーションが存在し、単一クラウド事業者に閉じた形での利用は少なく、複数のクラウド事業者へのID登録(=管理)が必要となる場合が多い。セキュリティの観点からすると、ユーザーにはクラウドサービスごとに異なるID/パスワードを利用してもらいたいところだが、現実的な運用方法とは言い難く、結果としてパスワードの使い回しが発生し、潜在的セキュリティリスクにつながる恐れがある。
このようなリスクを避けるためにも、企業内の認証基盤システムによるSSOをパブリッククラウドサービスに適用したいというニーズの発生は自然な流れといえる。
多くのパブリッククラウドサービスは、さまざまなネットワーク環境からのアクセスを前提としており、外部(この場合は企業内)の認証基盤システムとの連係には何らかの仕組みが必要となる。今後のハイブリッドクラウドの利用において、企業内の認証基盤システムとのID連係機能の有無はパブリッククラウドサービスを選定する要素の1つとして考慮した方がよい。
2-2.認証基盤システムの連係の仕組み
パブリッククラウドサービスと認証基盤システムのID連係機能は、一般的に「フェデレーション」と呼ばれる。利用するパブリッククラウドサービスをSP(Service Provider)と呼び、フェデレーション機能を提供するサーバもしくはサービスをIdP(Identity Provider)と呼ぶ。
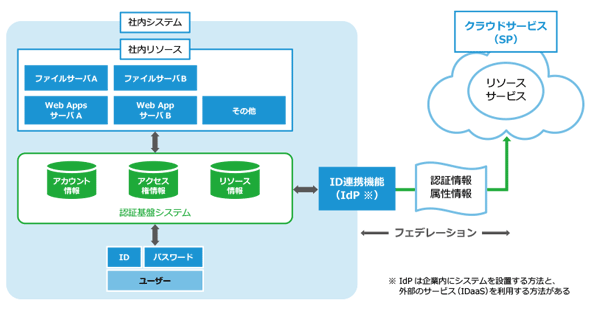 図3 認証基盤システムとクラウドとのID連係《クリックで拡大》
| プロダクト名称 | 開発元 | 備考 |
|---|---|---|
| ADFS | 日本マイクロソフト | Windows Serverの機能に含まれる |
| HP Icewall SSO | 日本HP | |
| TrustBind/Federation Manager | NTTソフトウェア | |
| PingFederate | Ping Identity Corporation | 国内取扱:マクニカネットワークス、ユニアデックスなど |
SPには信頼するIdP情報をあらかじめ登録する必要がある。登録の方法や形式はSPごとに異なるが、基本的には管理者による手動設定である。また、SPとIdP間でやりとりする属性情報の種類もSPによって異なる。しかし共通の動作としてSPとIdP間にパスワードを含む認証情報が流れないことは注目したい。ネットワークを通じてやりとりがなされるのは、トークンやアサーションと呼ばれる「誰に何を許可するか?」という属性情報であり、それによりパスワード漏えいに関する一定の安全性を確保している。
図3にあるSPとIdP間の連係の技術仕様はオープンな標準化された仕様である。関連する主な仕様を以下に紹介する。
| 仕様の種類 | 概要 | 備考 |
|---|---|---|
| SAML2.0 | アイデンティティー情報を安全に流通させるためのXML形式および通信仕様 | さまざまなユースケースに適用可能な仕様であるが、それ故に複雑であり、結果的には企業内ID管理システムと企業向けSaaSとの間でのSSOに利用されるにとどまっている |
| OpenID 2.0 | 2つのWebサイト間における、Webブラウザを用いたID情報の要求、提供を行うためのプロトコル | Webサイト間の認証結果や属性情報の交換に特化したプロトコルであり、従前の仕様(SAML 2.0)に比較して単純なプロトコルであるが、鍵交換や署名処理など、まだ実装が容易ではない点が残る |
| OAuth 2.0 | サードパーティーアプリケーションによるHTTPサービスへの限定的なアクセスを可能にする、APIアクセス認可のフレームワーク | OAuth 1.0をベースに、より容易に実装できるように仕様を簡略化。Web APIのアクセス認証プロトコルとして広く普及。しかしID連係に関してはスコープ外であり、独自仕様が乱立している |
| OpenID Connect | OAuth 2.0仕様をベースに「アイデンティティー層」を拡張し、認証結果や属性情報の連係、セッション管理などのAPIを標準化 | OAuth 2.0をベースに、ID連係のためのプロトコルを定義。OAuth 2.0の実装のしやすさを生かしつつ、ID連係に十分な機能を定義している |
↓OpenIDファウンデーション・ジャパン公開資料より一部抜粋、再レイアウト
将来的に「OpenID Connect」に収れんしそうな流れはあるが、現時点では複数の仕様をサポートするSPとIdPが多い。認証基盤システムにおいてフェデレーション機能を利用する場合には、必ず仕様のチェックと事前テストをなされたい。
2-3.プライベートクラウドでのID管理
プライベートクラウドにおけるID管理では、基本的に信頼できるネットワーク内での処理となるため、直接的に認証基盤システムとの連係を考えるのが最もシンプルである。
プライベートクラウドを構成するクラウドOS(「OpenStack」や「VMware vSphere」など)の認証機能の多くは既存の認証基盤システムとの連係機能を持っている。例えばOpenStackでは、以下のバックエンド認証との連係機能を持つ。
- メモリ内のキーバリュー型ストア(シンプルな内部ストレージ構造)
- SQLデータベース(MySQLやPostgreSQLなど)
- PAM(Pluggable Authentication Module)
- LDAP(OpenLDAPやMicrosoftのActive Directory)
OpenStackではID管理を「Keystone」と呼ばれるコンポーネントが担当している。このKeystoneのプラグインの形でバックエンド認証との連係の仕組みが提供されている。OpenStackではIceHouseリリースでKeystoneにおけるバックエンド認証システム連係が強化されているので、それ以降のリリースを利用すれば安定した運用が期待できるだろう。
パブリッククラウドサービスと同様に、フェデレーション機能によるID連係も可能である。この場合、対象となる企業内のプライベートクラウドがSPとなる。OpenStackの場合、KeystoneはJunoリリースでSAML(Security Assertion Markup Language)とOpenIDをサポートしている。また最新のKiloリリースでは、OpenID ConnectのサポートやIdPとしての機能も実装されている。
このように、ハイブリッドクラウドにおけるセキュリティとコンプライアンス管理は、ID管理を基礎として、既存の認証基盤システムとの連係を進めることでシンプルかつ統合的に維持することができる。
パブリッククラウドであれば、フェデレーション機能を利用した認証基盤システムとの連係(特に互換性と実績)を、プライベートクラウドであれば、その基礎となるクラウドOSの認証機能がサポートするID統合やID連係機能の種類と方法をチェックし、ハイブリッドクラウドを構成する際のデザイン基準の1つとされたい。
3.新しいセキュリティポリシーの配置方法
ここまで、ハイブリッドクラウド利用におけるセキュリティとコンプライアンス管理の基礎となるID管理に関して述べてきた。ここで少し視点を変えて、クラウド時代の新しいセキュリティポリシーの運用について触れてみたい。
現状、社内ITにおけるセキュリティ管理は、管理セグメントを「トラステッド」「アントラステッド」に分けて(セグメンテーション)、その境界線をファイアウォールやIDS(侵入検知システム)/IPS(侵入防止システム)で保護するのが一般的な方法である。クラウドの利用においても基本的な考え方は同様だ。しかし、クラウドの基礎技術である仮想化技術によって、セキュリティの境界線の細分化が進んでいる。
3-1.分散ファイアウォールとマイクロセグメンテーション
簡単に言うと、これまでセグメントの境界線にいたファイアウォールをより細分化して、よりアプリケーションの近くに配置しようという考え方である。これによりファイアウォールによって保護されるセグメントも細分化され、より細かいセキュリティコントロールが可能となる。
また仮想マシン間においては、従来の境界線上のファイアウォールを通らない通信が多く発生する。これまでの仕組みではそのトラフィックのセキュリティを管理することは困難であったが、ファイアウォールが分散されることによってそれも可能となる。
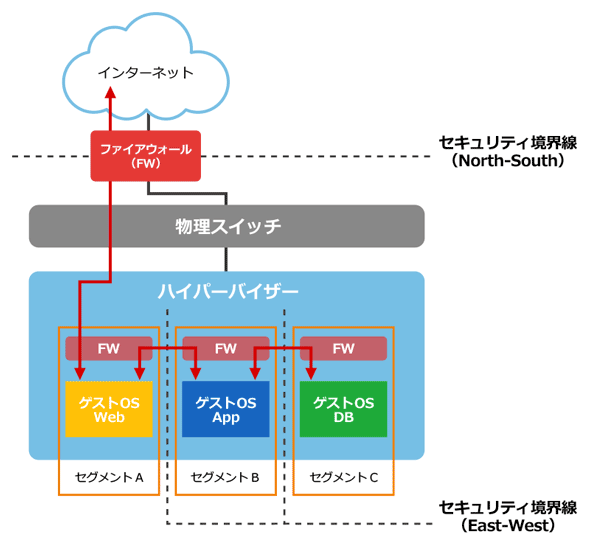 図4 分散ファイアウォール《クリックで拡大》
3-2.ハイブリッドクラウドでの利用
ファイアウォールの分散配置によるマイクロセグメンテーションでは、ファイアウォール機能とセキュリティポリシーを管理、制御するコントロール機能は分離される。この“Software Defined Network”的な考え方により、システム全体でのセキュリティポリシーの管理とポリシーの一括配布が可能となる。これまでもiptables、Windowsファイアウォールなど、OS機能を利用してファイアウォールを分散化する方法は存在したが、システム全体で統合的にセキュリティポリシーの管理を行うのは手間の掛かる作業だった。
ハイブリッドクラウドでの利用に当たっては、パブリッククラウドとプライベートクラウドの両方に分散するファイアウォールを透過的に管理可能な製品を検討すべきである。またファイアウォール機能とコントロール機能間では、通信遅延の極小化が求められるため、物理的なダイレクト接続形態を構成するのがよい。パブリッククラウドサービスの多くはダイレクト接続サービスを持っているので、それを利用するのが望ましい。
4.参考になるセキュリティ規定、ガイドライン
最後に、ハイブリッドクラウドをデザインする際に参考となる各種のセキュリティ関連の規定やガイドラインを紹介する。
4-1.「クラウドの安全性・信頼性」を示すガイドライン、参考資料
| 経済産業省 | クラウドサービス利用のための情報セキュリティマネジメントガイドライン |
|---|---|
| ASP・SaaS・クラウドコンソーシアム(ASPIC) | クラウドサービス提供における情報セキュリティ対策ガイドライン使い方ガイド |
| 情報処理推進機構(IPA) | クラウドサービス安全利用のすすめ |
| クラウドセキュリティ推進協議会(JASA) | クラウド情報セキュリティ管理基準 |
| PCI Security Standards Council | PCI DSS v3.0 |
福澤克敏(ふくざわ かつとし)
株式会社ビットアイル ビットアイル総合研究所 所長代理
国内電機メーカー、外資および国内NIerを経て、データセンター業界に入る。
2010年にビットアイル入社、「ビットアイルクラウド」のサービス開発に携わる。現在は、ビットアイル総合研究所にてOpenStack as a Serviceのビジネス推進を担当。
Copyright © ITmedia, Inc. All Rights Reserved.


いまさら聞けないハイブリッドクラウド
この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー