




















VDIに必要なセキュリティ保護をチェック
「仮想デスクトップは物理PCより安全」はウソ? “VDI安全神話”を検証する(1/2 ページ)
デスクトップ仮想化に関連するセキュリティの危険を過小評価するのは禁物だ。IT部門は、自社のVDI環境のあらゆる側面をマルウェアから保護する必要がある。
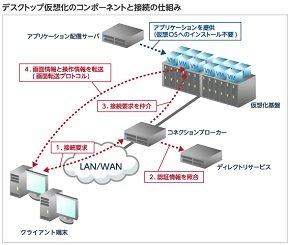 VDI導入をセキュリティ対策の1つだと捉える向きもあるが……(TechTargetジャパン記事「デスクトップ仮想化の仕組みとメリット」より)
VDI(仮想デスクトップインフラ)環境は、物理デスクトップ環境よりも安全だと考えられている。全てのアプリケーションとデータがデータセンターに置かれているからだ。だが実際に経験してみると、VDI環境をマルウェアから守るのは、物理デスクトップ環境と少なくとも同じくらい複雑で厄介であることが分かる。
企業はVDIを導入する前に、プロジェクト要件に照らして十分に評価しなければならない。VDIにはメリットだけではなく、さまざまな課題があるからだ。評価のプロセスではVDIの脆弱性と、仮想デスクトップのセキュリティ保護対策を学ぶ必要がある。
仮想デスクトップの保護
VDI環境はセキュリティ面で有利だという主張は、「マルウェアに対するリアルタイム保護をサーバレベルで実行することが、そのインフラに接続された全仮想デスクトップの保護に役立つ」という前提に基づいていた。だが実際には、必ずしもそうとは限らない。
仮想デスクトップは、不正なWebサイト、メール、USBメモリなどの外部媒体を介したマルウェア侵入の危険にさらされている。クライアント端末に感染するこうしたマルウェアの中には、サーバにも感染するほどしつこく悪質なものもある。VDIの普及が進むとともに、マルウェアはクライアント端末とVDIシステム間の緊密な接続を悪用するようになると予想される。
インフラのセキュリティを確保する第一歩は、VDIシステムを稼働させるサーバに包括的なマルウェア対策を導入することだ。サーバ側のマルウェア対策では、マルウェア定義ファイル(シグネチャ)を日常的に自動更新するとともに、マルウェア対策ソフトウェアを常に最新の状態に保つ必要がある。
ハッキングやバグ、マルウェアは、インフラにとって絶え間なく変化し続ける脅威だ。ソフトウェアベンダーはこうした脅威への対処をしやすくするために、VDIシステムの保護に特化したマルウェア対策ソフトウェアを提供している。
一般的に、仮想デスクトップをマルウェアから保護する方法は、従来の物理デスクトップを保護する方法と何ら変わらない。企業はリアルタイムスキャンツールを使って、ユーザーアプリケーションが実行されるデスクトップのマルウェア感染を防ぐ必要がある。標準的なクライアント端末でVDIクライアントアプリケーションを実行する企業は、フル機能のクライアント向けマルウェア対策ソフトウェアを使い、仮想デスクトップへのマルウェア感染を防がなければならない。
外部ドライブを無効にしたシンクライアントを使う企業は、VDIのセキュリティメリットを実現できる可能性がある。シンクライアントはサーバにデータを一切転送しないからだ。ただし、マルウェア対策ソフトウェアのリソース要件には注意する必要がある。
一部のシンクライアントは、RAMの搭載量が最小限に抑えられている。CPUやメモリが貧弱なシンクライアントは、マルウェア対策ソフトウェアとユーザーアプリケーションを同時に実行できない可能性がある。企業はマルウェア対策ソフトウェアの提案を受けたら、購入前に自社のクライアント端末やVDIソフトウェアでのパフォーマンスをテストしなければならない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー