





















失敗しない「学校IT製品」の選び方:シンクライアント編【前編】
学校IT化の“無法地帯”を一掃する「シンクライアント」の威力
教育機関でITによる情報の利活用が進む中、急務となっているのがセキュリティ対策だ。その手段として教育機関が注目し始めた「シンクライアント」のメリットを検証する。
教育現場の情報セキュリティといえば、無線LANをはじめとするネットワークのセキュリティ対策も重要だが、現時点での“本命”は「エンドポイント」のセキュリティ対策だ。エンドポイントとは、タブレットやクライアントPCといった、ネットワークやサーバに接続するクライアント端末のこと。エンドポイントセキュリティ対策は、そのクライアント端末と周辺機器のセキュリティ対策全般を示す。
まだまだIT導入の過渡期である教育機関は、大企業などのように共通基盤といった大型システムや巨大ストレージはなく、ほとんどがタブレットなどのクライアント端末単体だけで十分なのだ。教育機関を舞台とした情報漏えいなどのセキュリティ事件/事故の多くが、クライアント端末周辺から起きているのはそのためだ。
教育機関にとって重要なエンドポイントセキュリティ対策。その決定打の1つとして一度は検討されるのが、手元の端末にデータを残さずにデスクトップ環境を利用可能にする「シンクライアントシステム」である。既に幾つかの地方自治体での導入事例や導入検討の声が、ベンダーに勤める筆者の周辺に漏れ聞こえてくる。
シンクライアントシステムは、確かにエンドポイントセキュリティ対策の有効な手段ではある。ただし、シンクライアントシステムがあらゆるエンドポイントセキュリティの課題を解消できるわけではないのも事実だ。本稿では、教育機関がエンドポイントセキュリティ対策としてシンクライアントシステムを導入することの是非を検証する。
連載:失敗しない「学校IT製品」の選び方
「シンクライアントシステム」とは
シンクライアントシステムとは、クライアントPCやタブレットといった通常のクライアント端末とは異なり、クライアント端末の処理をキーボード入力やマウス操作といった単純な操作と、画面描画のみに限定する仕組みだ。シンクライアントシステムでエンドユーザーが操作するクライアント端末、つまり「シンクライアント」には、CPUやメモリなどコンピュータとしての装置も無ければ、漏えいの可能性があるデータも置けないのだ。
実際にデスクトップ環境が稼働しているのは、シンクライアントからネットワーク経由で接続するサーバ側だ。CPUやメモリ、HDDといったデスクトップ環境の稼働に必要なシステムリソースは、サーバ側にあるものを利用する。
一般的なシンクライアントは、画面表示装置のディスプレーと操作装置のキーボード、マウスといった最低限の装置しか備えない。多機能かつ高性能になっているはずのクライアント端末に、あえて制限を掛けているのだ。シンクライアントシステムでは、操作端末であるシンクライアント、ネットワーク、サーバのシステム全体がそろって、初めてデスクトップ環境が使えるようになる(図1)。
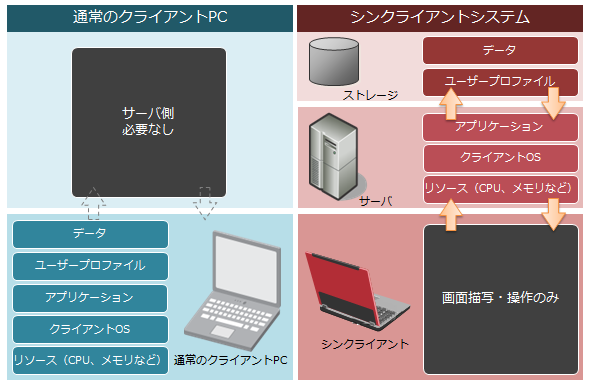 図1 通常のクライアントPCとシンクライアントの違い。通常のクライアントPCは、基本的には端末側だけで全ての処理が完結できる。一方のシンクライアントシステムは、デスクトップ環境の本体はサーバ側にあるので、端末側の紛失や盗難による情報漏えいに強いのはもちろん、管理や制御もしやすい
学校がシンクライアントシステムに注目すべき理由
教育現場のIT化はここ数年で大きく進み、多くの導入事例が各種媒体で紹介されている。とはいえ、小・中学校と高等学校を合わせて全国3万校以上ある現状からすると、まだ十分に普及しているとはいえない状況だ。セキュリティ対策どころか、教職員向けに1人1台のクライアント端末すら用意できていないところも少なくない。
こうした中、仕方なく私物のクライアント端末を持ち込んで授業や講義、校務に活用する「BYOD(私物端末の業務利用)」に踏み切る教職員も多い。一見すると、先駆的な企業が推進するBYODと同様の状況にも見えるが、その正体は全く異なる。
教育機関の現状を見ると、システム環境の整備やノウハウの蓄積は企業と比べて大きく遅れている。何をどう運用し、管理すべきかを十分に理解できている人材はそれほど多くはなく、セキュリティのガバナンスやマネジメントが考慮されないままITを導入してしまい、いわば“無法地帯”に陥っているところも少なくないのだ。成績情報の漏えいといった情報セキュリティインシデントが全国の学校で起きている背景には、こうした事情がある。
こうしたセキュリティ、特にエンドポイントセキュリティの課題を解決しようと、教育委員会や教育機関の間で導入の動きがあるのがシンクライアントシステムである。詳細なメリットは以下で説明するが、シンクライアントシステムはデスクトップ環境やデータをサーバで集中管理できるので、非常に管理がしやすい。USBポートなどの外部記憶装置も制御しやすく、不正なアプリケーションのインストールも制限できる。
特に地方自治体にとっては、シンクライアントシステムを全ての管轄校に導入できれば、教育現場のセキュリティのレベルが飛躍的に高まることは確実だ。シンクライアントシステムは、多くの教育機関が抱えるクライアント環境の“無法地帯”を一掃できる、魅力的なセキュリティ対策だといえる。
シンクライアントシステムのメリット
シンクライアントシステムは上述のように、ネットワーク経由でサーバ側とクライアント側を結んで始めて動作するシステムである。こうしたシンクライアントシステムの複雑な仕組みは、非常に高コストになりやすいという課題ももたらす。それでも通常のクライアントPCではなくシンクライアントシステムを導入するモチベーションとなるのは、以下のようなメリットがあるからだ。
メリット1:情報漏えい防止
シンクライアントシステムを導入する一番のメリットは、クライアント端末の盗難や紛失があった場合でも、データはサーバ側にあるので情報漏えいにつながりにくい点だ。
メリット2:場所を選ばず業務可能
事前に設定したクライアントPCやタブレットであれば、どの端末でも、どの場所からでもデスクトップ環境が利用できる点も、シンクライアントシステムのメリットだ。サーバ側にある自分用のデスクトップ環境へ接続できさえすれば、場所を選ばずに同じ環境でどこでも業務ができる。
メリット3:管理が楽になる
デスクトップ環境をサーバに集約できるシンクライアントシステムであれば、端末のOSや各種アプリケーションのセキュリティパッチ、パターンファイルの更新なども集中管理できるので、システム管理者が管理しやすい。
メリット4:災害対策やバックアップにも有効
シンクライアントシステムは、災害が起きて端末が破損したり消失してしまった場合でも、サーバさえ無事であればデータを守ることができ、復旧しやすいのも利点だ。データはサーバにあるので、バックアップも容易になる。
シンクライアントシステムの歴史
意外かもしれないが、シンクライアントシステムのように、クライアント環境の処理をクライアント側ではなくサーバ側に集中する仕組みは実に古く、原始的なものは1960年代にはすでにあったようだ(図2)。ただし、「シンクライアント」という呼称が初めて登場したのは1990年代であり、1960年代当時は「エミュレータ」と呼んでいた。
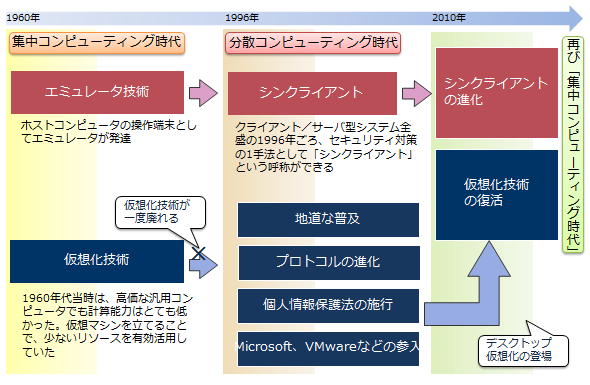 図2 シンクライアントシステムの歴史。シンクライアントシステムや仮想化の歴史は、実はとても古く、もともとはホストコンピュータの技術から発展した経緯がある。またコンピューティング全体もCPUや各種技術の進化とともに集中と分散を繰り返している
1人でクライアントPCやスマートフォン、タブレットなど複数の端末を持つのが当然となっている現在と、エミュレータが登場した当時では、クライアント環境を取り巻く事情が全く異なる。コンピュータは当時、1台で数千万円や数億円することがざらであり、大変貴重なものだった。その貴重な1台のコンピュータを複数人で分けて使うために、操作用の端末を複数用意した。それがエミュレータだ。
その後、コンピュータの世界に大きな変革があった。「Windows」「Linux」の誕生と普及により、オープン化とダウンサイジングの大きな波がやってきたのだ。これにより高価で貴重なコンピュータが、性能をどんどん向上させながら廉価になった。1人のユーザーが複数のクライアント端末を持つことも普通になった。
コンピュータの進化は止まらず、現在のノートPCやタブレットは持ち運べるほどに小さくなり、かつ一昔前の大型コンピュータ以上の性能と記憶容量を持つようになった。こうなると、高性能/大容量になったクライアント端末側が処理を担う方が効率やコスト面でも優位になり、1990年代はクライアント側とサーバ側の双方に処理を分散する、クライアント/サーバ構成が全盛の時代となったのだ。
この分散処理の仕組みが、大きなリスクを招いた。あまりにも高性能で多機能になったクライアント端末に、セキュリティの面で大きなリスクが顕在化したのである。現在では、数万円で買える廉価で小さなクライアント端末でも、搭載するHDDやSSDといった記憶装置の容量は数十~数百Gバイトに及ぶ。さらに小さなUSBフラッシュメモリやSDカードのような外部記憶媒体でも、ほぼ同等の容量がある。ひとたびこれらが紛失や盗難に遭えば、それだけで膨大な情報の漏えいにつながるのだ。
こうしたリスクを解消するのが、重要な情報を厳重に管理したデータセンターやサーバルームに置きながら、ネットワークがつながるところであればどこでも利用できるシンクライアントなのである。
時代を経て再評価される仮想化技術
2010年代以降のシンクライアントシステムの主流は、「デスクトップ仮想化」(VDI)と呼ばれる方式だ(図3)。VDIでは、デスクトップ環境を仮想マシンとして稼働させることで、サーバ側のリソースを有効活用できる。他の方式よりコストと運用の両面で有利であり、現在のシンクライアントシステムは多くがVDIを採用している。
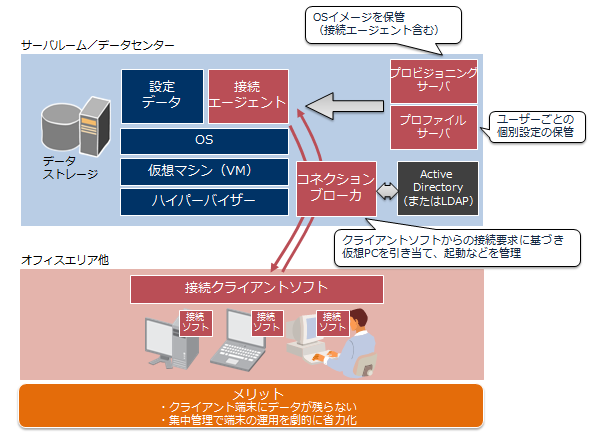 図3 デスクトップ仮想化では、サーバ側で仮想化技術を利用して仮想マシン(VM)を稼働し、クライアント端末側にはデータを持たない。シンクライアントシステムを実現する1つの手段である
仮想化技術というと、比較的新しい技術だと考える人が多いかもしれない。だが実は、コンピュータ黎明期は仮想化技術が全盛だったのだ。当時は、貴重だったCPUを仮想的に分けていた。これが現在でいう仮想マシンである。仮想化技術は、クライアント/サーバ構成などの分散コンピューティングの時代に廃れた技術が、再度復活したものだと考えることができるのだ。
高価なCPUのリソースを有効活用するために生まれた仮想化技術。時代を越え、CPUが廉価で高性能になった現在でも、リソースの集約によるセキュリティや管理性の向上に目的を変えて、再びその有効性に注目が集まっているのは非常に興味深い。
教育機関のエンドポイントセキュリティ対策として有効なシンクライアントシステム。ただし、このシンクライアントシステムが全国の学校全てに導入できるかというと、非常に難しいと言わざるを得ないのが現状だ。その理由とは何か。次回以降、シンクライアントシステムが抱える課題と、その代替策を述べる。
執筆者紹介
武田一城(たけだ かずしろ) 株式会社日立ソリューションズ
情報セキュリティ、システムプラットフォーム、オープンソースなどさまざまな分野のマーケティング業務に従事。現在は特に学校IT分野における市場調査や企画に重点的に携わる。2011年より日本PostgreSQLユーザ会の理事を兼務し、代表的なオープンソースデータベース「PostgreSQL」の普及啓発活動も行っている。
Copyright © ITmedia, Inc. All Rights Reserved.


失敗しない「学校IT製品」の選び方
教育機関がIT製品を導入する際、どのような点に気を付けて製品選定を進めればよいのか。製品分野の基礎知識をおさらいしつつ、製品選びのポイントを伝授する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「有線LAN環境」に関するアンケート
-
7
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
8
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
9
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
10
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー