




















理想的なクラウド基盤を構築する方法【第5回】
「ハイブリッドクラウド」に行きたくても行けないネットワーク的理由(1/3 ページ)
ハイブリッドクラウドの根幹である「プライベートクラウドとパブリッククラウドをどのように接続するか」をテーマに、SDNを用いたネットワーク構成、主要なパブリッククラウドの接続方式について解説する。
前回(ハイブリッドクラウド環境での理想的なDR方式と製品選定ポイント)、前々回(ハイブリッドクラウドのためのストレージ/データ保護製品を一挙に比較)とハイブリッドクラウドにおけるデータ保護を中心に扱ってきたが、今回は一転してハイブリッドクラウドを構成するために必要となるネットワークについて検討していく。
これまでの回では、ハイブリッドクラウドを実現するためのプライベートクラウド側の要件や構成を中心に解説してきた。ネットワークに関しては、パブリック/プライベートクラウドごとに環境が完全に分離しているため、ネットワークアドレスを重複させないなど細かな要件を考慮する必要があるものの、最も重要なことはプライベートクラウドとパブリッククラウドをどのように接続していくかである。そのため、今回は下記の流れで、理想的なハイブリッドクラウドを構成するためにネットワークはどのようにあるべきかを見ていく。
- クラウド間の接続方式
- SDNを用いたネットワーク構成
- 主要なパブリッククラウドの接続方式
1.クラウド間の接続方式
単純にクラウド間を接続するだけであれば、両者をインターネット環境に接続して通信すれば済む話である。しかしながら、当然、システムの重要なデータがネットワークを流れることになる。ビジネスで本格的にクラウド環境を利用するのであれば、帯域や通信の安定性、セキュリティを考慮してクラウド間の接続方式を検討する必要がある。
クラウド間をセキュアに接続する最も一般的な方法はインターネットVPN(仮想プライベートネットワーク)による接続である。インターネットVPNは、拠点とインターネットの境界にVPNのアクセスポイントを設け、内部から別拠点のネットワークへ通信するIPパケットをカプセル化することで、インターネットで仮想的なトンネルを構成(トンネリング)する仕組みである。パケットはIPsecで暗号化されるため、インターネット経由でも高いセキュリティを確保することが可能である。現在、多くのパブリッククラウド事業社からVPNのアクセスポイントが提供されており、プライベートクラウド側でVPN対応のルーターを設置するだけでパブリッククラウドと簡単に接続することができる。
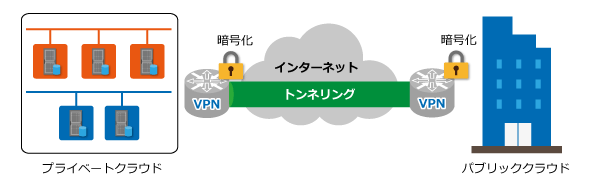 図1 VPN接続イメージ《クリックで拡大》
VPNでクラウド間を接続する利点としては、比較的安価な回線費用で一定水準のセキュリティを担保できる点である。しかしながらインターネット網を利用するため、利用可能な帯域の最低保証がなく、帯域自体の安定性も低いため、一定水準の帯域が求められる場合には向かない。また、インターネットを経由するため、完全なセキュリティが担保されず、高い機密性が求められるデータを取り扱う場合、VPNでの接続が許容されないこともある。VPNは安価で容易であるが、上記のようなデメリットも存在するため、利用形態を吟味する必要がある。
もう1つの一般的な接続方式は、専用線を用いた方式である。専用線は文字通り回線を自社で占有して利用するため、非常に高いセキュリティを確保してクラウド間をつなぐことが可能である。ネットワーク帯域に関しても契約に応じて帯域が確保され、1Gbps、10Gbpsといった広帯域でクラウド間を接続することができる。その半面、回線費用はインターネットVPNと比べて高価である。また、専用線でパブリッククラウドに接続する場合は、クラウド事業者のデータセンターに直接接続する方式と、指定のネットワーク回線事業社を利用する場合とがあるので、利用に際しては事前に確認する必要がある。
2.SDNを用いたネットワーク構成
前章ではプライベートクラウドとパブリッククラウドをセキュアに接続するために、VPNと専用線による接続方式を説明した。クラウド間をつなぐだけであればこれだけで十分である。しかしながら、本来の目的である仮想マシンをクラウド間で自由に移動することが可能な理想的なハイブリッドクラウドを実現するためには、これだけでは不十分である。これらの方式でクラウド間を接続する場合、問題なくネットワーク通信を行うためには各環境でネットワークアドレスが重複しないように構成する必要がある。なぜなら、プライベートクラウドとパブリッククラウドの双方に同じネットワークアドレスが存在した場合、パケットは正常にルーティングされず、プライベートクラウドからパブリッククラウドへの通信あるいはその逆方向の通信ができなくなってしまうからである。それ故、仮想マシンをクラウド間で移動させる場合、移動のたびに仮想マシンのIPアドレスを変更しなければならず、それに伴って関連するサーバの設定も変更しなければならなくなる。そのため、現実的にはクラウド間で自由に仮想マシンを移動させることはできなくなってしまう。よって、クラウド間で仮想マシンを移動させるためには、IPアドレスを変更せずに済む仕組みが必要となる。それを実現するのが「Software-Defined Networking」(SDN)である。
具体的にはSDNのオーバーレイ方式によるL2延伸機能を使用する必要がある。L2延伸機能は、地理的に離れた拠点間で同一のネットワークセグメントを構成する技術である。オーバーレイ方式とは、仮想環境内部の仮想スイッチでパケットをカプセル化することで、仮想環境内部の仮想ネットワークと外部の物理ネットワークを分離する技術である。これによって、物理ネットワークの構成に依存せず、仮想スイッチ間で論理ネットワークを構成することが可能になる。具体的には、仮想スイッチで送信するイーサネットフレームにオーバーレイプロトコル用のヘッダを付与することで、元のイーサネットフレームを隠蔽(いんぺい)する。仮想環境外部の通信は、ヘッダに記載されている送信元と送信先の終端ポイントのIPアドレスを用いて行われる。
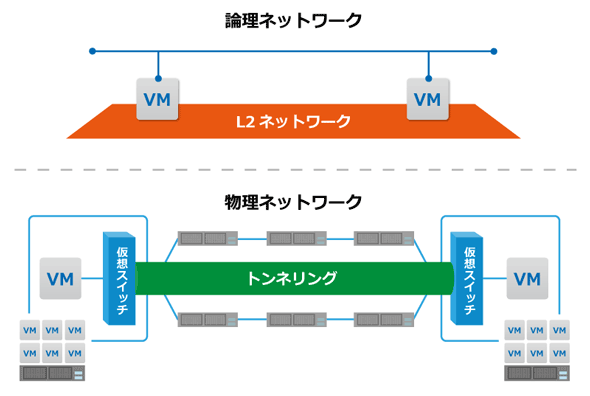 図2 オーバーレイ方式のL2延伸《クリックで拡大》
Copyright © ITmedia, Inc. All Rights Reserved.


理想的なクラウド基盤を構築する方法
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
“攻撃者優位”なサイバーセキュリティ、全ての「穴」をふさぐ方法とは? -
製品資料
実際に悪用される脆弱性は4%前後 優先的に対処すべき脆弱性を把握するには? -
製品資料
HubSpotの機能を拡張する法人データ活用法 -
製品資料
面倒で非生産的な「名寄せ」作業 高精度&高効率に実施するには? -
製品資料
名刺管理には「その先」がある 成果のでない営業活動から脱却する秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Netflixのバックエンドは「ほぼJava」 3000超のアプリを支える開発基盤の裏側
-
2
ISMSの“コンサル丸投げ”が招く数千万円の無駄 NTTドコモビジネスの脱出劇
-
3
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
4
「WSUS」終了の時限爆弾 “本命”移行先ツールとMicrosoft提唱の新管理手法
-
5
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
6
アラート47%削減 オープンハウスが捨てた「全部メール通知」の監視体制
-
7
IT製品の導入に関するアンケート「サーバ&ストレージ」編
-
8
Microsoft公式の実務試験が「ずっと無料」? 部下のスキルを0円で証明する方法
-
9
継続利用は4割どまり M365 Copilotが「効く業務」と期待外れの境界
-
10
「企業におけるAIの運用」に関するアンケート
ホワイトペーパーランキング PR
-
1
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
2
財務・会計はAI活用でどう変わる? 調査で見えた変革の道筋
-
3
AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
-
4
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
5
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
-
6
「結局、一部の人しか使わない」 AI活用が業務に定着しない根本的な理由
-
7
コスト分析で見る「デバイス復旧」の代償 損失額から導きだされた投資戦略とは
-
8
Macの安全神話は崩壊? 最新の脅威動向から見えた攻撃のトレンドと有効な対策
-
9
ゼロトラストにおける「IDaaSの課題」と補完すべき重要機能とは?
-
10
「NAS」「SAN」「DAS」は何が違う? いまさら聞けないストレージの基礎
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー