




















利用したのは位置情報だった
Appleを出し抜き「App Store」審査を突破、海賊版アプリの手口とは
「Happy Daily English」という海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわした。その手口と、セキュリティチームが取るべき対策について解説する。
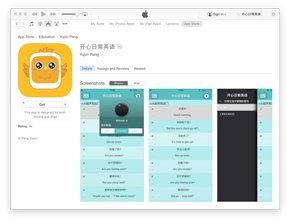 Happy Daily English(出典:Palo Alto NetworksのWebサイト)《クリックで拡大》
Palo Alto Networksの調査で、ある海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわしていたことが明らかになった。この海賊版アプリはどうやってセキュリティ審査をごまかしたのか。この事例でアプリストアの審査について企業が懸念すべき点があるとすればどのような点か。
Appleによるアプリ審査の目的は、iOSやMacやApple TVの「tvOS」のアプリストアから、悪質なアプリや欠陥アプリ、危険あるいは不快なアプリなど、AppleのApp Store審査ガイドラインに違反するアプリを締め出すことにある。この審査はiOSユーザーのプライバシーとセキュリティを守る上で重要な役割を果たす。全てのアプリと全てのアップデートはこの審査プロセスを経る必要があり、AppleのApp Storeからの不正アプリ締め出しは、これまで大部分で成功を収めてきた。
併せて読みたいお勧めの記事
iPhoneに忍び寄る脅威
- iPhoneやMacからパスワードがダダ漏れ? 「iOS」「OS X」に危険な脆弱性発覚
- 「iPhoneは本当に安全か」、米Appleのセキュリティ資料が明かす新事実
- iPhoneの指紋データをクラウドに送信か、Apple新特許に「大丈夫?」の声
- iPhoneも危険、タッチ操作を外部送信する“モバイルキーロガー”の恐怖
“Mac安全神話”今は昔?
プライバシー保護に努力するApple
ただし不正なコードが審査を通過してしまった事例はこれまでにもあった。2012年に「Find and Call」が真の悪質アプリとして初めてAppleの審査プロセスをくぐり抜け、最近では「XcodeGhost」「InstaAgent」の2本もこの事例に加わった。
マルウェア作者は自分のコードがウイルス対策ソフトウェアやコード審査で検出されたり、サンドボックス環境で実行されて分析されるのを防ぐため、常に対策をかわす新手の手口を探している。サンドボックスや人の行動認識、実行を遅らせる手口などは、マルウェアの真の機能を隠して審査を通過させる手口のごく一例でしかない。Palo Alto Networksの研究者が最近発見した「Happy Daily English」というiOSアプリは、巧妙な手口を使って真の意図を隠し、Appleの審査プロセスをすり抜けていた。
Happy Daily Englishの作者が海賊版アプリの真の性質を隠すために利用したのは位置情報だった。ユーザーのいる場所によって挙動を使い分け、ユーザーが中国の国外にいる場合は「ZergHelper」(Palo Alto Networksの命名)がインストールされて英語学習アプリとして挙動する。ところが中国からアクセスすると、正規アプリやゲームの海賊版を中心とする無料アプリを直接インストールするなどの悪質な機能が出現する。App Storeの審査が中国本土で行われれない限り、審査員には正規アプリしか目に見えない。
この海賊版アプリには露骨な悪質機能が存在しないため、Palo Alto Networksではリスクウェアとしか分類していない。だがiOS端末のユーザーに潜在的なセキュリティリスクをもたらすことに変わりはない。アプリへの署名と配信には企業や個人の証明書が使われていて、インストールされるアプリのセキュリティも保証できない。さらに、現在または将来的に、アカウント情報の収集機能をもつ可能性もある。同アプリにプログラミング言語のLuaが使われているのは、動的コード読み込み経由で機能拡張しようとする作者の狙いがあるのかもしれない。これは正規の技術だが、マルウェアに悪用されて、追加コードや悪質コードをインターネットからダウンロードしてオフライン分析をかわしたりする狙いで利用され、今回の場合はアップデートに対して義務付けられたAppleの審査をすり抜けていた。コードは全体的に極めて複雑で、他のマルウェアを使ったiOSのエコシステム攻撃に使われかねない不審な手口が実装されていた。
Happy Daily EnglishはApp Storeから削除されたものの、Appleや他社のアプリストアは、位置情報を利用して審査プロセスをかわそうとする他の悪質な海賊アプリを検出する新たな手段を実装する必要がある。さらに、JavaScriptやLuaなどのスクリプティング言語を提供するソフトウェア開発キットを使ったアプリに対しては、動的コード読み込みを使って悪質な機能を実装しようとした場合に備え、追加的な審査を行う必要がある。いずれにしても、この海賊版アプリをインストールした場合は削除しなければならない。純粋な無料アプリにしてはあまりに複雑なコードは、さらなる不正な挙動の前兆かもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー