




















大規模環境でクラウドを安全に使うヒントがここに
「auでんき」にAWSを採用したKDDI、徹底したセキュリティ対策の中身とは(1/2 ページ)
KDDIはAWS導入に当たって、さまざまなセキュリティ対策を実施した。システム開発のセキュリティ基準の全面的な見直し、ログサーバの使い分け、アクセス経路の一本化など、具体的な施策を紹介する。
2016年の「AWS Summit Tokyo 2016」で、電力小売りサービス「auでんき」の構築にクラウドサービス群「Amazon Web Services」(AWS)を活用したことを発表したKDDI。「AWS Summit Tokyo 2017」では「KDDI流 クラウド・セキュリティ ~大企業のクラウド適応秘伝のレシピ~」と題して、AWS導入に当たって、また個別アプリケーション開発で実施した具体的なセキュリティ対策について語った。講演時間40分で3人が登壇する慌ただしいセッションではあったが、登壇者が語った内容は現実的な対策であり、これからAWSを本格採用していこうとしている中規模以上の企業にとっては学ぶべきポイントが多かった。
併せて読みたいお薦めの記事
AWS Summit Tokyo 2016レポート
AWS Summit Tokyo 2017レポート
オンプレミス前提の社内規定を全面的に見直し、AWSの安全利用を可能に
まず壇上に現れたのは、KDDIの技術統括本部、プラットフォーム開発本部アジャイル開発センターに勤める大橋 衛氏。前述の通り同社はAWS Summit Tokyo 2016において、auでんきのサービス開発にAWSを使ったと発表済みだ。今回は時をさかのぼり、AWS導入に至る道のりについて語るために登壇した。
「今回は、KDDIというある程度大きな規模の企業でAWSを採用するためにどのようなハードルがあったのか、それらをどのように乗り越えてきたのかについて話したい」(大橋氏)
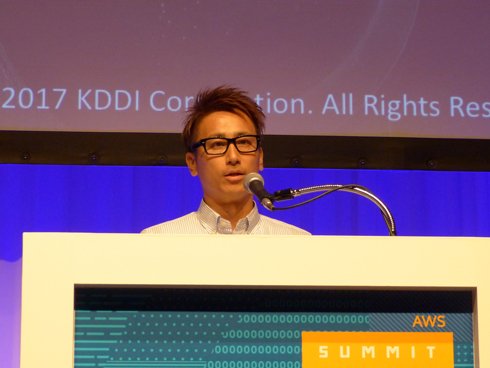 KDDIの大橋 衛氏
アジャイル開発センターがAWSを使ってさまざまな検証をしていた2014年、社内ではある問題が持ち上がっていた。それは社員に広がるクラウドサービスの勝手な利用、つまり“シャドーIT”だ。便利なものを使って業務効率を高めるのはいいことだが、ガバナンスの効かない状況は避けたい。
社内のシャドーITを抑止するため、アジャイル開発センターはSOC(セキュリティオペレーションセンター)と連動して対策を講じることになった。シャドーITを抑止する一番簡単な方法は利用を禁止することだが「それではイノベーションの面で他社に後れを取ることになるでしょう」と大橋氏は語る。ではどうすればいいのか。KDDIが採ったアプローチは、AWSを社内で正式に利用可能にすることだった。
正式に利用可能にするためには、社内のシステム開発に関するセキュリティ基準を全面的に見直す必要があった。当時の規定はオンプレミスを前提に定めていたためだ。大橋氏らは、従来の基準を個別要件に分解、それを実現する実装にまで落とし込んだ上で、現代の技術やクラウドの利用を見込んで統廃合をした。対象となったのは全200項目を超えるチェックリスト群。AWSのソリューションアーキテクトの協力を得ながら、新基準を作り上げていった。作り上げた基準を、新たに全社横断で取り組み始めたパブリッククラウド利用規定に関連付け、SOCとともに監視や運用に関わっていくこともできた。これにより基準の改定と、クラウドを使うための規定の新設ができた。残りはAWSの責任共有モデルで求められるユーザー企業としての責任をどのように担保していくかという、ガバナンスの問題だけだ。
ガバナンスを効かせるために取った施策は4つ。特権ユーザーの分離、監査証跡の保存、権限違反検知、違反状態からの自動回復だ。面白いのは特権ユーザーの管理手法だ。ごく普通のニ要素認証を使っているが、root権限で作業する担当者はパスワードしか知らず、上司はログインに必要な2つ目の認証手順しか知らない。2人が知っている情報を組み合わせなければ、root権限でログインできない仕組みにしたのだ。技術的には複雑ではないが、うまく運用することで特権ユーザーの管理を実現できるようにした。加えてログ監視の「AWS CloudTrail」を使った監査証跡の保管や、違反を検知したら電子メールやチャットツールの「Slack」で通知する仕組みも構築し、アカウントの管理、統制をすることにした。
こうしてKDDIは、社内で正式にAWSの利用を認めた。その後は爆発的に利用が増え、2017年4月段階では2013年7月の400倍にまで利用が広がっている。AWS Summit Tokyo 2016に大橋氏が登壇してからの1年間だけでも2.7倍も増加したのだ。「これだけ利用を広げることができたのも、安全な仕組み作りを、必要なタイミングで整備できたからだと思っています」(同氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー