





















主要なセキュリティインテリジェンス製品を一挙紹介
見えない危険をあぶり出す「セキュリティインテリジェンス製品」8選(1/2 ページ)
複数の情報源からセキュリティ情報を入手し、脅威の状況を可視化する「セキュリティインテリジェンス製品」。本稿では、主要なセキュリティインテリジェンス製品8種を紹介する。
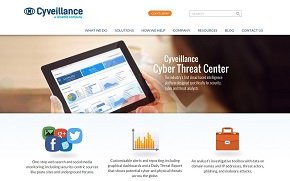 既にさまざまなセキュリティベンダーがセキュリティインテリジェンス製品/サービスの提供に乗り出している(画面は米CyveillanceのWebサイト)
「セキュリティインテリジェンス製品」は、データを分析およびフィルター処理して、自動セキュリティ制御システム用の管理リポートやデータフィードといった形で有用な情報を生成する。セキュリティインテリジェンスサービスを使用すると、企業はゼロデイ攻撃や標的型攻撃などの脅威やリスクへの理解を深めることができる。
ファイアウォールやマルウェア対策ソフトウェアなど、企業の防御手段が有効で最新の状態であることを保証するだけでは、今日の悪意を持った脅威から身を守るためには、必ずしも十分とは限らない。セキュリティインテリジェンス製品は、企業のインフラが脅威に後れを取らないように支援することで、脅威に対する条件を平等にするのに役立つ。その結果、セキュリティの専門家が積極的にセキュリティホールをブロックし、データ損失やシステム障害を防ぐ対策を講じるためのよりよい機会が与えられる。
ただし、セキュリティインテリジェンス製品はあらゆる企業に適しているわけではないことに留意されたい。主な理由は、包括的なサブスクリプションコストが非常に高くなることがあるからだ。セキュリティインテリジェンス製品の使用が適していて投資すべきだと判断し、その調達に向けて投資を始めた企業は、多種多様な製品が存在することに気付くだろう。
本稿では、現在の市場で主要なセキュリティインテリジェンス製品/サービスをまとめてみた。選定の手ほどきとなれば幸いである。
併せて読みたいお薦め記事
「インテリジェンス」が変えるセキュリティ対策
「コンテキスト」がセキュリティ対策にもたらすインパクト
Cyveillance Cyber Threat Center
米セキュリティインテリジェンスベンダーのCyveillanceは、セキュリティと脅威分析の機能を備えたクラウドサービスの「Cyveillance Cyber Threat Center」を提供している。このサービスは、何百万ものオンラインソースからデジタル情報と物理的な脅威データを収集する。
Cyveillance Cyber Threat Centerは、フィッシング攻撃のURLや悪意のある外部URLに関するデータフィードを提供し、リスクの高いホスト、ドメイン名、Webサイト、悪意のあるペイロード、IPアドレスを網羅している。このデータフィードは、HTTPSプロトコルを使用するWebサービスやセキュアなFTPを経由してXML形式で利用できる。
Cyveillanceの主な顧客は、自社でセキュリティ制御センターやセキュリティインテリジェンスセンターを保有しており、最低でも1人の常勤セキュリティアナリストを抱えている中規模から大規模な企業だ。
Dell SecureWorks
米Dell SecureWorksは、組織固有・グローバル双方のセキュリティインテリジェンスに加えて、あらゆる規模のユーザー企業向けのサービスやアドオンを提供している。
「Global Threat Intelligence」は、同社の全世界数千の顧客から収集した脅威データをベースにしたグローバルなセキュリティインテリジェンスサービスだ。サブスクリプションの内容に基づいて「脆弱性」「脅威」「アドバイザリーフィード」という3種類のデータフィードを提供している。
一方の「Targeted Threat Intelligence」は、組織固有の環境やブランドなどに合わせて調整し、潜在的な脅威や可能性のあるリスクを示す脅威の因子を特定できるセキュリティインテリジェンスサービスである。またDell SecureWorksのアドオンサービスには、攻撃者データベース、マルウェア分析、脅威監視などがある。
FireEye Threat Intelligence
米FireEyeの「FireEye Threat Intelligence」は、アプライアンスを活用するセキュリティインテリジェンスサービスであり、ゼロデイ攻撃など高度なサイバー攻撃に対する自動防御機能を提供する。サブスクリプションベースで、ユーザー企業が所有するFireEyeアプライアンスで利用できる。
FireEye Threat Intelligenceを利用すると、ユーザー企業はグローバルな脅威に関する膨大なデータを参照したり、コンテキスト情報を入手したりできる。また脅威の因子やネットワーク/システム侵害の兆候を特定できるように設計されている。「Dynamic」「Advanced」「Advanced Plus」という、段階的にサービスが増える3段階のデータフィードを提供している。
ActiveTrust
米IIDのセキュリティインテリジェンスサービス「ActiveTrust」は、法執行機関やインターネットインフラベンダー、オープンソースソフトウェア(OSS)ベンダー、セキュリティ関連企業など多種多様な厳選されたソースからデータを取得している。
ActiveTrustは、情報を検証、分析、フィルター処理、分類した上で顧客に提供する。多くの顧客は、成熟したセキュリティプログラムを運用している大企業だ。また、データには構造化と標準化を施し、コンテキスト情報も提供する。
ユーザー企業は、CSVなど一般的なファイル形式でデータをダウンロードするなどして、データフィードを利用する。このデータは、ユーザー企業のセキュリティ情報イベント管理(SIEM)、ファイアウォール、侵入検知システム(IDS)/侵入防御システム(IPS)のシステムやアプリケーションに取り込まれる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[フォーティネットジャパン合同会社] 複雑化しがちな「SASE運用」 IT・医療・金融などの事例に見る導入成功の秘訣 -
製品資料
[フォーティネットジャパン合同会社] 「SD-WAN」導入で失敗しないための5つの重要事項 -
技術文書・技術解説
[フォーティネットジャパン合同会社] VPNの代替候補「ZTNA」を理解できるようになる“3大要素”とは? -
事例
[フォーティネットジャパン合同会社] すぐ分かる「SD-WAN」選定のポイント 成功企業はどんな成果を出した? -
製品資料
[SCSK株式会社] 「Dropbox」管理・運用の困りごと解決ガイド
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
3
SAP導入後も残る“Excel依存” 京急電鉄は「kintone」でどう解消した?
-
4
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
5
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
6
「エージェントを作るな、スキルを作れ?」 Anthropicが提唱するAI運用の勘所
-
7
RAGで「データをAIに送る」運用が限界を迎えている理由
-
8
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
9
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
10
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー