





















ファイルスキャンとパケットスキャンを理解し、正しい選択を
読めば分かる! ゲートウェイアンチウイルス
パケットを監視し、各種ウイルス攻撃から企業ネットワークを保護するゲートウェイアンチウイルス。代表的な2つの形式はどう使い分ければよいのか、メリット/デメリットを紹介しながら解説する。
ゲートウェイアンチウイルスが企業に導入され始めて、約10年がたとうとしている。2000年5月に登場し、多くの企業で爆発的な感染被害を及ぼした「LOVE LETTER(※)」ウイルスにより、企業はゲートウェイアンチウイルスの導入を迫られた。
※ LOVE LETTERは、Outlookのアドレス帳を悪用し、本文に「私からのラブレターです。どうぞ読んでください。」と記載された電子メールを送り付けるウイルス。受信者は知人からのメールということもあり、つい開いてしまいたくなる仕掛けだった。
現在も、ウイルス脅威の侵入ルートはインターネットが主流である。改ざんされたWebサイト、脆弱性を持つ公開サーバ群、ボットネット、Gumblar(ガンブラー)のような複合脅威、ターゲット型攻撃、プロトコルの脆弱性など、危険は大きく、そして進化している。ゲートウェイアンチウイルスの重要性はますます高まるだろう。
ゲートウェイアンチウイルスの種類
一言でゲートウェイアンチウイルスと言っても、その形式は2つある。各社呼び名は異なるが、ここでは「ファイルスキャン」と「パケットスキャン」と呼ぶことにする。
ファイルを再構築することで、高い検知率を実現する「ファイルスキャン」
ネットワーク経由でファイルを送信する場合、ファイルを一度パケットという単位でバラバラにして送信することは周知の通りだ。ファイルスキャンは、そのバラバラになったパケットを組み立て、ファイルの形に復元してからスキャンをする。
復元したファイルが圧縮ファイルの場合には展開してから、多重に圧縮されているファイルの場合には多重に展開してからスキャンをする。ファイルが実行ファイルだった場合には、仮想空間でエミュレートして(ヒューリスティック手法)から、実行ファイルの挙動を見て検知する。このように徹底したスキャンを行うため、ファイルスキャンはパケットスキャンに比べてウイルスの検知率が高い。
一般的に利用されているゲートウェイアンチウイルスの形式は、このファイルスキャンである。UTM(統合脅威管理)では、ベンダーにより採用形式が分かれるが、ゲートウェイアンチウイルスの老舗であるトレンドマイクロ、シマンテック、およびマカフィーはファイルスキャンを採用している。
ファイルサイズの制限がなく高速処理が可能な「パケットスキャン」
パケットスキャンは、ファイルの復元はせずにパケットだけをスキャンする形式だ。圧縮ファイルの展開も、実行ファイルのエミュレーションを行わないため、検知率はファイルスキャンと比べ劣る。
マイクロソフトが発表した報告書(英文、PDF形式)によると、実際の環境(In the Wild)で発見された半数以上のマルウェアは、検知回避や自身を不明瞭(めいりょう)にすることを目的に圧縮されている。パケットスキャンでは圧縮ファイルに対して限定的なスキャンしか行えないため、ウイルスを素通りさせてしまう可能性が高まるという。
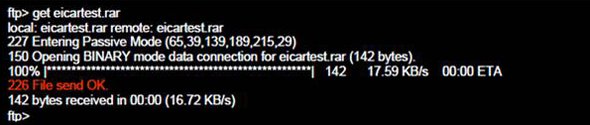 【実験】テストウイルスEICARをRAR圧縮、FTPで転送した様子。パケットスキャンでは検知できず、素通りさせてしまう
また、静的なシグネチャによるスキャンを回避するために自らを変異するポリモーフィックウイルスなどは、バケットスキャンで見つけることが難しい。数百万の形に変異するウイルスを発見するためには数百万のシグネチャが必要になるが、パケットスキャンでは巨大なシグネチャが足を引っ張り、パフォーマンスを低下させてしまう。
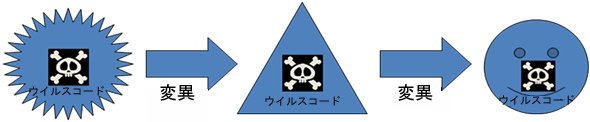 ポリモーフィックウイルスの概要
ファイルスキャンであれば、圧縮を展開してから実行ファイルをエミュレートした後に不正なコードを暴き出すため、1つのポリモーフィックウイルスは1つのシグネチャで対応可能だ。
では、パケットスキャンは存在意義がないのかというとそんなことはない。セキュリティレベルの低下と引き替えに得られるパケットスキャンのメリットは、パフォーマンスである。ファイルの復元とスキャンは負荷の高い処理なのに対し、パケットだけのスキャンは処理が軽く、ファイルスキャンよりもパフォーマンスが優れている。
もう1つのメリットは、スキャンをするファイルのサイズ制限がないことである。数Gバイトのファイルはもちろん、数Tバイトのファイルでも制限なくスキャンができる。ファイルスキャンは復元したファイルの置き場所が必要となる。その場所はメモリかディスクということになるが、どちらにせよ有限なスペースなのでファイルサイズに限界はある。
ただし、巨大なファイルをスキャンするメリットは少ない。感染を目的に作られるウイルスは、大きなファイルではダウンロードや送受信してもらえる機会が少ないため、1Mバイト以内のファイルサイズであることがほとんどだからだ。フォーティネットの調査では、97%のウイルスが1Mバイト未満であった。
| 1M | 2M | 3M | 4M | 5M | 6M | 7M | 8M | 9M | 10M | no limit | |
|---|---|---|---|---|---|---|---|---|---|---|---|
| exploit | 99.83% | 99.95% | 99.97% | 99.97% | 99.98% | 99.98% | 99.99% | 100% | 100% | 100% | 100% |
| im-worm | 98.83% | 99.71% | 99.9% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% |
| mass-mailer | 99.62% | 99.87% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% |
| mobile | 99.44% | 99.78% | 99.88% | 99.9% | 99.93% | 99.95% | 99.97% | 99.98% | 99.99% | 99.99% | 100% |
| macro virus | 99.63% | 99.82% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% |
| phish | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% | 100% |
| scripts | 98.25% | 99.64% | 99.88% | 99.92% | 100% | 100% | 100% | 100% | 100% | 100% | 100% |
| spyware | 95.08% | 97.97% | 98.88% | 99.47% | 99.76% | 99.83% | 99.89% | 99.91% | 99.94% | 99.95% | 100% |
| trojan | 97.02% | 99.24% | 99.62% | 99.8% | 99.98% | 99.93% | 99.95% | 99.97% | 99.98% | 99.98% | 100% |
| virus | 98.27% | 99.37% | 99.63% | 99.8% | 99.89% | 99.92% | 99.95% | 99.97% | 99.98% | 99.99% | 100% |
| worm | 99.02% | 99.65% | 99.74% | 99.86% | 99.89% | 99.92% | 99.94% | 99.94% | 99.95% | 99.96% | 100% |
※「%」はマルウェア率、「M」はファイルサイズ(Mバイト)
このデータを見てもらえば分かるが、100%に限りなく近いマルウェアは10Mバイト未満であることが分かる。ごく少数とはいえ、10Mバイト以上のマルウェアも存在するため、ファイルサイズに制限のないパケットスキャンの方が好ましいと思うかもしれない。
では、パケットスキャンであればすべてのファイルサイズのマルウェアを検知できるかといえば、そうはいかない。繰り返しになるが、パケットスキャンはファイルを組み立てずにパケットのみをスキャンする。よって、圧縮ファイルや実行ファイル、そしてポリモーフィック型のウイルスを検知できない可能性が高まる。フォーティネットのテストでは、比較的一般的な圧縮形式であるRARやbz2で圧縮されたEICARウイルスもパケットスキャンでは素通りさせてしまった。検知率を考えるなら、ファイルサイズの制限があってもファイルスキャンの方が高いといえるだろう。
ファイルスキャンとパケットスキャン、どちらの方式が良い? 使い分けは?
組み合わせのパターンを見ていきたい。
ファイルスキャンのみを使用
こちらは最も多い導入パターンで、パフォーマンスと検知率のバランスが良い。高い検知率を求めるならファイルスキャンが最良の選択肢となる。
パケットスキャンのみを使用
一般的なアンチウイルスであるファイルスキャンよりも簡易的なスキャンであり、セキュリティレベルが十分高くないことを認識した上でパフォーマンスを追求したい場合は有効な選択肢となる。
ファイルスキャンとパケットスキャンを併用
コストと運用負荷が許せば、セキュリティレベルが最も高い方法。
一般的には、ファイルスキャンのみがお勧めだが、とにかく高速性重視という場合にはパケットスキャン、セキュリティリスクを低くしたい場合は、ファイルスキャンとパケットスキャンの併用が好ましい。ベンダー選定の際は、個々のパフォーマンスのみでなく、どちらの形式かというのもセキュリティにかかわる重要な要件として検討事項に入れるとよいだろう。
菅原継顕(すがわら つぐのり)
フォーティネットジャパン シニアマーケティングマネージャー
セキュリティ業界に10年以上従事。2005年から、UTM製品「FortiGate」をはじめ幅広いセキュリティ製品を提供する外資系ベンダーでマーケティングを担当。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
5
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
6
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
9
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
10
ライオンが脱レガシーシステムのパートナーに「Google Cloud」を採用した理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー