




















連携ツールでNotes徹底活用【セキュリティ編】
Notesのセキュリティを強化する連携ツール選び、3つのポイント
セキュリティ面にも多くの先見性を持って機能強化してきたLotus Notes/Domino。しかし、バージョンアップやバッチ対応前の「今そこにある危機」への対応をどうするか。
Notesのセキュリティは高度だが……
Lotus Notes/Domino(以下、Notes)は、その20年近い歴史とともにアクセス制御や暗号化、署名などが整備され、ほかのグループウェアが追随できないほど高度なセキュリティ機能を実装しきた。例えば、ユーザー/グループ/ロールに基づく制御や、公開鍵暗号を採用したユーザーID機能、7階層のアクセス制御などは数年前から採用され、いかに先見性があったかが分かる。
Notesはこのような強固なセキュリティ機能を持つ一方で、急速に変化する情報セキュリティ要件に対してどうしても機能対応が遅れてしまう場合もある。Notesは大規模・全社導入しているユーザー企業も多く、導入企業の中にはNotesだけで業務を完結しているエンドユーザーも存在する。そういった場合、セキュリティ要件をリアルタイムで満たすのは非常に困難であり、Notesユーザー共通の悩みにつながっている。では具体的にはどのような部分がユーザーを悩ませているのだろうか。
Notesユーザーが抱える5つの悩み
Notesの利用において、ユーザーが感じるセキュリティへの悩みは大きく5つ挙げられる。
1つは、情報漏えい対策である。各種データにアクセス制御をかけ、情報を見ることができるユーザー、できないユーザーを分けていたとしても、そもそもアクセスを許可したユーザーが故意にデータを持ち出したり、不用意に漏えいしたりするケースも考えられ、根本的な解決にはなっているとは言い切れない。また、電子メールの送信あて先の入力ミスによる情報漏えい防止も大きな悩みになっている。
2つ目は、トレーサビリティ(追跡可能性)の範囲が狭いことだ。NotesはDominoサーバを操作する際、データベースごとの読み込みと書き込みの操作ログを取得できる。しかし、コンプライアンスが厳しく求められる昨今では「誰が、いつ、何をした(閲覧・新規作成・更新・削除など)」という部分まで追跡しなければならない。Notesの標準機能以上の詳細なログ取得を実現しなければならないのだ。
3つ目は、ユーザー管理の問題だ。これはNotesに限ったことではないが、企業で導入している各種業務システムごとにユーザー管理が別途必要であり、それぞれのパスワードを一元管理できないという問題がある。また、各システムにおけるパスワードの強度や基準値が異なる場合、その一元管理を実施しようとすると最も低いセキュリティ強度にほかのシステムを合わせなければならない。また、Windowsでパスワード変更してもNotesに反映できないという課題もあり、ユーザー管理は運用でカバーしているのが実態のようだ。
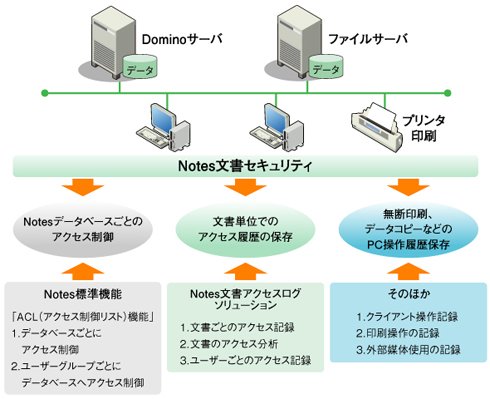 Notesにおける文書セキュリティの全体像。文書単位のアクセス履歴や無断印刷・データコピーといったPC操作履歴も保存する必要がある
4つ目は、電子メールセキュリティへの対応不足だ。情報取得を目的とした不正アクセスも増加する中で、その糸口となるスパムへの対策や、情報漏えいが発生した際にいつ・誰が・どのメールを送受信したかを追跡/調査するためのメールアーカイブへのニーズが増えている。また、添付ファイルの暗号化忘れによる情報漏えいも懸念されるため、送信時に自動的に暗号化する仕組みなども求められている。
そして5つ目は、モバイル運用時の対応である。最近は、携帯電話やモバイルPCで自宅や外出先から社内サーバにアクセスできる環境を構築するケースが増えているが、端末紛失時の情報漏えい対策も不可欠となる。最新バージョン(8.5)ではモバイル対応機能が強化されているが、R5.0~7.0といったバージョンを利用しているユーザーは非常に多く、そのメリットを享受できずにNotes以外のシステムや運用で対応しているのが現状だ。
バージョンアップよりアドオンで強化する理由
Notesユーザーのセキュリティに関する悩みとして、第1にセキュリティ機能の実装の遅さが挙げられる。Notesはバージョンアップを重ねていく中で、当然ながらセキュリティ機能を数多く追加し強化してきたが、残念ながらそれらをタイムリーに実装できていたとは言い切れず、その間ユーザーは自前でセキュリティ対策を構築したり、サードベンダーのセキュリティソリューションをアドオン実装したりするケースが多かった。
また、Notesを長年活用しているユーザーほど、莫大なNotesデータベース資産を抱えている。そのため、Notesのセキュリティが強化されたとしても即座にパッチを当てたり、バージョンアップしたりすることは容易ではなく、十分に時間をかけた検証が必要になる。従って、バージョンを上げるよりアドオン強化を選択する方が現実解として採用しやすい。
第2に、セキュリティの機能不足の問題がある。ウイルス/スパム対策、HDDの暗号化、VPN、メールアーカイブなどはもはや企業システムに必須といえるため、Notes以外のシステムをNotesの上位もしくは下位できちんと動作させることが求められる。例えば、Notesメールの複製を保存するメールジャーナル機能では、メールデータの蓄積は可能だが、「誰がいつ送信したのか」という詳細な検索を実現するにはほかの専用製品で補完するのが一般的だ。
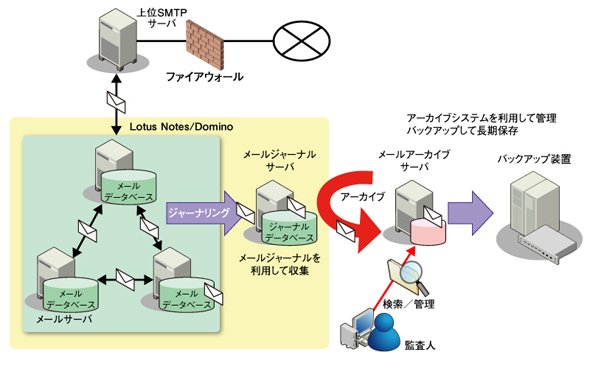 Notesにおけるメールアーカイブシステムの構成例。Notesの標準機能であるメールジャーナルを利用して送受信した全メールを収集し、メールアーカイブシステムを利用して検索・証跡管理可能なフォーマットで管理する
Notesのセキュリティ問題を解決する製品の選び方
Notesのセキュリティ問題を解決する連携ツールの選び方にはポイントが3つある。
1点目は、セキュリティ対策の目的を明確にすること。「何を」「誰から」「どのようなリスクから」守るのかをはっきりさせるとともに、情報セキュリティのリスク抽出や分析からツール選びを始めることが大切だ。セキュリティポイントは各社異なるはずであり、「ほかの企業が導入したので自社も……」といったあいまいな動機で導入を決定してはいけない。自社に最も必要な部分を分析しないまま安易に選択すると、不要なコストの発生を招いたり、そもそも十分な効果を期待できないだろう。
2点目は、必要以上にセキュリティを強化しないことだ。セキュリティの強化は、一方でユーザーの利便性を阻害する場合もある。ある企業の例では、「誰が、いつ、どの情報にアクセスし、何をしたのか」という操作ログを取得する文書アクセスログ機能と、定期的にコンテンツを吸い上げてインデックスを作成する全文検索システムをアドオン導入したところ、サーバのI/O負荷が高まり過ぎて運用が回らなくなってしまったという。必要なセキュリティを満たす製品を必要なところに導入するというバランス感覚が重要だ。
3点目は、月並みではあるが実績のある製品を採用することだ。Notesのメールやデータの形式には豊富なバリエーションが存在するため、連携ツール側もそれらのバリエーションを考慮した設計になっていないと効率的な運用は実現できない。セキュリティ対策をしたはいいが、レスポンスが低下してサービスに影響が出ては本末転倒である。セキュリティ製品がもたらす性能劣化を事前に評価し、できれば多くの採用実績を持ち、安定運用の裏付けのある製品を選択することが望ましいだろう。
Notes連携可能な実績あるセキュリティソリューション
Notes連携可能なキュリティ製品は多岐にわたるが、以下に長年実績のある代表例を紹介する。各製品の方向性と自社のセキュリティポイントとの整合性、投資対効果などをじっくりと照らし合わせ、最適なソリューションを選択したい。
■PFU
| 製品名 | WorkSpice |
|---|---|
| 画面 |
 ,l_tn_notesplus03_03.jpg
《クリックで拡大》
|%20 概要|PFUは「WorkSpice」でNotes関連サービスやソリューションを体系化している。自社開発のほか、サードベンダーの技術も積極的に応用する。文書アクセス管理ログソリューションは、Notesデータベース/文書ごとのアクセスログ(削除、更新情報)やユーザーのアクセス管理(文書、ユーザー、期間)とその分析が可能。メールアーカイブソリューションでは、メールジャーナルを利用してNotesメールを収集・保存・一元管理し、検索ログも保存する。また、携帯アクセスソリューションはNotesとシングルサインオン(SSO)で連携し、端末内にデータを残さない高度なセキュリティを実現する。|
|---|---|
■オージェテクノロジー
 ,l_tn_notesplus03_04.jpg
《クリックで拡大》
|%20 概要|文書単位のユーザーアクセスログを取得するDominoサーバアドオン製品。ログは加工しやすいCSVファイル形式で出力され、設定・管理ツールは使い慣れたNotesデータベース形式で提供するのが特徴。さらに、ACL変更履歴ログを収集する「Auge ACL Watcher for Lotus Notes」と組み合わせれば、アクセス証跡、アクセス管理の両面からDominoサーバのセキュリティ向上を図ることができる。出力されるログ量、保存期間に応じたログ格納用ストレージ(HDD)を用意するだけでよい効率性も評価されている。|
|---|---|
■ソリトンシステムズ
| 製品名 | Notes AccessAnalyzer2 |
|---|---|
| 画面 |
 ,l_tn_notesplus03_05.jpg
《クリックで拡大》
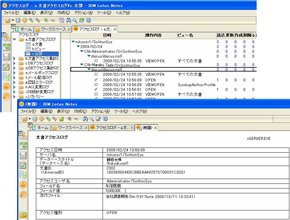
|%20 概要|Notesの操作ログ収集に特化した製品。文書単位のアクセス履歴、メール送受信履歴、設計変更履歴およびACL変更履歴などにも対応。Dominoサーバで一括してログ収集するため、クライアントへのエージェントインストールが不要で、データベースの指定からイベント(文書に対する閲覧、書き込み)など、収集対象の設定はリアルタイムで変更でき、稼働中でもチューニングが可能だ。ログの出力方法は、ODBC経由でのリレーショナルデータベース(RDB)出力、またはCSVファイル形式での出力が選択可能だ。Notesクライアントに限らずWebクライアントにも対応している。|
|---|---|
■京セラコミュニケーションシステム
| 製品名 | GreenOffice Directory |
|---|---|
| 画面 |
 ,l_tn_notesplus03_06.jpg
《クリックで拡大》
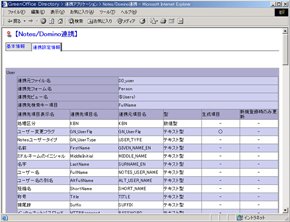
|%20 概要|ID管理の統合リューション。人事システムとの連携で、組織変更、人事異動、入退職に伴うアクセス権の変更を低コストで実現する。事前準備機能により、大規模な組織変更でも人事発令前に設定・確認が可能だ。また、組織、役職、資格、所属事業所などのさまざまな属性の組み合わせによる権限付与ルールを定義でき、人事異動に合わせて権限を自動的に更新する。Notesマイグレーション時の新旧Notes IDの発行/停止ツールとしてスムーズな移行作業を支援するなど、さまざまな活用が可能だ。|
|---|---|
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
人間のせいでAIエージェントの生産性が上がらない
-
10
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー