




















NEWS
PCI DSSを短期間・低コストで準拠可能に――RSAセキュリティが新サービス
RSAセキュリティは、独自の「セキュリティ・トークン化」技術により、PCI DSSを短期間/低コストでの準拠可能にする「PCI DSS準拠支援サービス」を発表した。
RSAセキュリティは1月19日、クレジットカード情報のセキュリティ対策基準「PCI DSS」を短期間/低コストで準拠可能にする新サービス「PCI DSS準拠支援サービス」を発表、同日より提供を開始した。
 RSAセキュリティ プロフェッショナルサービス本部 本部長 ラスカウスキー・テルミ氏
同サービスは、クレジットカード番号(PAN:Primary Account Number)を復号不可能なトークンに置き換えることで、PCI DSS準拠時に審査対象となる範囲を縮小するというもの。同社の提供する「RSA プロフェッショナルサービス」の1つとしてAPIで提供され、価格は「導入するシステムの規模や管理範囲により異なる」(同社プロフェッショナルサービス本部 本部長 ラスカウスキー・テルミ氏)とする。
PCI DSSの目的は、カード会員情報(主にPAN、カード会員名、サービスコード、有効期限の4つ)を保護すること。カード会員名、サービスコード、有効期限は、単体では保護対象外となるが、PANとともに保存されている場合には、その保存先であるデータベースなどすべてが保護(監査)対象となる。
よって、例えばカード利用者がオンライン上で決済をする際、ネットワークやサーバすべてにPAN情報を持たせる一般的な処理方法では審査範囲が広く、結果としてPCI DSS準拠に伴う初期作業や3カ月ごとの定期スキャンテスト、年次審査が長期化。費用も増大するという。
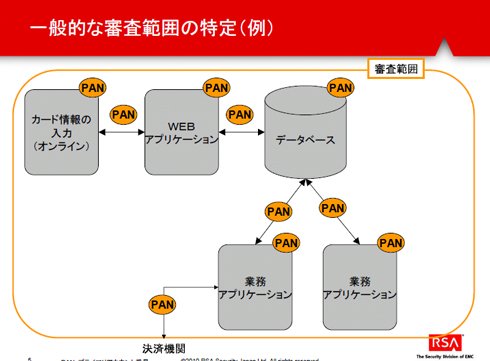 一般的なPCI DSS準拠時の審査範囲
「PCI DSS準拠支援サービスを導入することで、(決済代行時など)実際にPANが必要となる場合以外はトークン化したデータを扱う。つまり、データベースや業務アプリケーションの一部は監査範囲外になり、これは数100台規模のサーバにクレジットカード情報が散在している状況の方にとって、非常に大きなメリットになる」(テルミ氏)
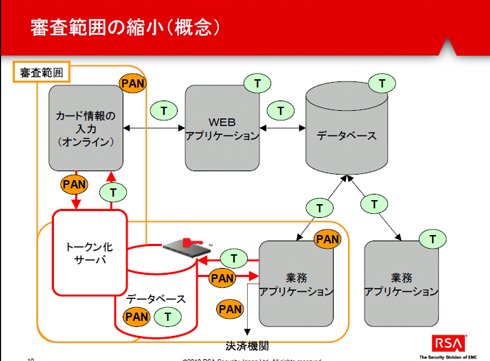 PCI DSS準拠支援サービス導入時の審査範囲
同サービスを実現するのは、米国の大手クレジットカード決済代行サービス企業First Data Corporation(ファースト・データ)でも採用実績があるという同社独自の「セキュリティ・トークン化(Tokenization)」技術。カードが持つPANの一部を乱数に置き換えることで、PANとの関係性が無い情報とする(トークン化する)。データ構造に変更はないため、トークン化によるアプリケーション/データベースのスキーマへの影響(変更)はほぼないという。また、PANの取り扱い時には同社の暗号鍵「RSA Key Manager」で管理するため、徹底したアクセス管理・保護を確保するとしている。
「PCI DSSから解釈できるのは、PAN情報は暗号化してもトークン化してもハッシュ化しても、それを“行う”システムはスコープ(審査対象)内に入るということ。よってトークン化サーバとPANを転送するネットワークはスコープ内にあり、元のPANに戻す方法を持たないシステム、およびPANそのものを持たない・転送しないシステムはスコープの外というように解釈できる」(テルミ氏)
同社では現在、PCI DSS準拠支援サービスの拡大を図るため、パートナー企業のインフォセックら数社のPCI DSSの認定審査機関(QSA:Qualified Security Assessor)と連携。PCI DSS準拠支援サービスを、カード発行会社が指定する2010年の期日までの対応完了を目指すべく、展開を進めているという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
-
6
長年の蓄積は利点にも弱点にもなる 「脱レガシー」実行前に解決すべき課題とは
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
9
「GitHub Copilot」3000人に配布も基本機能しか使われない 保険大手が得た教訓
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー