




















Web感染型マルウェア対策【第1回】
本当の攻撃はこれから? Gumblarが怖い本当の理由
次々と姿を変えては感染し、Webサイト改ざんを繰り返すWeb感染型マルウェア「Gumblar」。被害拡大の原因は何か。対策はあるのか。そして、Gumblarの真の目的とは何か。
ターゲットはWebコンテンツ作成者
「Gumblar(ガンブラー)の攻撃モデルは、近年まれに見る成功例。亜種が登場するスピードが速く、従来のパターンファイル配信では対応しきれないのが現状だ」
フォティーンフォティ技術研究所の代表取締役社長、鵜飼裕司氏はそう指摘する。WindowsやWinnyの脆弱性を次々に発見するなど、セキュリティ業界に多大な貢献を果たしてきた同氏も「ソフトウェアを最新に保ち、最新のセキュリティパッチを当てているセキュリティ研究者でも感染する可能性がある」と認めた。
Gumblarは、NimdaやAsproxと同じくWebサイトを経由したマルウェア攻撃の1つだ。Webサイト更新に使用するFTPアカウントを盗み、マルウェアを仕掛けるか、仕掛けてある別サーバへ誘導して感染を広げる。2009年5月、FTPパスワードが盗まれるという被害報告がプロバイダーに多数上がって発覚し、以降GumblarやGumblar.x、8080へと進化しながら大量に亜種を拡散させている(図1)。
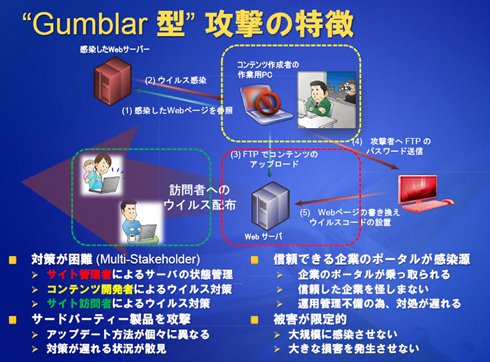 図1 Gumblar攻撃の感染方法《クリックで拡大》
被害拡大の原因の1つに、Webコンテンツ作成者を狙った点が挙げられる。Webコンテンツ作成者は、Webサイト利用者(ユーザー)への責任を持ちながら、意識はユーザーに近い立場にある。ウイルス対策ソフトをアップデートするなどユーザーとしての対策は行っていても、サーバ管理者のように運用管理の徹底やポリシー強化などを実施しているとは限らない。
さらに、クライアント側の被害実態がよく見えない点も問題だ。Gumblarはパターンファイルが配信されるよりも早く、亜種へと生まれ変われる。ベンダーが検体を発見して解析、パターンファイルを配信してクライアント内でマッチングするころには、既に新しいマルウェアとして活動している。
一度だけ、感染がリアルタイムに判明したことがある。2009年10月、Windows XPの画面が真っ暗になって起動できなくなる事件が発生した。実は、これはGumblarのバグだった。感染中が初めて“目撃”された瞬間である。「当時、コールセンターの電話回線がパンクするほど報告があったと聞いている。裏を返せば、定常的にそれだけの被害があるということ。わたしたちが想像している以上にクライアントレベルの感染は広がっている」(鵜飼氏)
年間2500万の亜種は真の目的の隠れみのか?
Gumblarは、とにかく変化が速い。ウイルス対策ベンダーのパンダソフトウェアによると、2009年の1年間で2500万の亜種が検出された。わずか1年で20年の歴史を1000万種も超えてしまったことになる。
 鵜飼氏
ここまで多いと、検体を収集して特徴を探り出してからパターンファイルを配信するのでは追い付かない。それだけの数のパターンファイルを各クライアントPC内で展開してマッチングさせるのも、PCの処理能力から無理といえる。「Gumblarに的を絞って検体を探し、パターンファイルを配る方法は限界に来ている。既存の手法は、取りあえずの時間稼ぎにしかならない」(鵜飼氏)
最近、鵜飼氏は40のウイルス対策ベンダーの検出エンジンを使って疑わしきファイルを解析する「Virus Total」でGumblarの新種を分析した。その結果、1件しか検出できなかったという。もちろん、ウイルス対策ベンダーも必死に検体を入手して対応しようと昼夜努力している。しかし、Gumblar配信サイトはベンダーと思わしきアクセスをブロックするなど回避策を取ってくる。マルウェアが大量に出回っているのに入手できない。ウイルス対策ベンダーの深刻な悩みだ。
このほか、マルウェアのコードには解析を困難にするトリックも仕掛けられている。「コードを解析するリバースエンジニアリングをさせにくくするアンチリバースなどを使ってくる」(鵜飼氏)
残念ながら、攻撃者は圧倒的優位にいるようだ。
だが、本当に恐ろしいのは感染活動の真の狙いだ。今は感染や改ざん程度だが、それが本当にやりたいこととは思えないと鵜飼氏は警戒する。例えばオンラインバンキングで口座振り込みができるが、感染時にWebブラウザを乗っ取るプログラムを潜ませておけば、攻撃者の口座へ振り込ませることも簡単だ。感染活動は、真の攻撃を発動する事前の実証実験であり、本当の狙いを隠すための隠れみのである可能性も考えられる。
正規のWebサーバに不正なスクリプトを埋め込む方法から攻撃者側で用意したドメインにアクセスさせる方法へと進化するGumblar。「攻撃側の体制が整ってきた」(鵜飼氏)とすれば、真の目的が近く判明するかもしれない。
圧倒的に不利な防御者の対抗手段は「連携」
対策は大きく2つ考えられる。
1つは、脆弱性攻撃検出とヒューリスティック検出を導入することだ。Gumblarは現在のところ、Acrobat ReaderやFlashといったソフトウェアの脆弱性を狙ってくる。こうした脆弱性を狙う挙動を検出するのが、脆弱性攻撃検出だ。さらに、怪しいプログラム構造の検出や不正コードを挿入するような動作(ビヘイビア)をブロックするヒューリスティック検出を組み合わせる。
正規のプログラムは、メモリの特定領域(コードセクション)にロードされてから実行される。だが、攻撃者のコードはデータ領域にロードされる。こうした特徴から不正かどうかを判断し、手続きを停止させるのだ。また、マルウェアは通常ではないプログラム構造や不審な機械語命令の実行を行ったり、マルウェア特有の振る舞いが見られる。このような特徴を検出してプログラムの動作を停止させる。
2つ目は、サーバ管理者・Webコンテンツ作成者・ユーザーそれぞれの対策を徹底することだ。サーバ管理者には、感染の有無の検知や事後対策といった従来のセキュリティ対策を、Webコンテンツ作成者にはパスワード管理や報告義務の徹底を、そしてユーザーにはウイルス対策ソフトの定期的なアップデートを周知徹底する。「1人でも対策を怠るだけで防御壁は崩壊する。三者全員にメッセージを配信していくのがセキュリティ業界の務めでもある」(鵜飼氏)
特に、鵜飼氏は2つ目の対策を重視しており、2010年3月の「Web感染型マルウェア対策コミュニティ」発足にもかかわっている。同コミュニティーはセキュリティベンダーが一丸となってWeb感染型マルウェアに立ち向かい、対策など情報を発信していくことを目的としている。
「自分たちの製品だけで100%対策できるといった強がりを言うのはやめて、得意を持ち寄り苦手を補う。全員で問題の軽減に取り組むことが、一番の対策だ」。鵜飼氏は強調する。
これは、ベンダーだけの問題ではない。Webコンテンツ作成者やサーバ管理者、ユーザーもまた、自らウイルスセンサーになる覚悟で協力してほしいと呼びかける。それぞれができることを確実に実行し、ウイルス対策ベンダーとともに連携してマルウェアと対峙(たいじ)するのが、一番の対策になる。
次回以降は、各セキュリティベンダーが推奨するWeb経由のマルウェア対策製品・サービスを順に紹介していく。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー