




















NEWS
常時20Gbpsの通信速度を実現したデータセンター向け次世代ファイアウォール
パロアルトネットワークスはデータセンターや大規模企業向けの次世代ファイアウォールを発表。同製品を含むノートPC向けセキュリティ対策製品なども提供開始した。
パロアルトネットワークスは3月2日、50以上の新機能を追加した新OS「PAN-OS 4.0」搭載の次世代ファイアウォール製品「PA-5000」シリーズと、同社の次世代ファイアウォール「PAシリーズ」を用いたノートPC向けのセキュリティ「GlobalProtect」を発表した。いずれも同日より提供しており、国内では代理店を通じて数日内に出荷開始される。
次世代ファイアウォールは、広義では従来のファイアウォールでは防ぎきれないWebアプリケーション経由のセキュリティ脅威に対応する製品である。以前はWebブラウザや電子メールを保護すればよかった企業のネットワーク環境だが、マーケティング目的などでFacebookやTwitterなどのWebアプリケーションを利用する企業が増加。従来とは異なる技術を用いたセキュリティ対策が求められている。
米Palo Alto Networks 創始者兼CTO ニア・ズーク(Nir Zuk)氏は「企業ネットワークを保護するIDS/IPS(侵入検知/防御システム)、ファイアウォールなどの従来型セキュリティはインターネットが普及した1950年に開発された技術であり、基本は当時から全く変わっていない。当時と2011年のインターネット環境は大きく異なり、中でもここ数年で爆発的に普及したWebアプリ経由の情報漏えいやマルウェア攻撃に従来のセキュリティ対策では対抗できない」と次世代ファイアウォールの必要性を語る。
 「パロアルトネットワークスの次世代ファイアウォールであればGmailやFacebookなどのSSL暗号化されたトラフィックや、『TOR』『UltraSurf』など制御を迂回するソフトの利用も制限できる」とズーク氏
2010年は国内でもTwitterを中心に企業でのソーシャルメディア活用が盛んとなった。同時に、各ベンダーから次世代ファイアウォールをうたう製品が続々とリリースされた。パロアルトネットワークスはいち早く次世代ファイアウォール製品を市場投入した企業だが、「他社との差分はそれだけではない」とズーク氏は言う。
次世代ファイウォールの肝となる技術はアプリケーションを認識するDPI(ディープパケットインスペクション)で、同技術により「誰が」「どの」アプリケーションを使用しているかを認識、社内ポリシーに応じて利用を制御する。同社製品の場合は、SkypeやP2Pも含む全てのアプリケーションの識別を可能にしているが、それはIPアドレスベースではなくユーザーIDとWebアプリケーション情報をひも付けた制御を可能としているからだという。例えば「マーケティング部門の従業員AはFacebookの電子メール機能を利用している。営業部のBはFacebookのニュースフィード(登録している友人の投稿一覧)を閲覧している」など、どの部署の誰が、どのアプリを、どう使用しているか、Webアプリケーションとユーザーの識別だけではない詳細な情報を取得し、ポリシーに応じて利用を細かく制限できる。
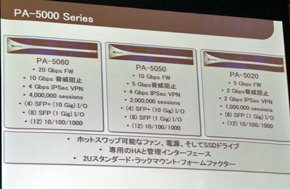
データセンターなど大規模環境に対応するPA-5000シリーズ
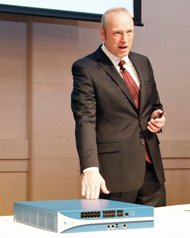 米Palo Alto Networks マーケティング担当副社長 ルネー・ボンバニー氏
これまでも大規模企業向けに製品を提供してきた同社だが、新製品はさらにパフォーマンスを強化し(通信速度は常時20Gbps)、データセンターなど大規模環境に対応した製品として投入する。
米Palo Alto Networks マーケティング担当副社長 ルネー・ボンバニー(Rune Bonvanie)氏は、「新OSも搭載し、これまでにないネットワーク速度と高可視性を持ったUIを実現した。大規模企業やサービスプロバイダー向けに訴求していきたい」と抱負を述べる。
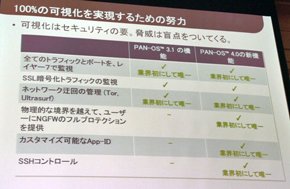
同社 マーケティング部長 菅原継顕氏は国内企業向けにアピールしたい新OSの特徴として「Gumblarに代表される、Webサイトにアクセスするだけでマルウェアに感染する『Drive-by download(ドライブバイダウンロード)』攻撃の検知を可能にしたほか、送信先/宛先のIPアドレスを国別に制御できるポリシー設定が可能になった」点を挙げた。具体的には、ユーザーが意図しない(裏で不正に行われている)ID/パスワードのダウンロードが行われた場合にポップアップ画面を出し、ユーザーに確認を促すというものである。また、国別のポリシー設定については「一定期間内に特定の国から攻撃が相次いでいる場合に帯域制御をするなど、情報に応じて柔軟にポリシー変更が可能」だとした。
あらゆる接続環境下でユーザーを保護するGlobalProtect
GlobalProtectは、ユーザーが社内外どちらの環境にいても、PAシリーズでセキュアなWebアクセスを可能とするセキュリティ対策だ。エンドポイント自体を保護するのではなく、アクセス時にPAシリーズ保護下の社内ネットワークを経由することで、どの場所からアクセスしても同じポリシーが適用される。
仕組みとしては、まずエンドポイントに搭載するエージェントがユーザーの場所を特定し、エンドポイントがネットワーク接続を試みた際に自動でPAシリーズに接続する。その際、通信は暗号化されたSSL VPNを使用する。その後、エージェントがホスト情報をPAシリーズに提供。利用しようとしているWebアプリケーション、ユーザーIDを把握し、ポリシーに応じた制御が実行される。
 パロアルトネットワークス マーケティング部長 菅原継顕氏
菅原氏は、「スマートフォンやタブレット端末の普及でモバイルWi-Fiルータを利用している企業も多いと思うが、同ルータ経由の接続は端末の持ち出しよりも危険な状況であり、社内にいるからといって脅威の度合いは社外にいる場合と一切変わらない」とコメント。今後あらゆる業務形態が取り入れられていく中で、場所にとらわれずに統一したポリシーに応じた運用ができるGlobalProtectはセキュアなWebアクセスを実現するセキュリティ対策として有効だとした。
なお、GlobalProtectは新OSを搭載したPAシリーズであれば全て適応可能。対応機種は現在Windows搭載PCのみだが、今後はMacやiOS端末などにも順次対応していく予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[ServiceNow Japan合同会社] 脆弱性対応のリードタイムと工数を大幅削減、事例に学ぶセキュリティ基盤刷新術 -
製品レビュー
[ServiceNow Japan合同会社] AIによる業務の自律化はどう実現する? 企業に求められる新たな業務基盤とは -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ -
市場調査・トレンド
[オープンテキスト株式会社] 2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
8
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
9
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー