




















Hyper-Vに乗り換える?
今から押さえたい、「Windows Server 2016」のHyper-V新機能
「Windows Server 2016」では「Hyper-V」関連の新機能は少ないものの、「PowerShell Direct」機能およびストレージのレジリエンシー(障害復元性)の改善は注目に値する。
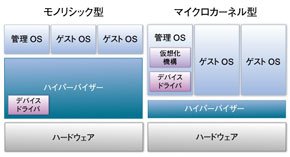 Hype-Vはマイクロカーネル型(参照:正式リリース版で見るHyper-Vのアーキテクチャ)《クリックで拡大》
米Microsoftは「Windows Server 2012」および「Windows Server 2012 R2 Hyper-V」でさまざまな新機能を導入した。これに比べると、「Windows Server 2016」の追加機能の数は少なく感じられる。とはいえ、この新バージョンには注目すべきHyper-Vの新機能も幾つかある。仮想マシンのシールド、ストレージのレジリエンシー(障害復元性)の改善、「Windows PowerShell」の改良、「プロダクションチェックポイント」などだ。これらのHyper-V機能を以下に紹介する。
プロダクションチェックポイント
プロダクションチェックポイント(以前は「スナップショット」と呼ばれていた)は、Hyper-Vの導入当初から存在した機能だ。これは、バックアップを復元しなくても仮想マシン(VM)を以前の時点に戻すことを可能にするというものである。チェックポイントを使用する上での問題は、アプリケーションサーバとの相性が良くないということだ。Hyper-Vのチェックポイントの使用方法を誤ると、データベースが壊れたり、アプリケーションに深刻な損傷を与えたりする可能性がある。
プロダクションチェックポイントも従来のチェックポイントと同様の機能を備えるが、「ボリュームシャドーコピーサービス」(VSS)を利用するという点が異なる。チェックポイントを作成あるいは適用すると、バックアップを作成または復元するのと同様の処理が行われるため、チェックポイントの使用時に起きることが多い損傷問題を避けることができる。Windows Server 2016 Hyper-Vでは、プロダクションチェックポイントはデフォルトで有効になる。必要であれば、従来のチェックポイント方式に戻すことも可能だ。
仮想マシンのシールド
仮想マシンのシールド(Shielded VM)の基本的な狙いは、ファブリック(訳注:サーバとストレージを接続する方式の1つ)をVMのオーナーとして指定できるようにするというものだ。これにより、VMは他のファブリックに移動できなくなり、VMが他のファブリック内で動作することもない。また、VM内のデータへの不正アクセスを防ぐために、Shielded VMは暗号化される。この暗号化には「BitLocker」が用いられる。Hyper-Vの新バージョンは仮想TPM(Trusted Platform Module)をサポートするため、BitLockerでVMを暗号化できるのだ。
ストレージのレジリエンシー
従来版のHyper-Vでは、ストレージの接続が一時的に切断されるとVMに障害が発生する恐れがある。フェイルオーバークラスタリングを利用すれば、障害が起きたVMを他のクラスタノードにフェイルオーバーできるが、その場合でも接続が確保されている必要がある。また、フェイルオーバーまでやらなくても済むというケースもある。
例えば、Hyper-V環境で多数のクラスタノードがiSCSIターゲットに接続されている場合、利用のピーク時にはiSCSIターゲットの帯域幅が不足し、断続的な接続障害が頻繁に発生する。VMの接続が1分以上切断されるたびに、クラッシュが発生する可能性がある。
ストレージレジリエンシーは、VMストレージとの接続の一時的な切断を検出し、接続が再確立するまでVMを停止させるという機能だ。だがクラスタレベルのフェイルオーバーは、やはりオプションとなっている。
PowerShell Direct
PowerShellでは、リモートにあるWindows Serverに対して、さまざまな方法でスクリプトあるいはコマンドレット(Cmdlet)を実行できる。最もよく知られているのは、Invoke-Commandコマンドレットを使う方法だ。これは、Invoke-Commandコマンドレットに続けて、-ComputerNameパラメータ、リモートマシンの認証情報、そして実行したコマンドを入力するというもの。
従来版のHyper-Vでも、Invoke-Commandコマンドレットを使ってHyper-VのVM上でコマンドを実行することが可能だ。だがそのためには、ターゲットVMがネットワークに接続されている必要がある。
Windows Server 2012 R2では、ネットワーク接続が存在しなくてもファイルをVMにコピーできる。ネットワーク接続が切断されているときは、VMBusを使ってファイルコピー処理が行われる。Windows Server 2016のPowerShell Direct機能は、このコンセプトがベースとなっている。
Windows Server 2016では、VMがネットワークに接続されていなくても、リモートからコマンドレットやスクリプトをVM上で実行できる。この処理には、VMBusとInvoke-Commandコマンドレットが用いられる。これは、同コマンドレットのComputerNameパラメータをVMNameパラメータに置き換えることを意味する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー