




















「Windows 10 Anniversary Update」の死角
Windows 10で使えるようになった「Bash」に攻撃を呼び込む可能性、回避するには?(1/2 ページ)
Windows 10に新しく搭載された、Linuxコマンドラインのネイティブバージョン「Bash on Ubuntu on Windows」は、新たな攻撃経路になり得るのか。専門家が解説する。
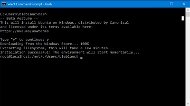 Bash on Ubuntu on WindowsでLinuxのコマンドラインユーティリティーを実行できるようになったが……《クリックで拡大》
「Windows 10 Anniversary Update」では、新たなオプションとしてLinuxプログラムを実行するサブシステム「Windows Subsystem for Linux」(以下、WSL)を有効にできるようになった。だが、この機能は新たなリスクを呼び込みかねないと危惧する専門家もいる。
WSLは、Linuxコマンドラインのパワーを認識している開発者のために存在する。WSLで利用できるシェルの「Bash on Ubuntu on Windows」(以下、Windows用Bash)では、Windows 10のユーザーであれば誰でもLinuxディストリビューション「Ubuntu」のコマンドラインユーティリティーを実行できる。ただしこれは、まだβ段階にある扱いで、セキュリティ問題も完全には把握できていない。
併せて読みたいお勧め記事
Windows 10のセキュリティ課題
Windows 10 Anniversary Updateで何が変わるのか
Windows 10はどれだけリスクにさらされるのか
Microsoftは同機能のリリース後、「(Ubuntuのベンダーである)Canonicalに提供されたUbuntuのユーザーモード(主にアプリケーションを実行するCPUの動作モード)のバイナリをWindowsで実行できる。コマンドラインユーティリティーは、ネイティブのUbuntu環境で実行されるのと同じものだ」と説明した。
だが大きな疑問も残る。Windows用Bashによって、Windows 10搭載システムの攻撃対象領域はどれだけ拡大するのか。複数の専門家に解説してもらった。
WSLは「セキュリティの観点からは興味深い展開」と解説するのは、セキュリティベンダーQualysで脆弱(ぜいじゃく)性研究所ディレクターを務めるアモル・サーウェイト氏だ。
サーウェイト氏は次のように述べる。「Linuxカーネルは存在しない。従ってWSLでは、ユーザーモードLinuxアプリケーションをWindows 10で実行するためのAPIを提供する。これはまだセキュリティ研究者が手にしたばかりの全く新しいコードだ。ユーザーが使うのはLinuxシェルでも、WSL自体はWindowsプログラムであり、研究者はさまざまな形でWindowsの脆弱性悪用を試してWSLを突き、権限昇格やコードの実行を試みるだろう」
セキュリティベンダーFidelis Cybersecurityの脅威システムマネジャー、ジョン・バンベネク氏は「新機能はどんなものであれ痛点を呼び込み、不法行為のための新たな経路になる」と語る。今回のケースでは、シェルスクリプトベースのマルウェアが既に存在しているという。「重大な累積的変化が起きるかどうかは分からない。攻撃者が近い将来、Windows管理用シェル『PowerShell』ベースのマルウェアを『Bash』スクリプトベースのマルウェアに置き換えるかどうかも不明だ」(バンベネク氏)
脆弱性診断製品ベンダーTripwireのVulnerability and Exposure Research Teamに所属するセキュリティ研究員レーン・テムズ氏も同じ見方を示す。「一般的に言って、確かにこの新しい環境では、脆弱性やパッチ管理といったセキュリティ管理に関してさまざまな頭痛の種が生じるだろう。どの程度の頭痛になるかはまだ分からず、WSLと関連のWindows用Bash環境がどう展開するかによる」
Windows用Bashの脆弱性が表面化するまでには時間がかかる見通しだ。「単純に既存のシェルスクリプトをWindowsマシンに落とすだけで機能するとは思えない。また悪用を成功させるためには、それ以上の労力を要する」とバンベネク氏は語る。「さらに重要なことに、PowerShellのおかげでマルウェアがやりたがるような一層興味深い内容にアクセスしやすくなる。いずれ分かることだ」と同氏は言い添える。
ただバンベネク氏は、Linuxソフトウェアのインストールと更新に使われる「Advanced Package Tool」について、「マルウェアをWindows 10マシンに感染させる興味深い手段になるかもしれない」と予想する。攻撃者にとって、Windowsでマルウェアをソースからコンパイルすることは常に問題だったが、コンパイルされていない悪質なソースコードはウイルス対策プログラムを簡単にかわすことができる。従って、UNIXマルウェアはLinuxでコンパイラが利用できる点で有利かもしれない。「自分が必要とするもののカスタマイズ版を構築するだけで済む。これは興味深い手口として、1年以内に浮上するかもしれない」と同氏は話す。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー