




















3ステップで対策
社員が怪しいリンクを踏んだ、そのときセキュリティチームはどう動くべきか
社員が悪意あるリンクをクリックした場合の対応は、企業がセキュリティを維持する上で重要だ。どんな手を打つべきなのか。
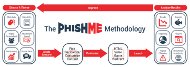 疑似的にフィッシング環境を再現する製品もある(出典:PhishMe)《クリックで拡大》
社員が電子メールの不審なリンクをクリックしてしまったことに後で気付いた場合、セキュリティチームは、その社員のクライアントデバイスをスキャンする以外に、何をすべきだろうか。デバイスをネットワークから隔離したり、そのアカウントを凍結したりする必要もあるだろうか。
ユーザーが電子メールの悪意あるリンクをクリックした可能性がある場合、3つの観点から対応策を講じるとよいだろう。セキュリティに関する他のあらゆる問題と同様に、対症療法にとどまるのではなく、総合的に対処することが必要になる。
第1のステップは、システムが侵害されたかどうかを検証することだ。この検証には、セキュリティチームが問題を知った経緯(ユーザーから連絡があったか、インシデントが見られたかなど)の調査も含まれる。それがトラブルシューティングの出発点になる。
続いて、全てのセキュリティ監視システムを調べ、悪意あるリンクがクリックされた後で、ネットワーク上で問題のマシン/ユーザーアカウントの不正な挙動が見られたかどうかをチェックする。システムのログを綿密に調査するとともに、全てのエンドポイントエージェントが最新で、正しく動作していることを確認する。できれば、Mandiant「Redline」やResilientの「Incident Response Platform」のようなインシデントレスポンスツールを使って、システムのスナップショットを作成する。内部で何が起こっているかをより良く把握するためだ。
最も重要なことは、悪意あるリンクがクリックされた後に何が起こるかをラボマシンで忠実に再現し、このリンク自体を調査することだ。ネットワークから分離し、こうしたテスト用にあえて脆弱(ぜいじゃく)にして、再起動によって前の状態に戻せるようにしたラボシステムを持つのが望ましい。こうした状態復帰機能は、Faronicsの「Deep Freeze」や、「Toolwiz Time Freeze」のようなソフトウェアで実現できる。
ラボシステムでこうした悪意あるリンクをテストし、パケットキャプチャーを実行して、実際のデータ転送を調べるとよい。スパムフィルタもチェックし、電子メールのヘッダを分析すれば、発信元の特定に近づくことができる。
第2のステップは、自社のセキュリティ計画やアーキテクチャに不備がないか検討することだ。例えば「自社にはフィッシング攻撃のネットワーク侵入を防ぐのに必要なポリシー、手続き、技術があるか」「もしフィッシング攻撃がネットワークに侵入した場合、エンドポイントで攻撃を阻止できるか」を分析する。多くの企業でこれらの点に課題があるために、ここ数年、ランサムウェアが猛威を振るっている。
こうした攻撃の多くを防ぐ技術は存在するが、自社が「対処方法を理解しているインシデントレスポンスチームを置いているか」「スパムやフィッシングをフィルタリングするツールや次世代エンドポイントなどを持っているか」「OSやサードパーティーソフトウェアへのパッチ適用を管理する社内ポリシーを施行しているか」も、押さえるべきポイントだ。
第3のステップは、最も重要な対応策となる可能性がある。それは、フィッシング対策に関するユーザー研修を継続して行うことだ。多くの攻撃者がネットワーク境界を標的として狙うのをやめ、ユーザーに狙いを絞っているのは、侵入ルートを作る上で格好の標的だからだ。
PhishMeの「PhishMe」やKnowBe4の「Phishing Security Test」のようなソフトウェアの利用、啓発ポスターの掲示、セキュリティ意識の喚起、そしてこれらを組織文化に組み込むことが、マルウェア感染の徹底調査が必要になる事態の再発防止に大いに役立つ。ユーザーが悪意あるリンクをクリックさえしなければ、それほど心配することはないだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー