





















体験版で知るWindows Server 2016操作テク【第11回】
Windows Server 2016の新機能をチェックする──Active Directory管理編
ユーザー管理を確実かつ容易に行うActive Directoryはサーバにとって不可欠な機能だ。Windows Server 2016ではその機能を強化した。今回は、その強化ポイントについて解説する。
この連載は
新世代Windows Serverとして2016年9月に正式登場した「Windows Server 2016」。フリーで導入できる体験版を使って、新しいセキュリティ機能やコンテナ関連機能の設定など、新しく登場した“操作テクニック”を紹介する。執筆はIT関連媒体で長らくWindows Serverの解説連載を手掛けてきた塩田紳二氏だ
「Windows Server」では、ディレクトリサービス「Active Directory」でユーザーを管理している。これを他のサービスでも利用可能にする「Active Directory Federation Service」(以下、ADFS)を使えば、広範囲なサービスを連携できる。ユーザーは1カ所でサインイン(ログオン)すれば、社内のサービスを自由に使える。
Microsoftは「Windows Server 2016」(以下、WS16)で、ADFSを強化した。今回は、WS16におけるADFSの改良点について解説する。
併せて読みたいお薦め記事
Windows Server 2016、導入すべきか待つべきか
Windows Server 2016、注目の新機能
WS16で施したADFS、4つの改良ポイント
Active Directoryは、Windows ServerがLANに対して提供する「ユーザー管理」機能だ。ユーザーを識別してそのアクセスを管理する。かつて、ユーザーはハードウェアごとに管理していた。大きなコンピュータを複数のユーザーで共有していたからだ。情報機器(デバイス)の価格が下がり、数多くのデバイスがネットワークに接続し始めると、組織内で統一的なユーザー管理機能が必要になった。
そのために登場したのが「ディレクトリサービス」だ。これは、ユーザーやユーザーのグループなどに関する情報をネットワーク内のサーバで集中的に管理しつつ、ネットワークを介して組織内の全てのマシンから利用可能にする。ユーザーは、ネットワーク内のどのデバイスでも利用できる。Windows ServerのActive Directoryは、こうしたディレクトリサービスの1つだ。
Active Directoryを使うことで、システム管理者はネットワーク内のどのデバイスからもユーザーを識別可能で、ユーザーのアクセス制御が正しくできるようになる。さらに、さまざまなサービスやアプリケーションとの連携を可能にするためにADFSが登場した。
WS16におけるADFSの改良目標は、アクセス制御やシングルサインオン(SSO)を、LAN内のアプリケーション、クラウドベースのSaaSやオフィススイート「Office 365」など、多くのアプリケーションに対して提供することにあった。
このADFSのWS16での改良点は、大きく4つある。
- 外部ネットワーク(エクストラネットワーク)からパスワードを排除するための新しいオプション
- アプリケーションへのアクセスを保護可能に
- サインインの利便性向上
- 管理機能と運用項目の強化
外部ネットワークからパスワードを排除する新しいオプション
項目1の「新しいオプション」は、組織の外にあるネットワークとADFSが連携する場合の機能だ。これまで組織の外にあるネットワークに存在するサービスを利用する場合、ユーザーアカウントとパスワードが普通に使われていた。しかし、パスワードには漏えいの危険が常にある。ユーザーが正しく管理しているつもりでも、フィッシングなどで詐取される可能性がある。セキュリティホールなどにより、他の情報とともに漏えいしてしまう可能性もある。一般にユーザーは、使い慣れたパスワードを使い回す傾向があり、例えば個人的に利用しているサービスと同じパスワードを業務システム用に使ってしまうことがある。パスワードをシステム側から割り当てると今度は覚え切れずに、どこかに記録してしまい、結果的に漏えいや盗難の可能性が出てしまう。
WS16のADFSでは、次に示す3つの方法を外部ネットワークへのサインイン方法として提供する。
- 「Azure Multi-Factor Authentication」(Azure MFA)によるサインイン
- 適合したデバイスからのパスワードなしアクセス(デバイス認証)
- 「Windows 10」デバイスからの「Microsoftアカウント」のパスワードによるサインイン
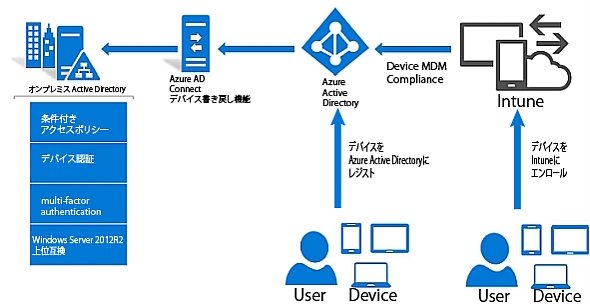
「Azure Multi-Factor Authentication」(Azure MFA)は、複数の認証方法を組み合わせて使えるようにする機能で、クラウドベースのディレクトリサービス「Azure Active Directory」で用意している。パスワードだけでなく音声通話やテキストメッセージ、モバイルアプリなど複数の認証方法を使うことで、パスワードの漏えいや認証デバイスの盗難が起きても、正当なユーザー以外はサインインできない。従来の「Windows Server 2012R2」でもAzure MFAは利用可能だったが、プライマリー認証として使うことはできなかった。
「デバイス認証」は、正しい証明書を持つ「適合デバイス」からのアクセスをもってユーザーを認証する方法だ。事前にデバイスを登録し、必要な情報をデバイス側が持つことで、正しいデバイスからのみアクセスを許可できるように設定可能になる。
「Windows 10デバイス」は、Windows 10を導入したデバイスで利用できるWindows Helloなどによる生体認証やセキュリティ機能を活用する方法だ。MicrosoftアカウントでWindows 10を利用し始めた時点でユーザー認証は既に済んでいる。このような場合に、パスワードを利用せずにサインインできる設定が可能だ。
アプリケーションへのアクセスを保護可能に
項目2は、組織内で利用するアプリケーションへのアクセスを保護する機能だ。WS16のADFSは、アプリケーションに対するアクセス制御ポリシーの設定を簡略化して、使いやすい認証を可能にしている。アプリケーションが利用しているActive Directory以外のLDAP(Lightweight Directory Access Protocol)ディレクトリサービスを利用したサインインの設定もできる。
サインインの利便性向上
項目3は、ユーザーにとってのサインインの利便性向上だ。WS16のADFSに対応したアプリケーションでは、サインインのユーザーインタフェース(UI)をカスタマイズできる。このため、アプリケーションの目的やターゲットユーザーに合致したサインインの利便性を提供できるようになる。
管理機能と運用項目の強化
項目4は、管理や運用に関わる機能と項目の強化だ。監査機能を改良し、認証連携の標準規格SAML(Security Assertion Markup Language)2.0との相互運用性を強化した。また、Office 365のユーザー管理における連携も強化した一方で、パスワード管理は単純化した。その他、Windows Server 2012R2のADFSから移行できる機能も用意している。
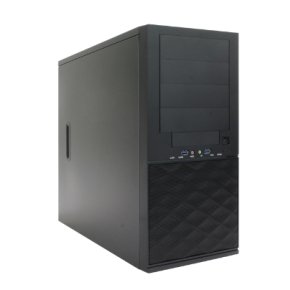
この連載ではWS16の期限付き評価版=体験版を実際のPCにインストールして、その新機能を実際に検証しながらその使い方を紹介している。インストールして検証するPCには、ドスパラ法人事業部の協力を得て、「DP EXPERT WS1」を使用している。主な仕様は次の通りだ。
| CPU | Intel Xeon Processor E5-1620 v4(4コア8スレッド、動作クロック3.50GHz、キャッシュ10MB)1基 |
|---|---|
| チップセット | Intel C612 Chipset |
| システムメモリ | 16GB(ECC、Registered機能搭載、容量8GBのDDR4-2400×2枚) |
| ストレージ | 1TB(データ転送速度6Gbps、回転数7200rpmのSerial ATA準拠HDD) |
| グラフィックスカード | Quadro K620(グラフィックスメモリ2GB) |
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
事例
[横河ソリューションサービス株式会社] AGC 化学品カンパニーに学ぶ「Dynamics 365」導入 国内関係会社全体のDXも加速 -
比較資料
[セコムトラストシステムズ株式会社] 「SASE選定」はここを見る 機能比較表だけでは見えない重要チェックポイント -
製品資料
[株式会社グリーンフィールド・オーバーシーズ・アシスタンス] 米国進出を目指す企業のための「ビザ」早わかりガイド -
市場調査・トレンド
[株式会社グリーンフィールド・オーバーシーズ・アシスタンス] 米国「ビザ免除プログラム(VWP)」で注意すべきポイント -
製品資料
[LRM株式会社] セキュリティソフトをすり抜ける不審メール、社内周知・訓練のポイントとは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
2
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
3
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
4
「有線LAN環境」に関するアンケート
-
5
「企業内サーバ環境の利用実態」に関するアンケート
-
6
jinjerが進める「適材適所」のデバイス活用
-
7
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
8
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
9
ホワイトハッカーが警鐘、侵入口となる「見落とされたネットワーク機器」
-
10
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
8
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
9
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
10
進化が遅れる「電話」をアップデート、AIを搭載した次世代の通話機能とは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー