




















企業版振り込め詐欺「ビジネスメール詐欺」の脅威と対策【第1回】
いまさら聞けない「ビジネスメール詐欺」(BEC)とは何か? 1000万円超の被害も(1/2 ページ)
なりすましメールを使った企業版振り込め詐欺ともいわれる「ビジネスメール詐欺」(BEC)。その手口はどのようなものなのか。具体的な被害は。調査結果を交えながら紹介する。
国内の企業を取り巻くサイバー攻撃の脅威は、深刻さを増しています。2017年2月と3月には、Webサイト関連のソフトウェアに存在する重大な脆弱(ぜいじゃく)性によるWebサイト改ざん、情報漏えいが多発。5月にはランサムウェア(身代金要求型マルウェア)の「WannaCry」、6月には同じくランサムウェアの「Petya」による被害が世界中で発生しました。
こうしたサイバー攻撃の影に隠れ、企業のビジネスに大きな影響を与える新たな脅威、「ビジネスメール詐欺」(BEC:Business Email Compromise)が全世界に拡大しています。国内での認知はまだ高くありませんが、着実に日本企業に迫ってきています。
本連載では3回にわたって、このBECの概要や巧妙な手口、そして企業が実施すべき対策について解説していきます。第1回はBECとは何かを理解していただくために、その特徴や被害状況、どのような企業が狙われるのかについてお話します。
ビジネスメール詐欺(BEC)とは
BECは、企業の従業員をだまして不正な送金処理をさせたり、特定の情報をだまし取ったりする詐欺です。一般的な詐欺と異なるのは、サイバー犯罪者が標的とする企業のメールを盗み見ることで、そこから得られる企業の情報を悪用して被害者をだまそうとする点です。
標的をだますに当たっては、主に取引先の担当者や、同じ組織の内部の上層部、場合によっては弁護士事務所の担当者を偽るなりすましメールを送り付けるのが特徴です。
図1は企業の幹部になりすまして偽の送金指示メールを送るBECの代表的な手口の1つです。サイバー犯罪者が最高経営責任者(以下、CEO)になりすますこの手口は、海外では「CEO詐欺」とも呼ばれています。
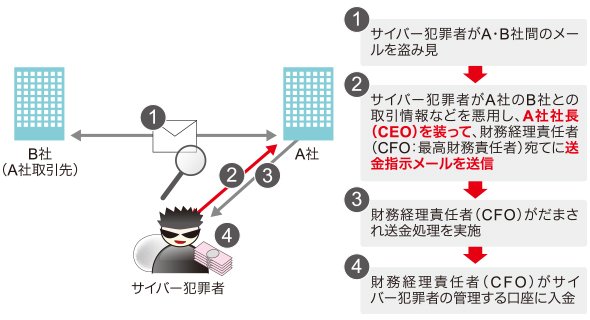 図1 ビジネスメール詐欺の例
BECの脅威は、ランサムウェアなどのサイバー攻撃と比較しても、その手口が成功した場合の“もうけ”の大きさが特徴です。米国連邦捜査局(FBI)の2017年5月の発表によると、全世界で2013年10月から2016年12月までにBECの被害が4万件以上発生し、被害総額は約53億ドル(約6000億円)に上りました。1件当たりの平均被害額は1000万円以上になる計算です。得られる金額の大きさから、今後もさらに多くのサイバー犯罪者が、BECを用いて攻撃を仕掛けてくることが考えられます。
BECの手口には大きく2つの特徴があります。1つ目はサイバー犯罪者がさまざまな攻撃を用いて企業のメールを盗み見ること。2つ目の特徴は、人の心の隙を突くソーシャルエンジニアリングを用いた偽の送金指示メールを送ってくることです。
併せて読みたいお薦め記事
メールセキュリティについてもっと詳しく
メールの“うっかりミス”にどう対処するか
企業のメールを盗み見る
BECの特徴である企業内メールの盗み見に当たっては、サイバー犯罪者は幾つかの手口を使って、そのきっかけをつかみます。今後もさまざまな手口を用いてくることが予測されますが、今回は代表的な手口を2つ紹介します。
手口1:フィッシングメールによるメールの盗み見
最近では、企業で業務メールにオンラインのメールサービスを利用しているケースもあります。サイバー犯罪者は、ビジネスにおけるそうしたIT利用のトレンドも悪用しています。
サイバー犯罪者は、企業の従業員に向けてフィッシングメールを送り、メールアカウントの認証情報を窃取しようとします(画面)。こうした手口で窃取した認証情報を用いて、従業員のメールアカウントに不正ログインして情報を盗み見るだけでなく、そのメールアカウントを悪用することで、さらに巧妙なBECの攻撃を仕掛ける可能性もあります。
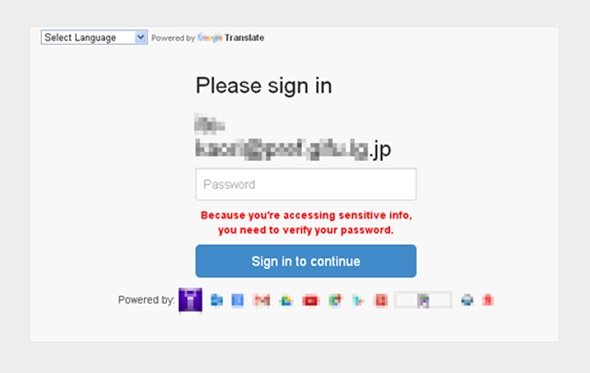 画面 オンラインメールサービスの認証情報を窃取しようとした偽サイトの例
手口2:不正プログラムを用いたメールの盗み見
もう1つは不正プログラム(以下、マルウェア)を使ったメールの盗み見です。標的型サイバー攻撃(以下、標的型攻撃)のように、なりすましメールなど何らかの手法を使って、「キーロガー」「バックドア」といったマルウェアに、標的のデバイスを感染させます。キーロガーはキー操作を記録するマルウェア、バックドアはLANの外部から侵入可能にするマルウェアのことです。
例えば2014年に発生したBECの被害事例では、標的企業の従業員のメールアカウントを侵害するためにキーロガーが用いられていました。この事例では、サイバー犯罪者がビジネスのやりとりを装い、キーロガーを添付したメールを従業員に送り付け、感染させたことが分かっています。
2015年の事例では、サイバー犯罪者は標的企業の従業員に簡単な問い合わせメールを送信。その後、複数回メールでやりとりした後にキーロガーを添付したメールを送っています。キーロガーは闇市場で安価に販売されており、数十ドルで購入することが可能です。サイバー犯罪者は今後も手頃なツールとして、BECでキーロガーを用いてくることが考えられます。
Copyright © ITmedia, Inc. All Rights Reserved.


企業版振り込め詐欺「ビジネスメール詐欺」の脅威と対策
ソーシャルエンジニアリングやキーロガーなどの手段を駆使して通常の業務のやりとりを模倣し、不正に送金処理をさせる「ビジネスメール詐欺(BEC)」。海外を中心に被害が広がり、国内企業にも拡大する可能性がある。BECとはそもそも何なのか。企業にどのような被害をもたらすのか。具体的な対策はあるのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー