





















3ステップで対策
社員が怪しいリンクを踏んだ、そのときセキュリティチームはどう動くべきか
社員が悪意あるリンクをクリックした場合の対応は、企業がセキュリティを維持する上で重要だ。どんな手を打つべきなのか。
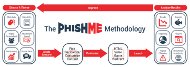 疑似的にフィッシング環境を再現する製品もある(出典:PhishMe)《クリックで拡大》
社員が電子メールの不審なリンクをクリックしてしまったことに後で気付いた場合、セキュリティチームは、その社員のクライアントデバイスをスキャンする以外に、何をすべきだろうか。デバイスをネットワークから隔離したり、そのアカウントを凍結したりする必要もあるだろうか。
ユーザーが電子メールの悪意あるリンクをクリックした可能性がある場合、3つの観点から対応策を講じるとよいだろう。セキュリティに関する他のあらゆる問題と同様に、対症療法にとどまるのではなく、総合的に対処することが必要になる。
第1のステップは、システムが侵害されたかどうかを検証することだ。この検証には、セキュリティチームが問題を知った経緯(ユーザーから連絡があったか、インシデントが見られたかなど)の調査も含まれる。それがトラブルシューティングの出発点になる。
続いて、全てのセキュリティ監視システムを調べ、悪意あるリンクがクリックされた後で、ネットワーク上で問題のマシン/ユーザーアカウントの不正な挙動が見られたかどうかをチェックする。システムのログを綿密に調査するとともに、全てのエンドポイントエージェントが最新で、正しく動作していることを確認する。できれば、Mandiant「Redline」やResilientの「Incident Response Platform」のようなインシデントレスポンスツールを使って、システムのスナップショットを作成する。内部で何が起こっているかをより良く把握するためだ。
最も重要なことは、悪意あるリンクがクリックされた後に何が起こるかをラボマシンで忠実に再現し、このリンク自体を調査することだ。ネットワークから分離し、こうしたテスト用にあえて脆弱(ぜいじゃく)にして、再起動によって前の状態に戻せるようにしたラボシステムを持つのが望ましい。こうした状態復帰機能は、Faronicsの「Deep Freeze」や、「Toolwiz Time Freeze」のようなソフトウェアで実現できる。
ラボシステムでこうした悪意あるリンクをテストし、パケットキャプチャーを実行して、実際のデータ転送を調べるとよい。スパムフィルタもチェックし、電子メールのヘッダを分析すれば、発信元の特定に近づくことができる。
第2のステップは、自社のセキュリティ計画やアーキテクチャに不備がないか検討することだ。例えば「自社にはフィッシング攻撃のネットワーク侵入を防ぐのに必要なポリシー、手続き、技術があるか」「もしフィッシング攻撃がネットワークに侵入した場合、エンドポイントで攻撃を阻止できるか」を分析する。多くの企業でこれらの点に課題があるために、ここ数年、ランサムウェアが猛威を振るっている。
こうした攻撃の多くを防ぐ技術は存在するが、自社が「対処方法を理解しているインシデントレスポンスチームを置いているか」「スパムやフィッシングをフィルタリングするツールや次世代エンドポイントなどを持っているか」「OSやサードパーティーソフトウェアへのパッチ適用を管理する社内ポリシーを施行しているか」も、押さえるべきポイントだ。
第3のステップは、最も重要な対応策となる可能性がある。それは、フィッシング対策に関するユーザー研修を継続して行うことだ。多くの攻撃者がネットワーク境界を標的として狙うのをやめ、ユーザーに狙いを絞っているのは、侵入ルートを作る上で格好の標的だからだ。
PhishMeの「PhishMe」やKnowBe4の「Phishing Security Test」のようなソフトウェアの利用、啓発ポスターの掲示、セキュリティ意識の喚起、そしてこれらを組織文化に組み込むことが、マルウェア感染の徹底調査が必要になる事態の再発防止に大いに役立つ。ユーザーが悪意あるリンクをクリックさえしなければ、それほど心配することはないだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
9
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー