




















ずさんな管理はセキュリティリスクに発展
Active Directoryで前任者が残した「交通渋滞」を整理する方法(1/2 ページ)
「Active Directory」のグループ構成など、前任の管理者が行った作業の後始末をしなければならないことがIT分野ではよくある。本稿はその後片付けのコツを紹介する。
 まずは前任者が残した「渋滞」を整理することから?
前任の管理者がよく考えずに設定した「Active Directory」(以下、AD)を引き継ぐことがある。それは、もしかしたらユーザーのことを考えていない設定になっているかもしれない。もし管理者がADの組織とグループを首尾一貫した方法で整理していれば、管理が容易になり、管理者の仕事はシンプルになる。
本稿では、AD管理者の作業効率を上げ、セキュリティコンプライアンス責任者をサポートするための実用的なヒントと手法を紹介する。
併せて読みたいお薦め記事
Windows Server 2016から読み解くActive Directry
- Windows Server 2016の新機能をチェックする――Active Directory管理編
- Windows Server 2016評価版をインストールする――Active DirectoryでDNSの設定編
- Windows Server 2016評価版をインストールする――Active Directory設定編
アクセス管理の最適解は?
Active Directoryの従来の設計パターン
必ず、個々のユーザーアカウントをグループに編成することから始める。個別のユーザーアカウントにアクセス許可を与える手法には拡張性がないため、避けるべきだ。
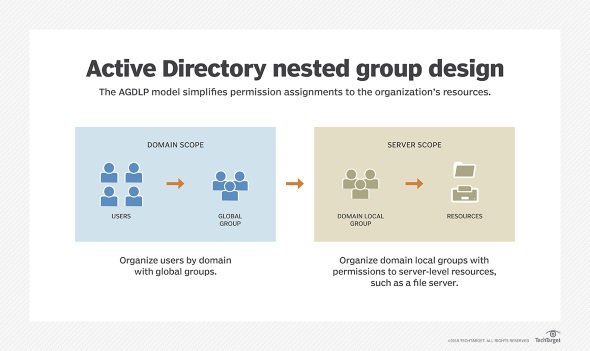 ADのユーザーアカウントを整理するために、Microsoftが推奨するセキュリティモデル
この図はリソースへのアクセスを目的として、ADのユーザーアカウントを編成するMicrosoft推奨の方法を示している。
アカウント、グローバル、ドメインローカル、アクセス許可をまとめたAGDLP(Account、Global、Domain Local、Permission)モデルは、次の手順で進める。
- 部門や所在地などのビジネス条件を基に、ユーザーをグローバルグループに編成する。
- 同じリソースアクセス要件を基に、適切なグローバルグループをドメインローカルグループに配置する。
- リソースへのアクセス許可をドメインローカルグループのみに許可する。
このモデルが2つの異なるスコープをどのように使うのか注意する必要がある。グローバルグループは、ADのユーザーをドメインレベルで編成する。これに対して、ドメインローカルグループは、ファイルサーバやプリントサーバなど、アクセスレベルでグローバルグループを編成する。
ロールベースアクセス制御の原則を採用する
ロールベースアクセス制御(RBAC)では、職務に基づいてグループにアクセス許可を与える。例として、ネットワークプリンタへのアクセスについて考えてみよう。
- ほとんどのユーザーには、自身の印刷ジョブを送信、管理する機能しか必要ない。
- 一部のユーザーには、印刷キュー全体を管理する特権が委任されている。
- 限られたユーザーが、プリンタのハードウェアとソフトウェアへの完全な管理アクセス権を持つ。
RBACの役割(ロール)を事前にADへ設定すると作業が効率的になる仕組みをMicrosoftは提供している。例えば、ドメインネームサービスの役割をインストールすると、ADにサブ管理グループが幾つか作成される。
担当者は事前に作成されているグループを利用するのではなく、ユーザーの役割の分布状況や、グローバルグループやドメインローカルグループの設計方法を考えた方がよい。そして、グローバルグループはビジネスルールに従って、ドメインローカルグループはアクセスロールに基づいた編成を試みるべきだろう。
グローバルグループは、IT、財務、法務、製造、人事など、事業部門ごとに定義できる。ドメインローカルグループは、具体的な職務に基づいて用意できる。例えば、印刷キューの管理者、印刷のユーザー、ファイルアクセスの管理者、ファイルを読み取るだけのユーザー、レポートの作成担当者、データベースの開発担当者などが考えられる。
ADを編成する際の目標は、ユーザーの役割の分布とそのリソースアクセス要件を完全かつ正確に表現することだ。同時に、グローバルグループとドメインローカルグループの数をできるだけ少なくして管理の作業負荷を軽減しよう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社クレオ] IT部門を“価値創造組織”へ転換 IT管理プロセスの改革で戦略的リソースを確保 -
製品資料
[株式会社クレオ] Excel管理が限界に――ITサービス管理の脱・属人化と運用高度化を実現する方法 -
製品資料
[株式会社クレオ] 西武グループやイオングループも実践 事例に学ぶ「ITサービスデスク業務」改善 -
製品レビュー
[株式会社クレオ] 「使われないITシステム」から脱却 現場が求める業務改善を実現する方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
5
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
6
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
-
7
1回で分かる:仮想マシンを丸ごとバックアップする「VADP」の仕組み
-
8
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
9
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
10
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー