





















体験版で知るWindows Server 2016操作テク【第11回】
Windows Server 2016の新機能をチェックする──Active Directory管理編
ユーザー管理を確実かつ容易に行うActive Directoryはサーバにとって不可欠な機能だ。Windows Server 2016ではその機能を強化した。今回は、その強化ポイントについて解説する。
この連載は
新世代Windows Serverとして2016年9月に正式登場した「Windows Server 2016」。フリーで導入できる体験版を使って、新しいセキュリティ機能やコンテナ関連機能の設定など、新しく登場した“操作テクニック”を紹介する。執筆はIT関連媒体で長らくWindows Serverの解説連載を手掛けてきた塩田紳二氏だ
「Windows Server」では、ディレクトリサービス「Active Directory」でユーザーを管理している。これを他のサービスでも利用可能にする「Active Directory Federation Service」(以下、ADFS)を使えば、広範囲なサービスを連携できる。ユーザーは1カ所でサインイン(ログオン)すれば、社内のサービスを自由に使える。
Microsoftは「Windows Server 2016」(以下、WS16)で、ADFSを強化した。今回は、WS16におけるADFSの改良点について解説する。
併せて読みたいお薦め記事
Windows Server 2016、導入すべきか待つべきか
Windows Server 2016、注目の新機能
WS16で施したADFS、4つの改良ポイント
Active Directoryは、Windows ServerがLANに対して提供する「ユーザー管理」機能だ。ユーザーを識別してそのアクセスを管理する。かつて、ユーザーはハードウェアごとに管理していた。大きなコンピュータを複数のユーザーで共有していたからだ。情報機器(デバイス)の価格が下がり、数多くのデバイスがネットワークに接続し始めると、組織内で統一的なユーザー管理機能が必要になった。
そのために登場したのが「ディレクトリサービス」だ。これは、ユーザーやユーザーのグループなどに関する情報をネットワーク内のサーバで集中的に管理しつつ、ネットワークを介して組織内の全てのマシンから利用可能にする。ユーザーは、ネットワーク内のどのデバイスでも利用できる。Windows ServerのActive Directoryは、こうしたディレクトリサービスの1つだ。
Active Directoryを使うことで、システム管理者はネットワーク内のどのデバイスからもユーザーを識別可能で、ユーザーのアクセス制御が正しくできるようになる。さらに、さまざまなサービスやアプリケーションとの連携を可能にするためにADFSが登場した。
WS16におけるADFSの改良目標は、アクセス制御やシングルサインオン(SSO)を、LAN内のアプリケーション、クラウドベースのSaaSやオフィススイート「Office 365」など、多くのアプリケーションに対して提供することにあった。
このADFSのWS16での改良点は、大きく4つある。
- 外部ネットワーク(エクストラネットワーク)からパスワードを排除するための新しいオプション
- アプリケーションへのアクセスを保護可能に
- サインインの利便性向上
- 管理機能と運用項目の強化
外部ネットワークからパスワードを排除する新しいオプション
項目1の「新しいオプション」は、組織の外にあるネットワークとADFSが連携する場合の機能だ。これまで組織の外にあるネットワークに存在するサービスを利用する場合、ユーザーアカウントとパスワードが普通に使われていた。しかし、パスワードには漏えいの危険が常にある。ユーザーが正しく管理しているつもりでも、フィッシングなどで詐取される可能性がある。セキュリティホールなどにより、他の情報とともに漏えいしてしまう可能性もある。一般にユーザーは、使い慣れたパスワードを使い回す傾向があり、例えば個人的に利用しているサービスと同じパスワードを業務システム用に使ってしまうことがある。パスワードをシステム側から割り当てると今度は覚え切れずに、どこかに記録してしまい、結果的に漏えいや盗難の可能性が出てしまう。
WS16のADFSでは、次に示す3つの方法を外部ネットワークへのサインイン方法として提供する。
- 「Azure Multi-Factor Authentication」(Azure MFA)によるサインイン
- 適合したデバイスからのパスワードなしアクセス(デバイス認証)
- 「Windows 10」デバイスからの「Microsoftアカウント」のパスワードによるサインイン
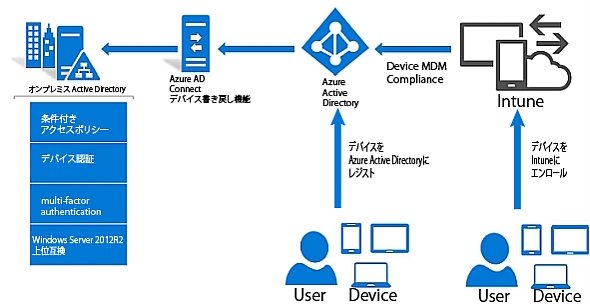
「Azure Multi-Factor Authentication」(Azure MFA)は、複数の認証方法を組み合わせて使えるようにする機能で、クラウドベースのディレクトリサービス「Azure Active Directory」で用意している。パスワードだけでなく音声通話やテキストメッセージ、モバイルアプリなど複数の認証方法を使うことで、パスワードの漏えいや認証デバイスの盗難が起きても、正当なユーザー以外はサインインできない。従来の「Windows Server 2012R2」でもAzure MFAは利用可能だったが、プライマリー認証として使うことはできなかった。
「デバイス認証」は、正しい証明書を持つ「適合デバイス」からのアクセスをもってユーザーを認証する方法だ。事前にデバイスを登録し、必要な情報をデバイス側が持つことで、正しいデバイスからのみアクセスを許可できるように設定可能になる。
「Windows 10デバイス」は、Windows 10を導入したデバイスで利用できるWindows Helloなどによる生体認証やセキュリティ機能を活用する方法だ。MicrosoftアカウントでWindows 10を利用し始めた時点でユーザー認証は既に済んでいる。このような場合に、パスワードを利用せずにサインインできる設定が可能だ。
アプリケーションへのアクセスを保護可能に
項目2は、組織内で利用するアプリケーションへのアクセスを保護する機能だ。WS16のADFSは、アプリケーションに対するアクセス制御ポリシーの設定を簡略化して、使いやすい認証を可能にしている。アプリケーションが利用しているActive Directory以外のLDAP(Lightweight Directory Access Protocol)ディレクトリサービスを利用したサインインの設定もできる。
サインインの利便性向上
項目3は、ユーザーにとってのサインインの利便性向上だ。WS16のADFSに対応したアプリケーションでは、サインインのユーザーインタフェース(UI)をカスタマイズできる。このため、アプリケーションの目的やターゲットユーザーに合致したサインインの利便性を提供できるようになる。
管理機能と運用項目の強化
項目4は、管理や運用に関わる機能と項目の強化だ。監査機能を改良し、認証連携の標準規格SAML(Security Assertion Markup Language)2.0との相互運用性を強化した。また、Office 365のユーザー管理における連携も強化した一方で、パスワード管理は単純化した。その他、Windows Server 2012R2のADFSから移行できる機能も用意している。
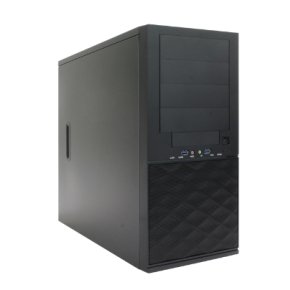
この連載ではWS16の期限付き評価版=体験版を実際のPCにインストールして、その新機能を実際に検証しながらその使い方を紹介している。インストールして検証するPCには、ドスパラ法人事業部の協力を得て、「DP EXPERT WS1」を使用している。主な仕様は次の通りだ。
| CPU | Intel Xeon Processor E5-1620 v4(4コア8スレッド、動作クロック3.50GHz、キャッシュ10MB)1基 |
|---|---|
| チップセット | Intel C612 Chipset |
| システムメモリ | 16GB(ECC、Registered機能搭載、容量8GBのDDR4-2400×2枚) |
| ストレージ | 1TB(データ転送速度6Gbps、回転数7200rpmのSerial ATA準拠HDD) |
| グラフィックスカード | Quadro K620(グラフィックスメモリ2GB) |
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
「IT運用・情報システム業務」に関するアンケート
-
8
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
9
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー