





















事例から学ぶメール誤送信対策
メール誤送信防止の決め手は「止める」「見る」「守る」
コミュニケーション手段として欠かせない存在となったメールは手軽さがウリだが、誤送信による情報漏えいの危険性は常に付きまとう。メール誤送信をいかに防ぐか。調査結果や事例を基に対策の勘所を探る。
たった1通のメールで懲戒解雇に――。民間調査機関である労務行政研究所が2010年6月に発表した資料によると、社内の機密データを社外に漏えいさせた場合、85.4%の会社が「社内処分の対象とする」と答えており、「懲戒解雇にする」と答えた会社も3%ある。日々利用するビジネスメールも、扱い方次第でこうした危険が自身の身に迫るのだ。
本稿ではメール誤送信の傾向と対策を、現場の声を基に紹介したい。
後を絶たないメール誤送信事故
「本来ならばBccで受信者に隠しておくべきメールアドレスを、誤ってCcに記載して送信してしまった」「重要なファイルを、誤ってメールに添付して送信してしまった」――。こうした送信者の不注意によるメール誤送信が頻発している。誤送信が発生した企業の担当者に話を聞くと、「対策はしていたはずなのに、不十分だったのだろうか……」と後悔しきりだ。
企業が実施する一般的なメール誤送信対策は、メールの送信ルールの作成だ。例えば、「メールは機密性を完全に保てないので、機密情報をメールで送るのは避ける」「メールは信頼性が完全ではないので、遅配や紛失の可能性がある」といったメールの基本的な考え方に関するルールを作成する。それに加え、「大きなファイルを頻繁に送信しない」「HTMLメールではなくプレーンメールで送信する」といったマナーに関するルールも設ける。必要となるルールは業種/業態によってさまざまだが、ビジネスでメールを利用する企業は、何かしらのルールを策定しているのが一般的だ。それにもかかわらず、メール誤送信による事故は後を絶たない。
規定やルールで防ぐには限界
なぜ、メール誤送信による事故がなくならないのだろうか。その1つには、メールに関する社内規定やルールが、必ずしも従業員の行動を統制できていない、という事実がある。1例を挙げよう。当社の独自調査によると、社内のプライベートメールを禁止するという規定がある企業は、回答企業の9割近くに上る。だが規定があるにもかかわらず、勤務中に社内プライベートメールの経験がある人は、実に54.2%に達した。規定だけでは従業員にルールを守ってもらえないことを如実に示す結果だといえる。
実際にメール誤送信が発生した企業においても、上記と同様のことが当てはまる。
ケース1
自社が開催したセミナーの来場者30人に、お礼メールを一斉配信した。本来はBccに入れるべきメールアドレスを、誤ってCcに入れて送信。30人分のメールアドレスが社外に漏えいしてしまった。
【社内ルール】
一斉にメール配信する際は会社に申請し、会社が契約しているメール配信のASPサービスを利用することをルール化していた。
【メール担当者のミス】
メール配信のASPサービスを利用する手続きには、相当な時間が必要になる。小規模なセミナーの場合は、担当者のクライアントPCでメールを作成して一斉配信することが常態化していた。
ケース2
A社向けの見積書を、B社に送付してしまった。特定の会社への提供価格が第三者に漏えいしてしまったことで、以後のビジネスに多大な悪影響を与えた。
【社内ルール】
添付ファイル付きのメールを外部に送信する場合は、クライアントPCでパスワード付きのZIPファイルに変換して送信することをルール化していた。
【メール担当者のミス】
「パスワード付きZIPファイルは送信しないでほしい」という取引先からの要望があり、パスワード付きZIPファイルに変換せずにファイルを送信していた。事前に添付ファイルの内容を確認するように常日頃は気を付けていたが、急いでいたために中身を確認せずメールを送信してしまった。
“うっかりミス”という新たな課題
顧客情報の漏えいを含む重大なミスに加えて、ヒューマンエラー、いわゆる“うっかりミス”も防止したいという声が、システム担当者の間で高まり始めている。ここでいううっかりミスとは、書きかけのメールを送信してしまったり、本文に「ファイルを添付します」と書いたのに、実際にはファイルを添付せずにメールを送付してしまう、といったことを指す。顧客情報の漏えいまではいかないものの、こうしたメールを受信すれば不快に感じる人も少なくないだろう。
うっかりミスの防止に取り組む担当者に話を聞くと、「メールの文面によって売り上げが左右される」「メールの重要さを社内に再認識させる必要性を痛感した」「『ハインリッヒの法則』(注)から考えて、うっかりミスを防止できなければ、情報漏えいという重大事故は防げない」といった声が目立つ。こうした担当者の声からは、コミュニケーションツールとしてのメールの重要度が高まっているという現状と、転ばぬ先のつえとして対策に知恵を絞ろうとする企業の姿勢が垣間見える。
※注:1件の重大事故の裏には、29件の軽度な事故と300件の異常がある、という法則。
メール誤送信対策の3カ条
メールに関連する重大ミスやうっかりミスを防止するには、どうすればよいのだろうか。ミスを規則やルールで防ぐのは難しいことから、システムを使った対策をするのが現実解となる。システムによる対応の指針として、「止める」「見る」「守る」というメール誤送信対策の3カ条を紹介する。
止める(メールの一時保留)
メール誤送信は、送った直後にその当人が気付くケースが多い。気付いたときには既に遅く、メールはそのまま外部に送られてしまっている。ここで有効な対策となるのが、「メールの一時保留」である。メール送信者が送信ボタンを押した後でも、システムが一定期間メールを送信せずに保留する仕組みだ。システムが送信を保留している間、メール送信者はメールの削除や訂正ができる。一定期間を過ぎるとシステムが自動的にメールを送信する。万一の場合の“最後の砦”としての役割を期待できる。
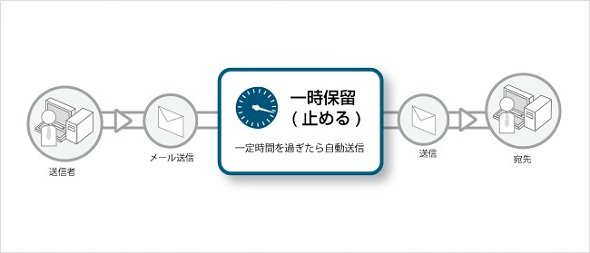 「止める(メールの一時保留)」を実現するシステムの概念図
見る(第三者承認)
個人に依存した対策には限界がある。そこで有効なのが「第三者承認」のシステムである。これは、特定の条件に合致するメールについて、第三者の承認がなければ社外に送信できなくしたり、メールのCcやBccに上長が入っていない場合は自動的にそのメールを上長に転送するといったものだ。こうしたシステムの運用負荷は、前述した「止める」で説明したものに比べて一般に大きくなる。だが「メール内容が社内の誰かに見られているかもしれない」という緊張感を従業員に植え付けることで、内容をしっかり確認してからメールを送信するという習慣を社内に広められるという利点は大きい。
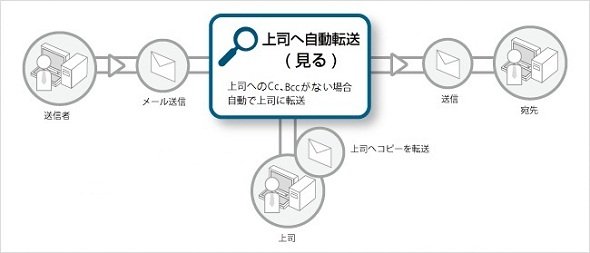 「見る(第三者承認)」を実現するシステムの概念図
守る(パスワード付きZIPファイルへの変換)
見積書や契約書、機密書類といった文書ファイルは、多くの重要な情報を含む。一方で情報漏えいを防ぐため、添付ファイルをパスワード付きZIPファイルに変換して送信するというルールを定めていても、実際の変換作業は個人に任せっきり、といったケースも少なくない。そこで、添付ファイルをパスワード付きZIPファイルに変換する機能をゲートウェイサーバに持たせ、一連の処理を自動化するシステムが登場し始めた。メール運用ルールを変更することなく導入できる、送信者に意識させずに自動でセキュリティ対策ができる、といったメリットがある。
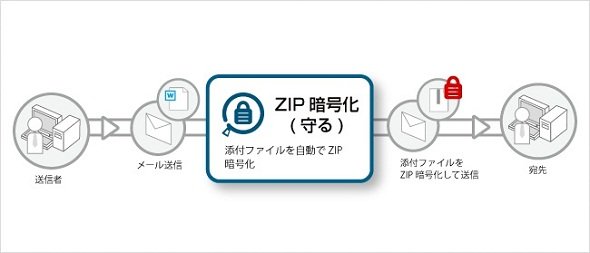 「守る(パスワード付きZIPファイルへの変換)」を実現するシステムの概念図
上述したメールの一時保留や第三者承認、パスワード付きZIPファイルへの変換といった機能を持つ製品、サービスは、主要なメールセキュリティベンダーが既に提供済みだ。自社のメールシステムの環境をよく理解した上で、「止める」「見る」「守る」の3つの観点から必要な対策を進めることが、メール誤送信対策の第一歩となる。
本稿で解説した対策を具体的なシステムに落とし込むに当たって、市販のメール誤送信対策製品、サービスを導入することは、有力な選択肢の1つとなる。TechTargetジャパンでは、こうした市販製品、サービスを一覧にまとめた特設ページを開設している。製品、サービス選定の一助となれば幸いである。
水谷博明(みずたに ひろあき)
株式会社HDE 営業推進部
HDEで、主にメール誤送信対策.comの企画運営やWebプロモーション企画などを担当。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
「IT運用・情報システム業務」に関するアンケート
-
8
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
9
テレワークやBYODでリスクが拡大、デバイスの多様化を弱点としない管理方法とは
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー