




















私物ネットワークの業務利用(BYON)を評価する声も
意外に便利な“野良Wi-Fi”、それでも放置してはいけない理由とは
私物端末の業務利用(BYOD)が一般的になり、今度は私物ネットワークの業務利用(BYON)が登場している。IT部門が好むと好まざるとにかかわらずである。
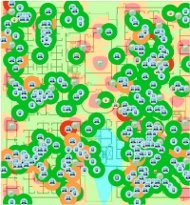 アルバネットワークスの無線LAN統合管理ツール「Aruba AirWave」では電波状況を可視化して24時間監視(出典:アルバネットワークス)
ユーザーが私物のモバイル端末で会社のデータにアクセスするために自前のネットワークを設定すれば、それはIT部門にとってはセキュリティ問題となる。
私物ネットワークの業務利用(BYON)は、私物端末の業務利用(BYOD)のトレンドから派生した概念で、インターネット接続やワークグループ内でのコミュニケーションと情報共有、プリンタ共有といった機能のためにユーザーが自分でネットワークを導入することを指す。
一般的にBYONは住宅用のWi-Fiルーターを使い、許可された接続経由で既存の有線ネットワークやWAN接続を利用する。多くのワイヤレスルーターは、USBセルラーモデムが利用でき、BYONはシンプルかつコスト効率が高いといえる。
BYONが求められる理由
BYONでは、孤立化(分離)を要する特定の公認ワークグループのためにIT部門がアクセスをプロビジョニングする必要がなくなる。一般的には、請負業者、現場監査員、さらには社内の他のネットワーク活動から切り離した方がいいと経営者が判断した特別なプロジェクトが、この対象となる。
多くのIT部門では、BYONをITコンシューマリゼーションの新たな実例と見なしている。現代のコンシューマー向け端末の高い性能やパワーを前提とすると、BYONは実際、大規模ネットワークが提供するのと同等のネットワークサービスをプロビジョニングすることができる。
これは一見したところ、特に異常なこととは思えない。BYODは現在、必ずしも好まれてはいないが、実際に有効なモバイル端末プロビジョニングの手段として定着している。配管業者、大工、ネットワークアナリストやコンサルタントといったプロフェッショナルの多くは、自分の道具を職場に持ち込んでいる。ネットワークもそうした他の道具と変わりはないのではないか。
課題はセキュリティ
だが、違った見方もある。それは主に、IT部門が日常的に直面している難題、すなわちセキュリティの観点からだ。
公認のBYONアクティビティーでは、認証、承認、暗号化、ID管理に関する組織のセキュリティポリシーに従う必要がある。BYONの本質である孤立化を前提とすると、そうすることでセンシティブな情報が勝手に露呈する可能性は一般的には低くなるだろう。公認BYONが正当化される主な理由の1つはそこにある。
しかしIT部門は、無許可のBYONについては、Wi-Fiネットワークのセキュリティを脅かす他の潜在的要因と同様に、できるだけ早く対処しなければならない。
多くの組織は何年もの間、見えないBYONへの対応に苦慮してきた。ユーザーは巧みにIT部門を迂回する。そしてBYONは、IT部門がWi-Fi発見ツールやスペクトル分析ツールなどを(ときには無関係な業務のために)使ったときに初めて露呈するようになる。この種の行為はもはや、ほとんどのIT管理者が考えるよりもずっと一般的になっているようだ。これだけWi-Fiが普及しているのに、普通の日常業務のためになぜBYONを使う人がいるのかとIT管理者は考えている。
BYONユーザーは、センシティブな情報の流出につながりかねない行動を取る可能性があるため、無線LANの監視と確認は、ネットワーク運営のコンポーネントであり続けなければならない。BYONユーザーは、単純に性能の強化や管理の強化、あるいは自分の私用ネットワークをロケーションにごとに設定し直さなくて済む程度のポータビリティーを求めているだけかもしれない。だがそうした行動には間違いが生じかねない。従って、IT部門は常にWi-Fiネットワークのセキュリティを脅かす行動には目を光らせる必要がある。
IT部門がBYONに対して取るべき対応
IT部門はBYONに対処するため、以下の手順が必須となる。
セキュリティポリシーの強化
全従業員に対し、プロビジョニングされたITサービスを許可なく実装しないという誓約書に署名させる。組織のセキュリティポリシーの条件と価値について定期的に周知を徹底させる。
モニタリング
有線技術のみに基づいてBYONを検出するのは非常に難しい。従ってネットワークトラフィック分析が欠かせない。IT部門は無線ネットワークセキュリティツールやシステムを使って無線活動を検出することができる。さらに、無線の干渉は、無許可のBYONの存在を示す大きな手掛かりになり得る。携帯電話トラフィック用の安価なスペクトル分析ツールも検出に利用できる。いずれにしても、定期的な物理点検は不可欠といえる。情報を盗む相手は、セキュリティポリシーのことなど配慮しないからだ。
アクセスの許可
IT部門がいったんBYONを許可したら、プロビジョニングするのは独自の実装のみとする。これによってIT部門および組織の基準やポリシーが守られていることを確認し、エンドユーザーにヘルプとサポートを提供することが可能になる。そしてもちろん、そうしたヘルプやサポートを避けようとする相手は誰であれ、少しばかり疑って掛かる必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
Microsoft 365の「テナント統合・分離」問題 手戻りのない道を選ぶ秘訣とは?
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー