




















NEWS
仮想化、クラウドで求められるシステム化したセキュリティ――RSAがコンセプトを説明
EMCとRSAは戦略説明会を開催。クラウドで変化する情報インフラのセキュリティに対し、同社が提唱する“セキュリティシステム”のコンセプトを紹介した。
RSAセキュリティは9月9日、同日から開催の「RSA Conference Japan 2010」に合わせて、「クラウド時代到来で激変する仮想環境のセキュリティ動向」と題した記者説明会を開催した。
来日したEMC バイスプレジデント兼RSA The Security Division of EMC プレジデントのアート・コビエロ氏がEMCとRSAが考える今後のビジョンを語った。
情報セキュリティにも航空管制システムのような包括的仕組みが必要
 アート・コビエロ氏
コビエロ氏は、複雑化した情報インフラとそれを取り巻くセキュリティの状況について、「仮想化やクラウドの登場で情報インフラは過去10年間で飛躍的な成長を遂げた。一方でセキュリティは、マルウェア対策、DLP(Data Loss Prevention)、暗号化、認証などの製品が個々に使用されており、各製品間で連携が取れていないのが現状」だと指摘。セキュリティの体制が情報インフラの変化に追い付けていないとした。
そこで同社が提唱するのは「セキュリティをシステム化し、厳密な権限下で機能・管理すること」だ。コビエロ氏は空港の航空管制システムを例に挙げ、「1日に約十万機もの飛行機を制御できているのは、特定の人物のみが適切な情報へとアクセスできるようにし、管理が容易で効率的なフレームワーク上で運営できているからだ」と述べる。「情報セキュリティにも、この航空管制システムのように個々の製品を包括的に管理できるシステムが必要となる」(コビエロ氏)
では実際にセキュリティをシステム化するにはどうすればよいのか。コビエロ氏はまず、組織や情報インフラストラクチャを統制するためのポリシー定義が必要だとする。情報システムを「コントロール」「コントロールの管理」「統制と可視化」の3レイヤーに分け、各レイヤーに対し先に定めたポリシーをトップダウンで落とし込む。各レイヤーでの制御状況は常に監視できる状態にしておき、必要に応じてアラートや状況追跡ができるような仕組みも設ける。最終的には、情報インフラ全体の制御と各イベント、アラートを相互に関連付けることで、コンプライアンスやリスクに関するリポート作成も容易にできるようになるという。
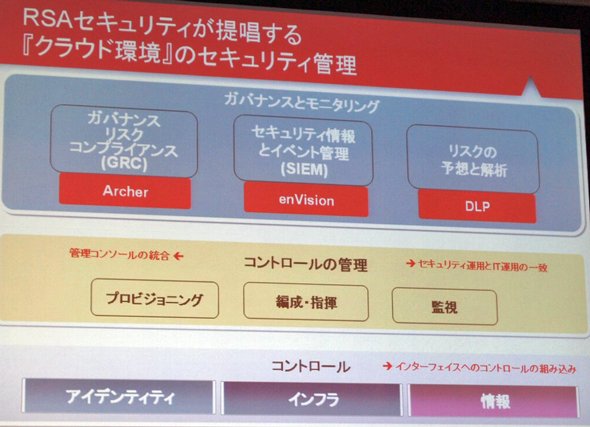 同社が考える包括的なセキュリティのシステム。各製品にひも付いてベンダーから提供されている管理コンソールなどは複数使用することになるが、上記のシステムではそれらも1つのシステムとして包括的に運用される
「物理世界で個々の製品にセキュリティ機能を組み込むことは困難な作業であり、インフラ全体に対応することはできない。一方、仮想化やクラウドではすべての要素が共通の仕組みを有しているため、その仕組みにセキュリティを組み込むことで、本当の意味でインフラ全体の保護が可能となる」とコビエロ氏。さらに、「仮想世界ではインフラを論理的かつ動的に細分化し、各ポイントにポリシーを適用できるため、インフラの一元的管理、運用が可能だ」と述べた。
実際に上記のコンセプトを具現化した例としてコビエロ氏は、8月30日に発表した「VMware vShield」の新バージョンを紹介した。同製品は企業全体、アプリケーション、個々の仮想マシンレベルでゾーンまたはグループと呼ばれる論理構成を作成してセキュリティ管理ができる製品だ。RSAはヴイエムウェアと共同でvShieldにセキュリティ機能を組み込み、ポリシーをゾーンごとに適用できるようにした。さらに、RSAのDLPが持つデータ検出機能や分類機能を活用し、初期段階でゾーンを定義可能とした。
さらに今後は、vShield Managerに管理機能を組み込み、仮想化管理ツール「VMware vCenter」のコンソールからセキュリティを管理できるような仕組みも設ける予定だという。同コンソールとRSAのセキュリティコンソール間のブリッジ機能を開発し、セキュリティ管理者が定めたポリシーの潜在的な影響を評価しながらシステムに提供していくような試みも検討されている。
ガバナンスに対しても、RSAの統合ログ管理製品「SIEM:Security Information & Event Management」とガバナンス・リスク・コンプライアンス(RGC)製品とを連携させる。「これまでセキュリティポリシーを定義していたセキュリティ管理者とそのポリシーを運用していたシステム管理者が連携し、“セキュリティを含めた包括的な運用管理”が可能になる」(コビエロ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
4
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
5
IT製品の導入に関するアンケート「セキュリティ」編
-
6
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
7
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
8
積水化学が挑む「データ経営」の核心:SAP S/4HANA Cloud導入の狙いとは
-
9
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
10
SAP移行の改修工数を最大87%削減 AWSのAIエージェント実験で分かった限界
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー