




















統計データが示す、SaaSアプリのセキュリティ問題
クラウドをさまよう “ゾンビアカウント”、その危険性と撃退法
企業のSaaSアプリケーションには大量の機密データが保存されている場合が多い。SaaS環境のセキュリティを企業が管理するにはどうすればよいか。まず取り組むべきは、セキュリティポリシーの施行だ。
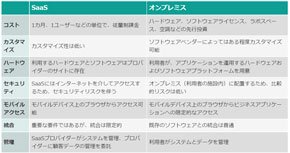 オンプレミスとSaaSの比較(参照:比較表で考える オンプレミスとSaaS選択のポイント)《クリックで拡大》
アプリケーションセキュリティサービスプロバイダーの米Adallomは、2014年11月に「Cloud Usage Risk Report」(クラウドの使用リスクに関するリポート)というリポートを公開した。このリポートでは、同社のサービスを利用している企業で2013年に観測されたクラウド固有のリスクやセキュリティ問題が報告されている。興味深い統計データが含まれており、クラウドプロバイダーのセキュリティ制御を適切に実装および管理できていない企業が少なくないことが浮き彫りになった。その中でも、特に問題視されていたのがSaaS環境だ。以下に幾つかの興味深いデータを紹介する。
- 大半の企業がSaaSアプリケーションのユーザーアカウントを適切に管理していない。2013~2014年の間、企業が保有するSaaSアカウントの11%が“ゾンビ化"していたことが判明した。ゾンビ化とは、アカウントを使用しているアクティブなユーザーがいない状態だ。それから、退職した社員が使っていたアカウントが無効になっていないというゾンビ化したアカウントが80%の企業に少なくとも1つ以上存在していたことも判明した。
- クラウドには最小権限という概念が当てはまらないことが多い。多くの企業ではユーザー100人に対して7人という高い割合で管理者がアサインされていることが分かった。また、クラウドアプリケーションユーザーの19%は、可能であればID/アクセス制御を無視していることも明らかになった。
- 企業が非公開にしているファイルのうち5%は、さまざまなクラウドアプリケーション環境で社外からアクセスできる。このことは、クラウドに実装しているアクセス制御が不十分であることを示唆している。
- 29%の従業員がクラウドアプリケーションのファイルを個人のメールアカウントと共有し、また、標準的な企業は393個の外部ドメインと情報を共有していることが判明した。
さまざまな理由から、これらの統計データには警戒しなければならない。まず、統計の数値から、セキュリティチームがSaaS環境でデータとユーザーアカウント情報の設定、監視、削除にあまり関与できていない可能性が伺える。多くのセキュリティの専門家は、クラウドプロバイダーの制御能力全般だけでなく、PaaS/IaaSプロバイダー環境に移植できるサードパーティーのツールや社内ツールも重視している。だが、専門家は、さまざまな面でSaaS環境のセキュリティを見過ごしているかもしれない。また、クラウドではシャドーITがまん延し、データとユーザーアカウントが長期に渡って公開または無人化されている点も強く示唆している。
クラウドアプリケーションのセキュリティポリシーを策定する
 「Cloud Usage Risk Report」のサマリー
このようなSaaS環境のセキュリティ問題を企業が管理するにはどうするのがよいだろうか。まずセキュリティチームが取り組むべきは、クラウドアプリケーションのセキュリティポリシーの施行だ。セキュリティポリシーで定義するのは、特定のデータの種類や機密のレベルに関する制御要件だ。この作業は、提案されたプロジェクトについて、導入を検討しているプロバイダーのセキュリティ制御の状態と能力を評価するクラウドリスクアセスメントプロセスと足並みがぴったりそろっている必要がある。プロバイダーのセキュリティ状況全般に加え、SaaS環境で注意すべき重要なポイントは他にも幾つかある。
まず、プロバイダーが提供している統合ID/アクセス管理ソリューションの種類を調査しなければならない。例えば、米Microsoftの「Active Directory」のような内部LDAPストアをネイティブに統合し、IDのデータ交換と更新のためにSAMLをサポートし、ID管理のための各種APIも提供しているプロバイダーが存在するとしよう。ユーザーIDをより安全に管理しようと考えているセキュリティチームは、そのプロバイダーから時間と共に多くのものを得られるようになる可能性が高い。
それから、企業はプロバイダーについて特定すべきことがある。それは、非アクティブなユーザーアカウントが自動的に停止されるか、インスタンス化したときから短期ユーザーのライフサイクルを設定できるデータライフサイクルコントロールをプロバイダーがサポートしているかどうかだ。
さらにセキュリティチームは、SaaS環境に保存されているデータへのアクセス保護に使用できる暗号化の種類とアクセス制御オプションも調査しなければならない。暗号化の種類については、キーが保存される場所と、誰がキーを制御するのかを特定されたい。
管理コンソールとダッシュボードについて誰が管理権限を持っているのかを特定することも極めて重要だ。SaaSプロバイダーが、管理コンソールや機能に対してロールベースのアクセスを用意しているのが理想的であろう。それから、既存の企業の制御やツールと統合できる証明書やトークンなどの方法を使用した多要素アクセスに対応していることも望ましい。
加えて、企業は、SaaS環境内の全アクティビティのログを取得できるかどうか、ログを取得できる頻度、ログの形式を特定しなければならない。ダイレクトログフィードは利用できるのか。利用できない場合は、APIを使用してログデータ/スクリプトや自動化ツールにアクセスできるのか。リアルタイムに近い形で自動取得できるログとイベントデータが多いほど、企業はデータをSIEMやログ管理プラットフォームに統合して、SaaS環境におけるユーザーの挙動をより適切に分析できるようになる。
SaaS環境のセキュリティ制御の重要性
SaaS環境のセキュリティは、ここ数年間におけるPaaSとIaaSのセキュリティほどの注目は集めていない。だが、多くのSaaS環境には大量の機密データが保存されている。大きなセキュリティ問題に発展する恐れがあるオープンなアクセス許可モデル、シャドーアカウントやゾンビアカウント、過度な権限の割り当てなどを放置することは許されない。企業は現在使用中のSaaS環境について、セキュリティ制御とそこに保存されているユーザーとデータの現状を評価しなければならない。それから、将来計画されているSaaSの実装についても、同様の対応が必要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
事例
[Wrike Japan 株式会社] 世界的な家電メーカーが実践する「クリエイティブプロセス効率化」の方法とは? -
事例
[Wrike Japan 株式会社] 世界的テクノロジー企業に学ぶ、プロセス標準化とプロジェクト納品自動化の秘訣 -
事例
[Wrike Japan 株式会社] ソニー・ピクチャーズ テレビジョンに学ぶ、次世代サービスデリバリーのヒント -
事例
[Wrike Japan 株式会社] ソミック石川に学ぶ、ICT浸透後に直面した「工数管理」の課題と解決策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
3
「Microsoft一択」で本当にいいのか 知らぬ間にライセンス費用が膨らむ真相
-
4
Oracle巨大ITプロジェクトはなぜつまずいたのか 8年で導入1割、追加で170億ドル
-
5
「データストレージの活用方法」に関するアンケート
-
6
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
7
ANAが専用回線から移行した「NaaS」の全貌 ネットワーク準備が数カ月から数週間に
-
8
「プログラマー不要論」にThe Linux Foundationが示した答え
-
9
VBAマクロ“原則ブロック”後に「Office」でマクロを実行する方法
-
10
100億円の「Linux更新」を回避 みずほ銀行が選んだ“おきて破り”のRHEL延命策
ホワイトペーパーランキング PR
-
1
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
4
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
5
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
9
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
-
10
少額減価償却資産が40万円未満へ拡大、令和8年度税制改正で押さえるべき変更点
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー