




















BREACH攻撃が500倍も高速化
「Gmail」や「Facebook Messenger」にセキュリティ危機? 攻撃を阻止するには
セキュリティ研究者が、BREACH攻撃によって「Facebook Messenger」や「Gmail」がより迅速に攻撃を加えられる可能性があることを明らかにした。ただし、全体的なリスクは限られている。
セキュリティ研究者が、「Black Hat Asia 2016」において、従来の方法より500倍も高速に実行可能なBREACH攻撃の最新バージョンを実演した。
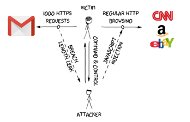 BREACH攻撃のモデル(出典:Practical New Development on BREACH)《クリックで拡大》
ディミトリス・カラコスタス氏とディニシス・ジンドロス氏が、BREACH(Browser Reconnaissance and Exfiltration via Adaptive Compression of Hypertext)攻撃を初めて披露したのは「Black Hat 2013」だ。
BREACHは、Webコミュニケーションの帯域幅を節約するのに使われるDeflateデータ圧縮アルゴリズムを攻撃し、「Facebook Messenger」や「Gmail」のセキュリティで保護されたデータを盗めるようにする。また、彼らは新しいRuputureフレームワークによって、攻撃が実行しやすくなることを明らかにした。
ブラウザの並列処理は6倍、サイトリクエストは16倍速くなったため、BREACHは全体で500倍速くなったと彼らは主張する。BREACH攻撃は、エンドポイントを標的にし、「ブロック暗号化の使用により誘発されるノイズと一般的なWebアプリケーションに見られるノイズを回避する新しい統計的手法」を使っている。これについては、彼らの論文「Practical New Development on BREACH(BREACHの実用的で新しい発展)」で説明されている。
これは実質的に、Facebook MessengerやGmailを攻撃して、保護されたコミュニケーションを盗めることを意味している。とはいえ、Ruptureフレームワークが攻撃を企てやすくして複雑さを緩和しても、攻撃を加えるには数週間かかる可能性があるとジンドロス氏は語る。
ジンドロス氏はIT系ニュースメディア「The Register」に次のように話している。「Ruptureフレームワークを使ってエンドポイントを標的するには、Ruptureについてしばらく学ぶ必要がある。Gmailの電子メールやFacebookのメッセージなどを盗むためには、Ruptureがどのように動作し、どうやってデータを圧縮するのか、ノイズがある場合はどうするのかなどを把握し、Ruptureが適切に機能するための構成を知らなければならない。Ruptureフレームワークは、私たちのアイデア、最適化手法、統計的手法を実装したもので、コンセプトを証明するものではない。だが、実際のシステムで実行する準備はできている」
カラコスタス氏とジンドロス氏は、Gmailへの攻撃を軽減する簡単な方法も公開している。両氏によると、ファーストパーティーのCookieを有効にすることで、暗号化および圧縮された秘密情報やプレーンテキストのデータを盗む足掛かりとなり得る圧縮解除キーを使用できなくすることが可能かもしれないという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
事例
[Wrike Japan 株式会社] 世界的な家電メーカーが実践する「クリエイティブプロセス効率化」の方法とは? -
事例
[Wrike Japan 株式会社] 世界的テクノロジー企業に学ぶ、プロセス標準化とプロジェクト納品自動化の秘訣 -
事例
[Wrike Japan 株式会社] ソニー・ピクチャーズ テレビジョンに学ぶ、次世代サービスデリバリーのヒント -
事例
[Wrike Japan 株式会社] ソミック石川に学ぶ、ICT浸透後に直面した「工数管理」の課題と解決策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
2
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
3
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
4
100億円の「Linux更新」を回避 みずほ銀行が選んだ“おきて破り”のRHEL延命策
-
5
「VMware離れ」は本当か 3000社がVCF 9にかじを切った現実的な理由
-
6
「Microsoft一択」で本当にいいのか 知らぬ間にライセンス費用が膨らむ真相
-
7
なぜOpenAIやAnthropicのAIは「脱走」したのか 情シスが迫られるエージェント統制
-
8
「データストレージの活用方法」に関するアンケート
-
9
Anthropicが明かす AIは入力データを「どこまで覚えているのか」
-
10
HDDではもう限界? AIのGPU待機時間を解消する「大容量SSD」の条件
ホワイトペーパーランキング PR
-
1
生成AIのハルシネーションを防止 回答精度を高めるセマンティックレイヤーとは
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
4
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
5
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
-
6
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
-
9
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
10
AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー