





















「WannaCry」だけではなかった
7種のNSAサイバー兵器を悪用した新種のマルウェア「EternalRocks」、目的は?(1/2 ページ)
世界規模に被害が拡大したランサムウェア「WannaCry」に続き、「EternalRocks」というマルウェアが新たに見つかった。これは米国家安全保障局(NSA)のサイバー兵器7種を利用しているが、その目的はまだ謎だ。
 ,
またしてもNSAのサイバー兵器を悪用した新種のマルウェアEternalRocksが見つかった。だが、できるだけ多くのシステムに感染を拡大する以外に何を目的としているのか、いまだ不明だ。
ランサムウェアWannaCryは1週間もしないうちに30万台以上のシステムに広まり、アクセスの取得に「EternalBlue」、感染拡大に「DoublePulsar」という2種類のNSAサイバー兵器を悪用していた。今回新たに見つかったEternalRocksというマルウェアは、7種ものNSAサイバー兵器を利用している。
EternalRocksを発見したのはクロアチア政府のコンピュータ緊急事態対応チーム(CERT)に所属するセキュリティ専門家ミロスラブ・シュタンパル氏で、Server Message Block(SMB)のハニーポットで感染を確認した。同氏が解析した結果、このマルウェアはNSAが開発した7つのSMBエクスプロイトを利用していることが分かった。アクセス取得用にEternalBlue、「EternalChampion」「EternalRomance」「EternalSynergy」、SMB偵察操作用に「SMBTouch」と「ArchiTouch」、感染拡大用にDoublePulsarの計7つだ。
シュタンパル氏によると、EternalRocksの実行は複数段階に分かれている。まずEternalBlueでシステムに侵入し、次にTor経由でコマンド&コントロールサーバ(C&C)にアクセスし、それからコンポーネントをインストールする。
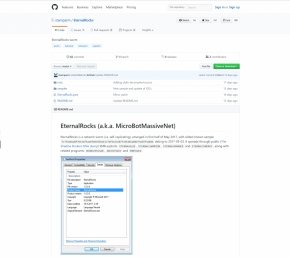 GitHubにおけるシュタンパル氏の解説(出典:GitHub)《クリックで拡大》
シュタンパル氏はGitHubへの投稿で次のように述べている。「最初の実行の後、shadowbrokers.zipというエクスプロイトパックをドロップし、これをアンパックしてpayloads/、configs/、bins/というディレクトリを展開する。次に、インターネット上で開いているポート445番(SMB)のランダムスキャンを開始し、(bins/ディレクトリに)含まれているエクスプロイトを実行して、(payloads/ディレクトリ内の)ペイロードによって第1ステージマルウェアをプッシュする。また、第1ステージからTorプロセスを実行し、C&Cからさらに命令を受け取る」
このエクスプロイトパックには感染を広める目的で他のNSAサイバー兵器とDoublePulsarも含まれる、とシュタンパル氏は述べている。
だが今のところ、EternalRocksはシステムへの持続的なアクセスをセットアップして感染を広めているだけで、ランサムウェアやデータ流出を引き起こす様子は見られない。
Varonisのテクニカルエバンジェリストのブライアン・ベッチ氏は、「より高度な攻撃を仕掛けられる可能性がある」と警告する。
「WannaCryと同じエクスプロイトを利用した『Adylkuzz』というマルウェアが広まったとき、何もせずに潜伏していたため誰も気付かなかった。これは明白なセキュリティホールの悪用を喚起しないだけにかえってランサムウェアより危険だ。EternalRocksも、実質的なマルウェアを配布しないために感染が拡大しやすく、後から危険な攻撃を仕掛けてくる可能性がある」(ベッチ氏)
STEALTHbits Technologiesの最高技術責任者(CTO)ジョナサン・サンダー氏は、EternalRocksの次の手は極めて危険なものになり得ると語った。
「必要なデータが保管されている1つの場所にバックドアがあるのは便利なことだ。だが、数多くの操作が可能な何千もの場所にバックドアがあればボットネットの予備軍になる」(サンダー氏)
PlixerのCEO、マイケル・パターソン氏は、EternalRocksは感染に気付きにくいため、SMBの脆弱(ぜいじゃく)性を修正しようとしている企業は「一度感染したら後からパッチを適用してもマルウェアを除去できない」ことに注意すべきだと指摘する。
「セキュリティチームがデバイスの感染を監視する最も効果的な方法は、ネットワークトラフィック解析でアウトバウンドのTor接続履歴を監視することだ。企業は社内環境に異常な動きがないか常に監視する必要があり、ヒストリカルフォレンジックデータベースを管理するとともに、重要なデータについては確実なバックアップと復元のプロセスを用意しておかなければならない」(パターソン氏)
Fidelis Cybersecurityのスレットリサーチマネージャー、ジョン・バンベネック氏は、NSAのサイバー兵器が利用しているSMBの脆弱性を修正することは最初の一歩にすぎないと強調する。
「企業はSMBv1を無効にし、あらゆるネットワーク境界でSMBの使用を禁じ、全ての更新プログラムを適用したサポート対象オペレーティングシステムを使用すべきだ。ただし、今心配なのは、最新のNSAエクスプロイトを利用するWannaCry(またはその強化版)の再発ではない。それらの攻撃はもうあまり効果がない。問題は、Shadow Brokersが次にどのエクスプロイトを流出させ、今度はどのような攻撃が行われるかだ」(バンベネック氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品レビュー
[ネットアップ合同会社] ランサムウェア被害からの回復を阻む最大の壁とは? -
製品レビュー
[ネットアップ合同会社] 攻撃者は“最後の砦”を真っ先に狙う いま必要なランサムウェア対策とは? -
市場調査・トレンド
[Snowflake合同会社] AI時代のビジネスインテリジェンス変革:5大トレンドと成功戦略 -
市場調査・トレンド
[Snowflake合同会社] 世界2050人の調査で分かった、企業の生成AI活用とAIエージェント活用の現在地 -
市場調査・トレンド
[パロアルトネットワークス株式会社] 2026年度版:752人の調査で探る、サイバーセキュリティ対策の現状と運用改善策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
2
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
3
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
4
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
5
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
6
IT人材不足は言い訳だ 採用を妨げる元凶は「スパゲティ状態」のシステム
-
7
毎日2時間の“無駄”を生む「紙とExcel」管理 田中精密工業はどう脱却したのか
-
8
「エンタープライズAI活用・基盤整備」に関するアンケート
-
9
不正アクセス相談が37%→57%に 攻撃者から自社のシステムはどう見えているか
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
6
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
9
進化が遅れる「電話」をアップデート、AIを搭載した次世代の通話機能とは?
-
10
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー