




















「Appleは顔データを収集しない」点もポイント
iPhone X「Face ID」のセキュリティ懸念は“誇張され過ぎ”
Appleが新たに発表した顔認証システム「Face ID」について、セキュリティリスクやプライバシー侵害を懸念する声が聞かれる。Face IDの普及に果たして“リスク”があるのか、セキュリティ専門ジャーナリストが解説する。
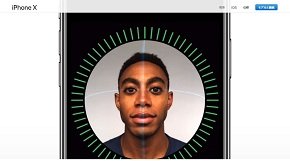 顔認証システム「Face ID」を紹介するAppleのWebサイト画像《クリックで拡大》
政府機関の監視行為に対する懸念が増す今日、「顔認証」という言葉が社会に、ちょっとしたパニックを起こしている。Appleが新たに発表したiPhone最上位機種「iPhone X」に搭載した顔認証セキュリティシステム「Face ID」について、人々の懸念につけこみ、その“リスク”を不当に誇張する評論家さえいる。
不安の裏にある“誤解”とは
人々が誤解しやすい点の1つは、“Face IDの情報にアクセスができるのは誰か”という認識である。例えば、「Appleがユーザーの顔をスキャンした情報の巨大なデータベースを構築すれば、政府機関が強制的に情報開示を迫る可能性がある」と主張する人がいる。
しかしAppleは、政府機関に対し、個人向けデバイスのロック解除につながる個人情報の開示をことごとく拒否している。その結果、FBI(米連邦捜査局)は2016年、Appleの指紋認証システム「Touch ID」で保護された容疑者のiPhone内部を閲覧するために、巨額の費用をつぎ込む羽目になった。iPhone Xは、ユーザーの顔をスキャンした情報を、AppleのモバイルOS「iOS」のセキュリティアーキテクチャ「Secure Enclave」に保存する。Appleによれば、Touch IDの指紋情報と同様、iPhoneがそうした情報をクラウドに送信することはない。
併せて読みたいお薦め記事
「Face ID」についてもっと詳しく
「生体認証は安全なのか」を巡るセキュリティ議論
「Touch ID」に見るAppleのセキュリティ
2013年の発表以来、Appleは、Touch IDを数億台のiPhoneおよびiPadに実装してきた。その間、ユーザーの指紋情報は一度も漏えいしたことがなく、Appleによる情報の無断収集や法的機関との共有も皆無だ。ところが、「Face IDのセキュリティ情報を保持している以上、何らかの形でこのシステムが突然機能しなくなることもあり得る」と主張する人々もいる。
実際、ユーザーが当該デバイスのSecure Enclaveに保存した情報には、外部のデバイスから一切アクセスできない。「iOSを根本的なレベルから再設計しない限り、Appleからさえアクセスはできない」構造を、Appleは、複数のセキュリティレイヤーを通して作り上げた。
iOSの再設計にかかる負担は大きく、法の強制力があろうとなかろうと、現実的に実行は難しいだろう。法的機関がAppleの許可なしにユーザーのデバイスの内部データを共有することは、ほぼ不可能だ。
Face ID以上に“リスキー”な顔認証データの例も
とはいえ、「顔認証システムには何の心配もない」という保障はない。サイバーセキュリティ専門の記者を務めてきた3年間、筆者は、セキュリティシステムを悪用する攻撃者や、重要な情報の保護に失敗する組織の例を見てきた。米個人情報機関最大手のEquifaxの情報漏えい事件も、読者にとっては記憶に新しいのではないだろうか。
顔認証システムの安全性を問い、ユーザーに向けたプライバシー保護策を精査する必要は確かにある。ただし、ある技術が“薄気味悪い”印象を与える、あるいは潜在的に悪用される可能性をはらむからといって、議論も経ずにそれを無用にすべきではない。
FacebookとGoogleは、ユーザーが写真の中の顔にタグ付けをしやすくするために、長年にわたり顔認証技術を利用してきた。こうした顔認証情報を集めたデータベースは、Face IDよりもはるかに憂慮すべき“合法的な”データベースといえる。裁判所命令を通して、国家がこうした情報の開示を企業に強制する可能性があるためだ。
こうした憂慮には、「FacebookやGoogleが顔認証システムの学習に使用する写真の多くは、一般的に公開されているものだ」と反論することもできる。FBIも、4億1100万枚以上の写真を含む独自の「顔認証データベース」を持つことで知られている。
同様の情報が既に法的機関の手中にあるにもかかわらず、AppleのFace IDに対するパニックをあおり立てる行為は、いわゆる「釣り」と大差ない。現実的な根拠がない限り、真剣な懸念には値しない行為だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
9
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー