




















「Windows」の主要パッチ管理ツール【第2回】
Windowsパッチ管理ツール「Ivanti Security Controls」「Kaseya VSA」の基礎
「Windows」のパッチ管理作業を最適化するには、Microsoft純正の管理ツール以外にもサードパーティー製ツールが選択肢になる。本稿は「Ivanti Security Controls」と「Kaseya VSA」を紹介する。
「Windows」のパッチ(更新プログラム)管理に使用可能なMicrosoft純正ツールは、第1回の「Microsoft純正パッチ管理『MECM』『WSUS』の基礎 他社製との違いは?」で紹介した。本稿はパッチ管理に使用するサードパーティー製品として「Ivanti Security Controls」(旧「Patch for Windows」)と「Kaseya VSA」を紹介する。
Ivanti Security Controls
Ivantiが提供するIvanti Security Controlsは、Windowsを含め幅広いOSや仮想マシン、アプリケーションのパッチ管理ができるツールだ。ハイパーバイザー「VMware ESXi」やWindows系アプリケーションの他、「Red Hat Enterprise Linux」(RHEL)や「CentOS」といったLinuxのディストリビューションも対象にする。さまざまな対象のパッチを単一の管理画面で一元的に管理できる(図2-1)。物理サーバや仮想マシンのスキャン、パッチの診断・適用、パッチ適用のスケジュール作成、管理者権限・アクセス権限の管理などの機能を提供し、適切なセキュリティ対策を講じて運用を簡素化することが可能だ。
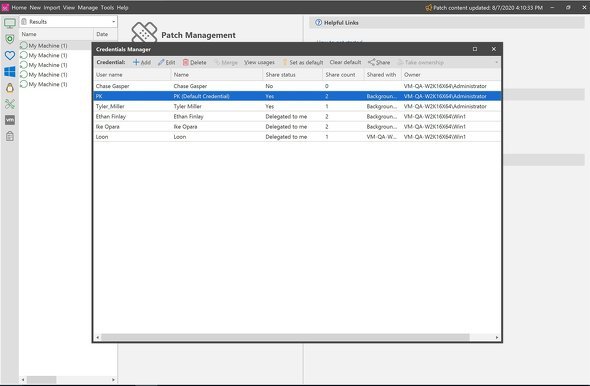 図2-1 WindowsやLinux搭載端末のパッチを管理するIvanti Security Controls
管理者があらかじめ設定したスケジュールに基づいて、Ivanti Security Controlsは定期的なスキャンを繰り返し実行し、欠けているパッチを検出すれば自動的に配布できる。「資産インベントリ」機能でソフトウェアとハードウェアを検出し、それらの状況を追跡する。シャットダウンや再起動など端末の電源管理もできる。1台または複数の端末に対してコマンドラインツール「PowerShell」でスクリプトを実行して、タスクをこなしたり作業を自動化したりすることも可能だ。システム連携の標準的な設計思想である「REST」に準拠したAPI(アプリケーションプログラミングインタフェース)を介して他製品と連携し、リモートコントロールや作業の自動化も実現する。
Ivanti Security Controlsは管理対象のOSやコンピュータの電源状態、パッチ適用状況、コンプライアンスへの準拠、ハードウェア/ソフトウェアの資産状況など、さまざまな情報をレポートとして生成して提供する。カスタム版のレポートを生成したり、特定のアプリケーションのみの利用を許可するホワイトリストを作成したりすることも可能だ。米国の非営利団体MITREが提供する脆弱(ぜいじゃく)性情報「CVE」(共通脆弱性識別子:Common Vulnerabilities and Exposures)のリストをインポートして、どのパッチがどのCVEに関連しているかを自動的に判断し、結果を表示して参照できるようにする機能もある。
Kaseya VSA
クラウドサービスとしてKaseyaが提供する構成管理ツールのKaseya VSAは、サーバOS「Windows Server」やクライアントOS版Windows搭載端末に対する、ソフトウェアのインストールやパッチの適用といった管理機能を搭載する(図2-2)。ポリシーに基づいたパッチ管理機能によって、ソフトウェアのメンテナンスの自動化、作業の標準化が可能だ。パッチの承認と拒否、パッチ適用のスケジュール作成、パッチ適用などの他、定期的にLANをスキャンするスケジュールを作成して、端末の分析やソフトウェア更新の自動化ができる。
Kaseya VSAはインストールや修復を含むパッチ管理業務のための一元化された管理画面を備える。管理者は端末をスキャンして欠落しているパッチを適用したり、パッチ適用状況を確認したり、パッチを拒否したりできる。更新の前後でプロシージャ(複数の処理を1つにまとめたプログラム)を実行できるため、プロシージャを使って新しく追加する端末のセットアップの自動化も可能だ。
管理対象の端末にパッチを適用する方法として、Kaseya VSAは手動と自動の両方から選択できるようにしている。パッチ適用プロセスのきめ細かいコントロールも可能だ。管理者が「パッチ管理レポート定義」を構成すれば、管理対象のコンプライアンス状況を横断的に確認し、注意が必要な端末やアプリケーションの迅速な特定を支援する。管理者は管理下にある全ての端末のパッチ適用状況を集約し、それぞれがどのCVEに対処する必要があるのかを確認できる。LANのスキャン結果を参照し、適用済みのパッチと欠けているパッチを洗い出すことも可能だ。
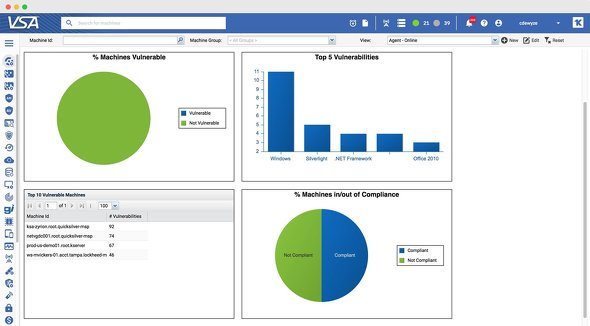 図2-2 Kaseya VSAの管理画面
TechTarget発 先取りITトレンド
米国TechTargetの豊富な記事の中から、最新技術解説や注目分野の製品比較、海外企業のIT製品導入事例などを厳選してお届けします。
Copyright © ITmedia, Inc. All Rights Reserved.


TechTarget発 先取りITトレンド
米国TechTargetの豊富な記事の中から、最新技術解説や注目分野の製品比較、海外企業のIT製品導入事例などを厳選してお届けします。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー