




















VMware“インフラ管理ツール”を理解する(後編)
vSphereベースのクラウド構築・運用を簡素化 ~ハイブリッドも視野に
VMware vSphere上でIaaS環境を構築・運用する「VMware vCloud Director」。プロバイダーが提供するvCloud DirectorベースのパブリックIaaSと連携し、ハイブリッドクラウドへと発展させる。
前編はこちら
「複雑化するvSphere環境を高度に管理 vCenter Serverの上位製品登場」
2012年1月にリリースされたインフラ統合管理スイート「VMware vCenter Operations Management Suite」の紹介記事。
ユーザー企業のクラウドコンピューティング導入は、多くの場合、サーバ統合で利用する仮想化基盤でプライベートIaaS(Infrastructure as a Service)を実現することから始め、クラウドプロバイダーのクラウドサービスを臨機応変に取り入れる“ハイブリッド型”へと発展するのが理想型といわれる。ただし、絵を描くのは簡単でも実践は難しい。
そこで注目したいのが、ヴイエムウェアの「VMware vCloud Director」(以下、vCloud Director)である。企業で最もよく使われている仮想化ソフトウェア「VMware vSphere」(以下、vSphere)の上でマルチテナント型クラウドを構築し、IaaSとして提供するソリューション製品だ。2010年秋に初登場し、2011年夏に「VMware vSphere 5」のリリース(関連記事:ライセンスのカウント方法も分かる! VMware vSphere 5の全貌)に合わせて「VMware vCloud Director 1.5」へバージョンアップしている。
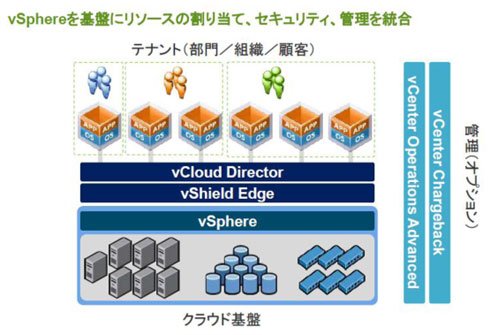 図1 vCloud Directorと関連コンポーネント
1つの論理リソースから複数vDCを生み出す
vCloud Directorでは、vSphereによって抽象化された一塊の論理リソースをさらに抽象化した仮想データセンター(vDC)として活用する。まず、vSphereの管理ツール「VMware vCenter Server」の配下にあるvSphereクラスタ/リソースプールと結び付いた「プロバイダーvDC」を作成する。つまり、1つの論理リソースからキャパシティーや性能が異なる複数の仮想データセンターを容易に生み出せるわけだ。
次にプロバイダーvDCのテナントとなる「組織」を定義し、組織ごとにユーザー、グループとその権限、リソースの使用制限などを設定する。その上でそれぞれの組織にプロバイダーvDCのリソースを区分けした「組織vDC」を割り当てる。その区分けにはモデルを用い、1つの組織に対して複数のプロバイダーvDCから複数の組織vDCを割り当てることもできるので、組織のITニーズに合わせて柔軟にリソース配置が行えるだろう。
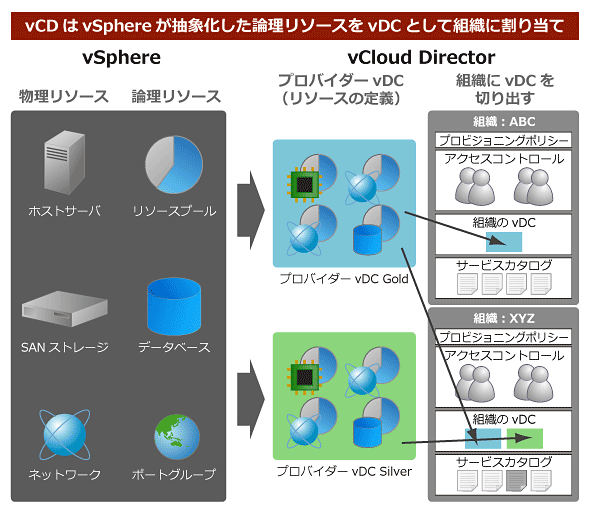 図2 vCloud Directorで構築・運用するクラウド環境のアーキテクチャ
そして組織ごとに利用するvApp(単独および複数の仮想マシンとその動作条件を標準のOVF形式でパッケージ化したもの)を作成したり、vAppのテンプレートとメディアファイルを収めた「カタログ」を登録する。これによりエンドユーザーは標準のWebポータルを通じ、セルフサービスでvAppを使用、作成できるようになり、プライベートIaaSの基本機能を網羅できる。
vCloud Directorでは、「システム管理者」「組織管理者」だけでなく「vAppユーザー」「コンソールアクセスのみ」など標準で6つのロールが定義されており、カスタムロールの設定にも対応する。各組織でエンドユーザーに「vApp作成者」や「カタログ作成者」のロールを与え、セルフ化を進めることも可能である。
3つの階層で仮想ネットワークを構成
クラウド内で仮想ネットワークを自在に構成できるのもvCloud Directorの特徴だ。仮想的なファイアウォール、NAT、DHCPなどネットワークエッジを提供する「VMware vShield Edge」の機能限定版がバンドルされており、ネットワーク境界のセキュリティを高められる。
vCloud Directorの仮想ネットワークは3階層で作れる。vSphereの仮想ポートをグルーピングしたポートグループに基づき、ホストを跨いで仮想マシン同士を結び付ける「外部ネットワーク」、それぞれの組織内のvApp同士を結ぶ「組織ネットワーク」、そしてvApp内の仮想マシン同士を結ぶ「vAppネットワーク」である。
組織ネットワークも通常のvSphereネットワーク同様にセキュリティレベルを選べる。レイヤー2のブリッジ接続によって外部ネットワーク(その先の物理ネットワーク)と直接つながる「External Direct」、仮想のNATとファイアウォールでフェンス越しに外部とつながる「External NAT-routed」、外部から完全に隔離された「Internal」だ。1つのプロバイダーvDC内でセキュリティレベルの違う複数の組織vDCを運営できるわけだ。
このようにvCloud Directorなら効率的にプライベートIaaSを構築・運用できる。
vSphere管理ツールと連携して機能拡張
vCloud Directorは、他のvSphere向け運用管理ツールと連携することで、機能を拡張できる。例えば、前編「複雑化するvSphere環境を高度に管理 vCenter Serverの上位製品登場」で取り上げたスイート製品「VMware vCenter Operations Management Suite」にも含まれる課金管理ツール「vCenter Chargeback Manager」と連携すれば、課金業務を厳密化、自動化できる。
Chargeback Managerの主な機能は、組織階層管理、課金モデル作成、メトリクス収集、リポーティングの4つだ。あらかじめ課金対象となる組織階層を定義し、課金モデルを作成する。その課金モデルは、リソース使用量を実使用で見るか、割当量で見るかなどの課金ポリシー、リソース要素別の基本レート、人件費、電気料金、施設費といった諸経費割り当てなどから詳細に定義できる。
後はChargeback Managerが、CPUやメモリなどを管理するvCenter Server、仮想マシンやvAPPなどを管理するvCloud Directorの双方からリソース使用のメトリクスを自動収集してコスト(料金)を算出し、グラフィカルなリポートが自動作成される。課金を伴うプライベートIaaSならChargeback Managerとの連携は、vCloud Directorの魅力の1つとなるだろう。
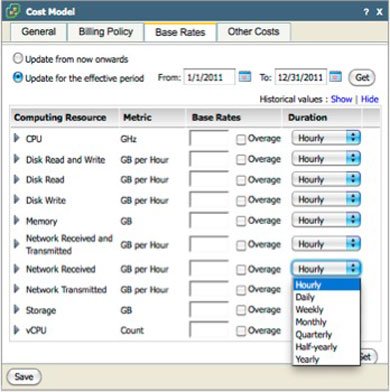 図3 リソース構成単位で基本レートを設定するなどで課金モデルを作成するChargeback Manager
vSphere機能を“サービス化”するvCloud API
vCloud Directorで構築されたプライベートIaaSは、違うサイトのプライベートIaaSとの基盤統合、外部プロバイダーのパブリックIaaSとの機能連携に対応する。ヴイエムウェアが力を入れる「vCloud API」によって実現するものだ。
vCloud APIは、運用管理を中心としたvSphere機能を“サービス化”するオープンなREST型APIである。これを利用するユーザーやサードパーティーは、vSphereと連携するシステムやツールを作りやすくなる。なおvCloud APIは、異なるクラウド環境を相互接続する“クラウドAPI”の策定を目指す標準化団体「DMTF(Distributed Management Task Force)」にも提案されている。
現状でもvCloud Directorで構築・運用するクラウド環境同士なら、社内外のサイトを超えての相互接続に対応する。vCloud APIベースの機能拡張プラグイン「vCloud Connector」(無償)を加えることで、1つの管理UI上で複数のクラウド環境を一元管理できる。プライベートIaaSからパブリックIaaSへ仮想マシンやvAppをコピー、稼働させるといった透過的な運用が可能になるのだ。
特にヴイエムウェアが認定したパートナーがvCloud Directorで一定要件を満たしながら構築・運用するクラウド環境「VMware vCloud Datacenter Services」は、ユーザー企業がvCloud Directorで構築したプライベートIaaSと高い相互接続性を持つ。しかもvCloud Datacenter Servicesでは、予約せず利用分のみを支払う「基本」、一定期間の利用を予約する「期間契約」、専用ハードウェアを用いる「専用」と3つの形態で仮想データセンターが使えるため、自前のIaaSを抱えるユーザー企業は柔軟にハイブリッド型クラウドを組むことができる。
今のところ、国内でvCloud Datacenter Servicesの認定パートナーはソフトバンクテレコムだけだが、同社以外でもvCloud Directorでパブリッククラウドを手掛けるプロバイダーは既に何社も出ている。vCloud DirectorでプライベートIaaSを構築・運用するユーザー企業が将来、ハイブリッド型へ発展させるときにもプロバイダーの選択肢は多いだろう。
ハイブリッド型への展開を見据えたプライベートIaaSの導入を検討しているなら、vCloud Directorは注目したいソリューションである。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
9
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
-
10
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー