





















年金機構はどうだった?
みんなが感じている「セキュリティアラートが多過ぎる」、実はサイバー攻撃を見逃す要因か
脅威検知にセキュリティ製品を役立てようとする企業は少なくない。だが実際には、膨大な量の誤検知とアラートに苦しんでいる企業が多いことが、最近の調査で明らかになった。
 EMAが実施(米異常検知製品ベンダーPrelertが後援)した調査リポート。その内容からは、大量のセキュリティデータに悩む企業の実態が明らかになった
最近の調査によると、企業は大量の誤検知やセキュリティアラート、曖昧なセキュリティ情報を管理することに苦戦しているという。こうした情報は、永続的な脅威とデータ侵害を検知して対処する企業の努力を妨げている。
米ニューハンプシャー州ポーツマスに本拠地を置くコンサルティング会社のEnterprise Management Associates(EMA)は、「Data-Driven Security Reloaded」(データ駆動セキュリティの再考)と題した調査を実施した。調査で明らかになったのは、セキュリティの脅威に対する企業の対抗力が落ちているにもかかわらず、企業が収集するセキュリティデータの量が大きく膨れ上がり、効率を低下させている状況だ。

誤検知に悪戦苦闘するIT部門
米異常検知製品ベンダーであるPrelertが後援し、200人を超えるIT管理者とセキュリティマネジャーを対象とした同調査では、セキュリティ分析をしている企業の95%がセキュリティの問題を確実に検知できると答えている。だが、被害に遭う前にセキュリティの脅威を検知できるかどうかについては、全体の79%が「少し自信がある」または「かなり疑わしい」と回答している。
EMAでリサーチ部門のディレクターを務めるデビッド・モナハン氏は、「全てのセキュリティアラートをフィルター処理できないことは、企業が情報について抱える一般的な問題となっている」と語る。
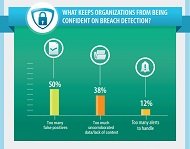 回答者の50%は「セキュリティ対策に悪影響を及ぼす脅威の誤検知があまりに多い」と回答(出典: EMA/Prelertの調査リポート)《クリックで拡大》
調査で明らかになったことは、まだある。それは、IT担当者とセキュリティ管理者が悪戦苦闘しながら、重要なデータをノイズの中から特定して区別していることだ。例えば、回答者の50%は「セキュリティ対策に悪影響を及ぼす脅威の誤検知があまりに多い」と答えている。
「誤検知が多すぎることは、テクノロジーについてユーザー企業が抱えている最大の課題である。また、全てのセキュリティアラートをフィルター処理できていないという状況は、企業が情報について抱えている一般的な問題だ」(モナハン氏)
回答者の38%は、脈絡がなく確証のない膨大なデータによって侵害の検知が難しくなっていると回答。一方で、12%は対処が必要なセキュリティアラートが単純に多すぎると答えている。
「あらゆる情報を収集して、全てを1つの“籠”の中にまとめられれば良いわけではない。大切なのは、収集したデータを理解して利用できることだ」とモナハン氏は語る。
モナハン氏は、データ不足がセキュリティ不全の原因だと答えた回答者はいなかったと指摘。大半の回答者は、データの収集量を増やしたくないと答えているという。「データの中には適切ではないものもある。だが本当に必要なデータについては、データを入手してまとめて、完全な関係性を作ることが必要だ」と同氏は語る。
「重要なのは、データの大きさではなく質である」とモナハン氏は強調する。目標とすべきは、情報を無差別に集めることではなく、データに「前後関係」と「忠実性」をもたらすことだという。「忠実性は情報が持つ価値であり、前後関係はパズルの絵を完成させるためにピースを組み合わせることだ。データの質と分析技術が向上すれば、誤検知は減少する。それによって過剰なイベントや信頼性の低いイベントの数は減少し、アラートの原因も少なくなるだろう」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込みデバイスへのAI実装で開発速度と品質を両立する方法 -
製品レビュー
[株式会社セールスフォース・ジャパン] 実画面を見れば納得 営業・設計・開発を「AI×CRM」でつなぐとこうなる -
比較資料
[アイティメディア広告企画] ERP導入ガイド:「OBIC7」「SMILE V 2nd Edition」「Oracle NetSuite」を比較 -
市場調査・トレンド
[アイティメディア株式会社] AI Overviews時代のB2Bマーケ! 成長企業が選ぶ戦略とは? -
市場調査・トレンド
[アイティメディア株式会社] なぜあの施策は失敗したのか? B2Bマーケ施策を成功させる3つの鉄則
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
2
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
5
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
6
ソフトウェア部品表「SBOM」のフォーマットとは? 国際標準「SPDX」の中身
-
7
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
8
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
9
「パスワード使い回し8割」の衝撃 なぜ“パスキー移行”が必要か
-
10
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー