




















DLP製品紹介【第6回】ブルーコートシステムズ編
きめ細やかなデータ保護管理と導入の容易さを兼ね備えた「Blue Coat Data Loss Prevention」
ネットワークベンダーとしての色彩が強いブルーコートからDLPがリリースされたことは、DLPの普及がいよいよ本格化したことの1つの表れだろう。同社のDLPはプロキシサーバと連携して強力な保護を実現する。
手間を掛けずにコンプライアンスを実現
ブルーコートシステムズのDLP「Blue Coat Data Loss Prevention(以下、Blue Coat DLP)」の基本コンセプトは、「手間を掛けずにコンプライアンス順守」だという。これは、既存のさまざまなDLPが潜在的に抱えていた課題を解決するために考えられたものだ。同社シニアシステムエンジニアの野呂正孝氏は、「従来のDLPは、『きめ細かいことができるが非常に複雑で手間が掛かる』ソリューションか、『ものすごくシンプルで、単に特定の漏れてはいけないキーワードを定義するだけ』の製品のどちらかに二極化していた」という。そこで同社は、「その間に空いたものすごく大きなギャップを埋める」ことをコンセプトに据えたというわけだ。
ユーザー企業がDLPを導入する動機として、「漏れてはいけない情報がある」ことはもちろんだが、それに加えて「コンプライアンス順守の姿勢を外部に示す」ことも重要だという。日本の個人情報保護法のように国ごと、地域ごとにさまざまな規則が定められているし、クレジットカード業界が策定したPCI DSS(Payment Card Industry Data Security Standard)のような国際業界標準もある。さらに、事業を継続していく上でこれらの順守が要求されること、対外的な信用を高めるためにこうした標準的な規定を順守していることを明らかにしたいという場合もある。こうしたユーザー企業にとっては、情報漏えいを確実に防げる製品であることがまず求められるが、その上で設定や運用の負担が軽いことも重要となる。
ネットワーク型DLP
Blue Coat DLPは、ネットワーク型の保護を実現するアプライアンス製品だ。保護対象の規模に応じてDLP700/DLP1700/DLP2700の3モデルが用意される。規模は、ユーザー数(DLPの配下にあるPCなどのステーションの数)で判断し、最小規模向けのDLP700は250ユーザーまで、最大規模に対応するDLP2700では2万5000ユーザーまでカバーできる。一方、3モデルの違いは対応規模のみで、機能面ではまったく差が付けられておらず、どれでも共通の機能を備える。
Blue Coat DLPは、大きく分けると、電子メールを対象とした「メールDLP」、同社のプロキシサーバである「ProxySG」との連携による「Web DLP」、社内LANのトラフィック全体に対するチェックを行う「ネットワークDLP」の3種類の保護を実現する。
 Blue Coat DLPの概要
メールDLPは、Blue Coat DLPが社内メールサーバの上位に位置するMTA(Mail Transfer Agent)となることで実現されている。社内メールサーバは、ユーザーが送信したメールをすべてBlue Coat DLPに転送する。メールを受け取ったBlue Coat DLPはメールのサブジェクトや本文、添付ファイルなどを対象にチェックを行い、問題なければそのまま送信し、保護対象のデータを含むメールに対しては、あらかじめ設定されたポリシーに従って遮断するなどの動作を行う。社内メールサーバの上位に位置するため、ユーザーが利用するメールアプリケーションの設定などを変更する必要はなく、確実に全メールのチェックを行える。
Web DLPは、Web経由での情報漏えいに対応する機能だ。Web上の掲示板に何かを書き込んだり、GmailのようなWebインタフェースを利用した各種のサービスに対する情報送信もチェックする。Web DLPは、Proxy SGとICAP(Internet Content Adaptation Protocol)で連携することで実現している。
クライアントPCからの通信はまずプロキシサーバであるProxySGに送られる。Proxy SGにはあらかじめBlue Coat DLPをICAPサーバとして登録しておく。Proxy SGはICAPを介してメッセージをまずBlue Coat DLPに送ってチェックを受け、問題ないものだけを外部のWebサーバに転送する。ProxySGを経由することで、SSLを利用した暗号化通信にも対応でき、HTTPSによる通信やFTPでのファイル転送もチェックできる。
最後に、ネットワークDLPはパッシブモニターとして動作するモードで、ネットワークを通過するトラフィックをスイッチのモニタリングポートなどに接続することで監視し、問題があった場合にはログに記録するという動作を行うが、トラフィックを遮断することはない。社外に出て行くトラフィックの大半を占めるメールとHTTP/HTTPS/FTPはメールDLPとWeb DLPでチェックできるが、それ以外のトラフィックについても監視対象としておきたい場合に利用する機能だ。
Blue Coat DLPアプライアンスは標準で6つのイーサネットポートが用意されており、ポートごとにそれぞれ機能が分けられている。ネットワークDLP用に2ポート、メールDLP用に1ポート、Web DLP用に1ポートといった具合だ。これら3種の機能は、すべてを同時に利用することも、任意の機能だけを選んで利用することも可能だ。それぞれ専用のポートを使うことから、機能に応じてネットワーク上の最適な位置に接続することも可能であり、柔軟なネットワーク構成が実現できるところは、ネットワークベンダーならではの配慮といえるだろう。
これらの用途の異なるDLP機能がすべて1台のアプライアンスにまとめられていることに加え、運用管理インタフェースも統合されているので、アプライアンス1台だけで機能が完結する点も、Blue Coat DLPのメリットとなる。別途管理用アプライアンスを追加したり、機能ごとに別途オプションを導入するといった追加の負担は生じない。一方、複数台を並列配置して用途ごとに使い分けることも可能だ。
また、複数台を運用する場合は、1台を“Manager(管理用)”、ほかを“Inspector(検査用)”と設定することで、Managerからの一元管理が可能になり、Managerで設定したポリシーをInspectorに配布したり、全InspectorのログをManagerでまとめて参照したりといった運用が可能だ。Managerとして設定されたアプライアンスも運用管理専門になるわけではなく、DLPのチェック動作を行うことができるので、導入したアプライアンスを無駄なく活用できる。直接通信が可能な状態であれば、WAN経由での管理も可能なので、遠隔拠点にInspectorを配置し、本社側のManagerから管理するといった使い方も可能だ。
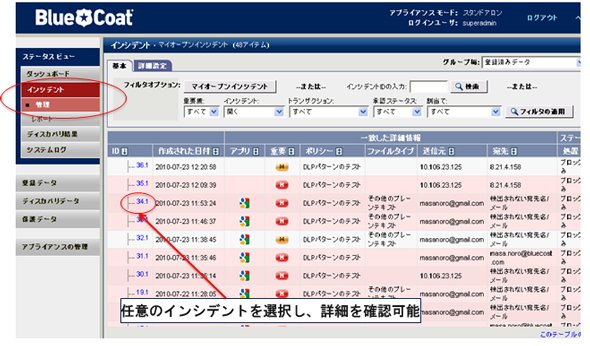 ログ管理画面
データ保護の設定と動作
正確な検出を行うため、Blue Coat DLPでは「フィンガープリンティング」を実装している。DLPではよく使われる手法だが、「フィンガープリンティングは、複雑なソリューションでは一般的に使われているが、導入が容易なシンプルなソリューションで利用できる例はほとんどなく、Blue Coat DLPは導入が容易でありながらフィンガープリンティングを利用できるユニークな存在」(野呂氏)だという。
フィンガープリンティングは、保護すべき情報を含むファイルを指定し、そのファイルの「特徴」を抽出することで“フィンガープリント(指紋)”を作成する。Blue Coat DLPでは、作成されたフィンガープリントはアプライアンスの内部に保存され、最大で4000万ファイル分を保存できるという。
Blue Coat DLPでは、Microsoft Office Word、Excel、PowerPointといった主要なドキュメントファイルはもちろん、PDFや画像など600種類以上のファイルフォーマットに対応しており、フィンガープリントを作成できる。フィンガープリントとの照合の際にはファイルフォーマットには依存しないため、例えばZIPで圧縮したファイルをメールに添付したような場合でも正しく認識できる。
言語にも依存せず、2バイトコードでも問題なく対応できる。海外ベンダー製品では2バイトコードにきちんと対応できていない製品が意外に多いそうだが、Blue Coat DLPは完全に対応している。日本語の主要な文字コードに対応しており、さらに、フィンガープリントは全文一致の場合だけでなく、部分一致を検出することもでき、ポリシー設定によって全文一致の場合のみを検出するか、部分一致の場合でも検出するかを制御できる。
対象となるデータは、ドキュメントファイルのような非定型データに加え、データベースなどの定型データにも対応している。複数の検知方法を組み合わせることも可能で、定型データではデータベースのセルの組み合わせを指定できる。また、フィンガープリントによる指定に加え、よりシンプルなキーワード指定や正規表現による指定なども可能で、これらの組み合わせを指定することも可能だ。
保護対象のデータに対してフィンガープリントを作る際には、データを直接アプライアンスにアップロードしてもよいし、アプライアンスに保護対象データの所在を指定し、定期的にチェックすることもできる。例えば、ファイルサーバの特定のフォルダを指定しておけば、毎日そのフォルダをチェックし、増えたファイルについては新たにフィンガープリントを作成する、といった自動処理が実現できる。
登録された重要情報に合致した場合の動作もポリシーとして指定できる。ネットワークを介した移動を遮断するのが一般的だが、単にログに記録するだけでもよいし、管理者あてにメールで通知することも可能だ。管理者向けのインタフェースでは、検知がメールDLP、Web DLP、ネットワークDLPのどれが発見したものか、情報の中のどの部分がどのポリシーに抵触したのかといった詳細な情報がGUIベースで分かりやすく表示される。
Blue Coat DLPは、「シンプルにワンボックスにまとめているが、企業向けDLPとして十分な機能を実装している」点がポイントで、1日で導入完了する例もあるという。ネットワークベンダーがDLPを提供している例自体がまだほとんどない状況だが、さらにフィンガープリントまでサポートした“Content Aware”なDLPをネットワークベンダーがリリースするのはBlue Coat DLPが初めてだという。ネットワーク環境で使いやすいよう配慮されており、既存のProxySGのユーザーにとっては、組み合わせて利用しやすい点も大きなメリットになるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー