




















PC管理サービス紹介:日本マイクロソフト
持ち出しPC管理に最適なSaaS「Windows Intune」
負荷を抑えつつPCのセキュリティ対策を進めたい。持ち出しPCの管理も効率化したい。そうした企業に向けて日本マイクロソフトが提供するのが、PC管理SaaSの「Windows Intune」だ。
従業員が業務で日々利用するクライアントPC。顧客情報や財務情報といった重要なデータを扱うケースも少なくないクライアントPCに対しては、情報漏えい防止などのセキュリティ対策は必須だ。ITベンダーはクライアントPCの管理を効率化すべく、セキュリティパッチの配布やインベントリ情報の収集機能を備えた「PC管理製品」を市場に投入している。2005年に個人情報保護法が全面施行されたことなどを受け、大企業を中心にPC管理製品の導入が広まった。
クライアントPCの管理が必要なのは大企業だけでなく、中堅・中小企業でも同様だ。だが中堅・中小企業の場合、専任の管理担当者がいないなどの理由でPC管理製品の導入に二の足を踏む企業も少なくない。国内市場にあるPC管理製品はサーバの自社構築が必要なオンプレミスが一般的で、サーバの運用管理にも相応の負荷が発生する。
システムの運用負荷を抑えつつ、効率的にPCを管理したい――。こうしたニーズに応えるべく、PC管理製品の機能をSaaS(Software as a Service)で提供する動きが広がりつつある。その1つが、日本マイクロソフトが2011年4月から提供している「Windows Intune」だ。
2011年10月18日にバージョンアップしたWindows Intuneについて、同社Windows 本部 Windows コマーシャル グループ プロダクト マネージャーの小黒信介氏に話を聞いた。
端末の場所を問わず管理可能
Windows Intuneは、PCへのソフトウェアパッチの配布機能を中心としたPC管理サービスだ。オンプレミス形式の更新管理ツール「Microsoft Windows Server Update Services(WSUS)」が備えるPC向けのパッチ配布機能をSaaSとして利用できる。ただし、管理対象のPCには専用のクライアントソフトを導入する必要がある。
パッチ配布機能に加え、セキュリティ対策や管理を効率化する機能を盛り込んでいる。Windows Intuneのクライアントソフトは、企業向けマルウェア対策ソフトウェアである「Forefront Client Security」の機能を含んでいる(画面1)。加えて、社内ポリシーに違反するアプリケーションを導入しているPCを特定する機能や死活監視機能といった機能も備えている。
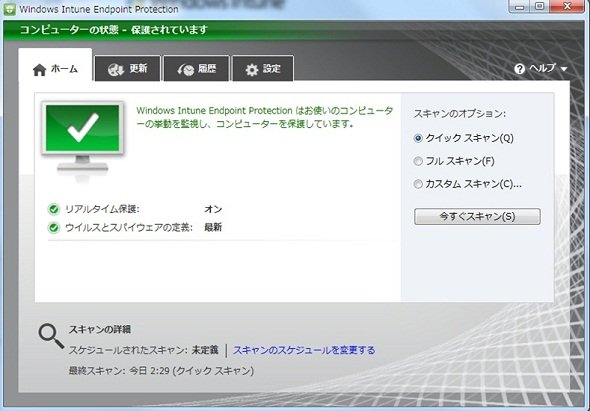 画面1:Windows Intuneのマルウェア対策機能。企業向けマルウェア対策ソフトウェアである「Forefront Client Security」の機能を備えている《クリックで拡大します》
SaaSで提供するため、Windows Intune自身のバージョンアップ時は世界中のWindows Intuneユーザーが一斉に新バージョンに移行することになる(ユーザーには移行の2週間前までに通知)。クライアントソフトの更新はWindows Intuneの更新管理機能を利用して自動で実施するため、「バージョンアップに伴う管理者やエンドユーザーの負担はほぼない」。
同社はWindows Intuneに加え、オンプレミスのIT資産管理製品である「Microsoft System Center Configuration Manager(SCCM)」を提供している。SCCMがクライアントPCに加えてサーバの管理を可能にしているのに対して、Windows Intuneの管理対象はクライアントPCのみ。そうした点で、Windows IntuneはSCCMの機能限定版という印象を受ける。
だがWindows Intuneは、Active Directoryの有無に関係なく動作する点がSCCMと異なる。LANの外部など、Active Directoryの管理対象外となる環境にクライアントPCを持ち出す機会が多い企業に適するといえる。
持ち出しPCのセキュリティ対策関連記事
機能強化で「守り」から「攻め」のPC管理を実現
2011年10月18日のバージョンアップでWindows Intuneは何が変わったのか。小黒氏によると、「パッチで脆弱性をふさぐといった『守り』のPC管理だけでなく、『攻め』のPC管理を実現するための機能拡張を施した」という。
攻めのPC管理の1つが、マルウェア対策機能の実装である。新たに遠隔操作でのマルウェアスキャンや定義ファイルの更新を可能にした。前バージョンでは、こうした操作はPC利用者が個別に実行する必要があった。今回の機能強化により、「エンドユーザーが脆弱性に対処するのを待つのではなく、管理者主導での対処が可能になる」。
もう1つの強化点は、ソフトウェア配布機能の追加だ(画面2)。従来はパッチの配布機能のみを備えていたが、これをソフトウェアにまで広げた。EXEやMSI、MSPといった拡張子のソフトウェアを配布できる。同社製のソフトウェアに加え、他社製ソフトウェアも配布可能。ソフトウェアのバイナリは、マイクロソフトが提供するPaaS(Platform as a Service)である「Windows Azure Platform」のストレージサービスに保存する。サービス利用企業には、1管理者アカウント当たり20Gバイトのストレージ領域が提供される。
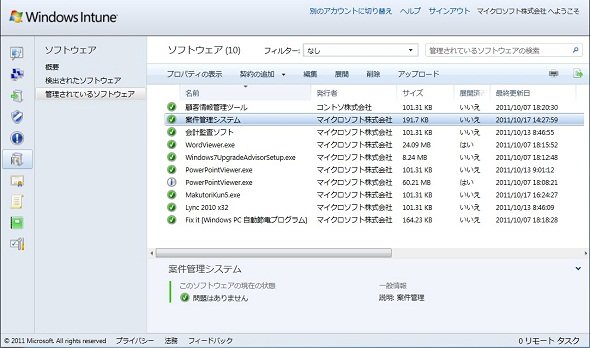 画面2:新バージョンで新たに加わったソフトウェア配布機能の管理画面《クリックで拡大します》
オンプレミスと組み合わせた導入事例も
国内でも中堅・中小企業を中心に、Windows Intuneの導入企業が現れている。管理台数は1社当たり200~300台といった規模が中心であり、この傾向は海外でも変わらないという。一方でWindows Intuneは1社当たり最大で2万台を管理可能にしており、中堅・中小企業に限らず大企業でも利用は可能だ。マイクロソフトも大企業の利用を増やすべく、今回の新バージョンで複数の管理者がいる場合に管理権限を制限する機能など、大規模導入を意識した機能を追加した(画面3)。
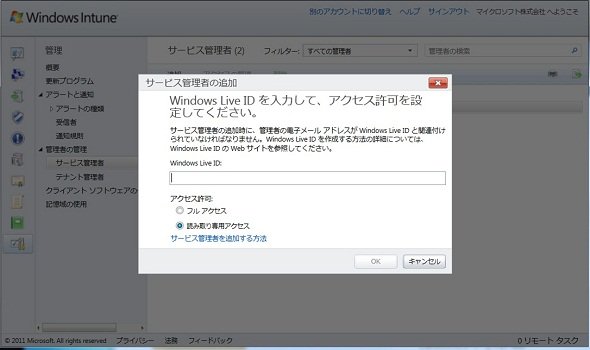 画面3:管理者が複数いる場合、設定項目の変更が可能な「フル アクセス」と閲覧のみ可能な「読み取り専用アクセス」の2段階で権限を付与できる《クリックで拡大します》
大企業だからSCCM、中堅・中小企業だからWindows Intuneといった判断基準ではなく、「Active Directoryの管理から漏れる端末がどれだけあるかで、SCCMとWindows Intuneとを使い分けてほしい」と小黒氏は訴える。「Active Directoryの管理下から漏れる端末が300~500台程度あれば、Active Directoryに依存せずに管理が可能なWindows Intuneの導入を検討する意味がある」
三菱ガス化学は、SCCMとWindows Intuneを組み合わせて導入する企業の1つだ。同社新潟工場において、Windows IntuneとオンプレミスのSCCMを併せて導入しているという。通常はSCCMでPCを管理するが、従業員が出張などでPCを持ち出した場合など、Active DirectoryおよびSCCMの管理下から外れた端末を管理するためにWindows Intuneを利用している。国内企業では、三菱ガス化学に加えて毎日放送、ユナイテッドアローズといった企業がWindows Intuneを導入済みだ。
機能を理解してメリットを生かす
Windows Intuneの導入に当たっては、Windows Intuneの機能がクライアントPCの利用実態や管理方針に合うかを確認しておくことが重要だ。まずWindows Intuneは前述の通りサーバの管理は対象外。サーバを含めて統合管理したい場合は、SCCMなどサーバ管理機能を持つ他製品の導入が必要になる。
クライアントPCのセキュリティ設定をグループ単位で指定できる「グループポリシー」といったActive Directoryのポリシーは、Windows Intuneでは利用できないことにも注意が必要だ。「Active DirectoryのポリシーをWindows Intuneでも利用したいという声は根強いが、Active Directoryに依存しないで利用できるというメリットを優先した」
利用料金は前バージョンから据え置き、PC1台当たり月額1230円(税込み)。初期導入費用は不要だ。オンプレミス形式のPC管理製品の価格はPC1台当たり数千円台が主流であることを考えると、製品価格だけで比較するとそれほど安価とはいえない。だが管理サーバの管理や運用の負荷を軽減できることを考えれば、SaaSのWindows Intuneは有力な選択肢となるだろう。SaaSのIT資産管理サービスとしては他にNECフィールディングの「iQQsam」やクオリティソフトの「ISM CloudOne」、ソリトンシステムズの「eCare-OnDemand」などがある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー