




















ハイパーバイザー機能をVM保護に生かす
【技術解説】仮想マシンの脅威を払拭するVMwareのセキュリティ技術
仮想マシンの安全性を高める鍵となるのが、ハイパーバイザーの機能を生かしたセキュリティ対策だ。本稿は、ヴイエムウェアが提供するセキュリティ技術に焦点を当てて解説する。
「仮想環境では、従来のセキュリティ対策の多くは通用しない」――。ヴイエムウェアでシニアテクニカルアライアンスマネージャを務める齋藤康成氏は、こう強調する。サーバ仮想化を業務システムに採用する企業が増加するのに伴い、仮想マシン(VM)のセキュリティ対策の重要性は急速に高まっている。一方、従来のセキュリティ対策の多くは物理サーバ環境を対象としており、そのままではVMに適用できなかったり、処理負荷が著しく高まる場合があるという。
セキュリティベンダーやハイパーバイザーベンダーは、仮想環境ならではのセキュリティ対策の課題を解決すべく知恵を絞っている。その中で、ハイパーバイザーの機能を利用することで、仮想環境のセキュリティ対策における制限を取り払おうとしているのがヴイエムウェアだ。同社は、ハイパーバイザー機能を利用したVM向けセキュリティ製品を提供する、現時点で唯一のハイパーバイザーベンダーである。
本稿は、「VMware vShield」をはじめとするヴイエムウェアのVM向けセキュリティ製品や技術を解説する。
ヴイエムウェアが販売するVMware vShieldは、ハイパーバイザーの機能を利用したセキュリティ製品群だ。VMware vShieldには、VMのマルウェア対策を効率化する「VMware vShield Endpoint」、特定のアプリケーションを稼働させるVM群ごとにセキュリティ対策を適用する「VMware vShield App」、ユーザー企業や部署といった単位で利用するVM群ごとにセキュリティ対策を適用する「VMware vShield Edge」の3つがある(VMware vShieldについては「仮想ネットワークの安全性確保に役立つセキュリティ製品5選」も参照)。それぞれの製品が開発された背景と、製品の具体的な機能を示す。
VMware vShield Endpoint
背景:マルウェアスキャンの集中で処理負荷が増大
物理サーバのマルウェア対策の基本となるのは、マルウェア対策ソフトのエージェントを各サーバに導入することだ。VMにおいても、マルウェア対策のアプローチは物理サーバと基本的には変わらない。ただし、共通の物理サーバで稼働する複数のVMが同時にマルウェアスキャンを実行すると、物理サーバのCPUに過度な負担が掛かったり、ディスクI/Oが頻繁に発生するといった課題がある。齋藤氏は、「物理サーバの負荷を避けるため、VMごとにマルウェアスキャンの実行タイミングを意図的にずらす必要がある」と指摘する。
機能:ハイパーバイザーに処理負荷をオフロード
VMware vShield Endpointは、マルウェア対策機能をエージェントベースからハイパーバイザーへオフロードする機能を持つ。これにより、マルウェアスキャンによる物理サーバのCPU負荷増大やディスクI/Oの集中を回避できる。
「セキュリティVM」というマルウェア対策専用のVMにマルウェアスキャン機能を集約する。セキュリティVMは、他のVMの仮想ディスクへのアクセスを監視し、マルウェアスキャンを実行する。これにより、VMにマルウェア対策用のエージェントを導入する必要をなくした(図1)。
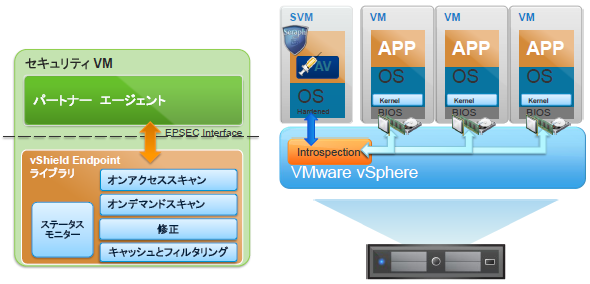 図1:VMware vShield Endpointの概要《クリックで拡大》
VMware vShield Endpoint自体には、セキュリティVMは含まれていない。ヴイエムウェアは、ハイパーバイザー「VMware ESXi」の内部監視機能である「EPSEC」のSDKをセキュリティベンダーに個別契約で公開しており、セキュリティベンダーが独自のマルウェア対策機能を実装したセキュリティVMを開発できるようにしている。
マルウェア対策ベンダーが販売するセキュリティVMは、現時点ではトレンドマイクロの「Trend Micro Deep Security」のみである(Trend Micro Deep Securityについては「ハイブリッドクラウドに必要なセキュリティ対策とは?」を参照)。ただし、「現在、複数のセキュリティベンダーがセキュリティVMを開発中であり、順次市場投入されるだろう」と齋藤氏は語る。
VMware vShield App
背景:VMの移動にセキュリティ対策が追従できない
物理サーバのセキュリティ対策として一般的なのは、ファイアウォールや侵入検知システム(IDS)/侵入防御システム(IPS)といったネットワークセキュリティ製品の導入だ。物理サーバだけで構成されたシステムの場合、物理サーバやネットワークセグメントなど、保護対象が物理的に明確に定まるため、ネットワークセキュリティ製品が効果的だった。
サーバ仮想化を導入すると、この状況が一変する。仮想環境では、稼働中のVMを別の物理サーバに無停止で移動させる「ライブマイグレーション」が可能だ。運用管理ツールの設定次第では、物理サーバリソースの使用率に応じて、VMが物理サーバ間を自動的に移動することもある。従来のネットワークセキュリティ製品は、保護したいVMが稼働している物理サーバやネットワークセグメントに対してセキュリティ対策を施すことはできる。ただし、VMの移動に応じてセキュリティ対策を追従させることは難しい。
機能:仮想NICと仮想スイッチ間の通信を制御
VMware vShield Appは、アプリケーションを稼働させるVM群をグループ化し、グループ単位でセキュリティポリシーを適用するファイアウォールである。アプリケーション間の通信におけるポートフィルタリングやネットワークフロー監視などを実現する。たとえVMが物理サーバ間を移動しても、常に同一のセキュリティポリシーに基づいた制御が可能だ。
VMware ESXiが持つ「dvfilter」という機能を利用し、VMの仮想NICと仮想スイッチ間の通信データを専用のVM(サービスVM)に転送。サービスVMは、事前設定されたセキュリティポリシーに基づいて通信の許可や遮断といった制御を実施する(図2)。
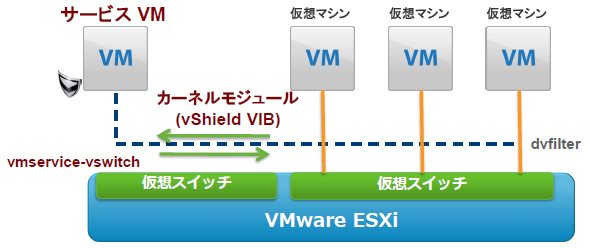 図2:VMware vShield Appの概要
VMware vShield Edge
背景:マルチテナントのセキュリティを確保
クラウドサービス事業者が運用するデータセンターなどでは、単一の物理サーバを複数のユーザー企業や部署のシステムが共有する「マルチテナント」で運営されていることが多い。マルチテナント環境においてセキュリティを確保するには、ユーザー企業や部署ごとに通信を論理的に分割する必要がある。論理的なLANを構成する「VLAN」を利用する手段もあるが、作成できる論理LAN数に制限があるなどの課題がある(VLANの課題については「『VXLAN』入門──VLANを拡張する新標準とその必要性」を参照)。
機能:閉じた論理LANを構築
VMware vShield Edgeは、他のネットワークと接続しない閉じた論理LANを構成したり、アドレス空間を複数のLAN間で共有する機能を持つ。仮想スイッチのポートグループなどの単位でVM群をグループ化。ファイアウォールやネットワークアドレス変換(NAT)、DHCP(Dynamic Host Configuration Protocol)、IPsec VPNといった機能を持つサービスVMを利用し、VMグループ間の通信を制御する(図3)。
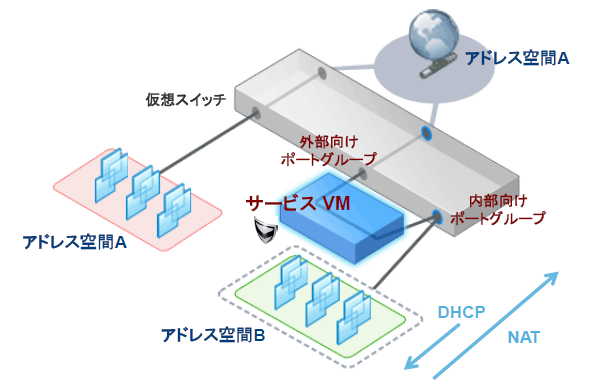 図3:VMware vShield Edgeの概要
ハイパーバイザー機能をパートナーにも開放
VMware vShield製品群は、ハイパーバイザーベンダーであるヴイエムウェアだからこそ実現できたといえる。ただし、VMware vShield製品群が提供するのは、仮想環境のセキュリティを確保する上では不可欠な機能である。ヴイエムウェアは、「仮想環境のセキュリティ対策を実現する基礎機能のみを提供し、具体的な機能はパートナーのセキュリティベンダーと協力して充実を図る」方針だ。
ヴイエムウェアは、こうした取り組みの一環として、基本的なセキュリティ機能をAPIとして用意。セキュリティベンダーに対して、APIを利用するためのSDK(ソフトウェア開発キット)を提供している。VMware vShield Endpointで紹介したEPSECもその1つだ。VMware vShield Appで利用するdvfilterのSDKも提供しており、シスコシステムズがdvfilterを搭載した仮想スイッチ製品「Cisco Nexus 1000V」を販売している実績がある。
こうしたSDKは一般公開するのではなく、「利用範囲や法的責任などを明示し、個別に契約を締結した上でSDKを提供している」という。むやみに一般公開することで、ハイパーバイザーに対する攻撃の可能性を高めるのを防ぐためだ。
シトリックス・システムズ・ジャパンや日本マイクロソフトといった他の主要なハイパーバイザーベンダーからは、ハイパーバイザーの機能を利用したセキュリティ製品やセキュリティ関連のSDK/APIは現時点では提供されていない。ただし、ヴイエムウェアがVMware vShield製品群やSDKで解決しようとしている課題は、サーバ仮想化を本格活用する上で直面する企業は少なくないはずだ。ハイパーバイザー機能を利用したセキュリティ対策の重要性は今後も高まると考えられる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「何も変更していないのにWebサイトがクラッシュ」 そのときの原因は?
-
6
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
-
7
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
8
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
9
個人の業務効率化で終わる企業の盲点 AIで成果を出す「上位6%」の手法
-
10
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー