




















仮想環境におけるセキュリティ対策【前編】
「仮想環境のセキュリティ」にまつわる誤解を解く
今やITに不可欠となった「仮想化」。サーバなどを中心に導入が進むが、そのセキュリティ対策にまで実際は手が回っていない。そもそも「仮想環境のセキュリティ対策」とは何を指すのか、その実像を明らかにする。
最近はさまざまな場面において「仮想化」に関する情報が取り上げられている。企業における導入状況から考えても、既に仮想化ソリューションは実用段階に入ったといえるのではないだろうか。
「仮想環境におけるセキュリティ対策」の前編である今回は、特に取り上げられることが多いVMwareおよびMicrosoftの製品に焦点を絞り、仮想化環境の最近の傾向ならびに両社の製品の基本的な構造を述べた上で、セキュリティ対策の注意点について説明する。
仮想化環境に関する動向
2008年前半までは、仮想化ソリューションというと「VMware ESX」や「VMware Server」が注目され、多くの話題が取り上げられていた。これに対し米Microsoftは、2008年6月下旬からWindows Server 2008の一機能として「Windows Server 2008 Hyper-V」のリリースを開始し、7月上旬からはWindows Updateによる配信を始めた。実環境への導入はこれからでも、既に評価環境などでWindows Server 2008 Hyper-Vに触れているユーザーは多いと考えられる。
このHyper-Vのリリースが、2008年の仮想化ソリューションの市場に与えた影響は大きい。Hyper-Vのリリースが契機となり(少なくとも筆者はそうみている)、2008年7月22日(米国時間)に米VMwareがこれまで有償製品として提供していた「VMware ESXi」を無償で提供すると発表したのだ。有償製品であるVMware ESXと仮想マシン(後述)の仕様が同じであるVMware ESXiの無償化は、VMware ESXの購入を検討していたユーザーに少なからず影響を与えたと思われる。その後、今度は逆にMicrosoftが、これまで有償での提供を検討していた「Hyper-V Server 2008」を、2008年10月より無償で提供すると発表した。
企業内インフラにおいて十分に活用可能であるVMware ESXiとHyper-V Server 2008の無償化は、今後仮想化ソリューションのすそ野を一気に広げていくだろう。
仮想化環境の2つの構造
ここで、仮想化環境の主な構造について簡単におさらいをしたい。仮想化環境の構造に関する基本的な説明については既に多くの記事で語られているため、詳しい説明は省略する。ここでは、今回のトピックをご理解いただくために、仮想化構造の2つの種類である「ハイパーバイザー(Hypervisor)型」と「ホストOS型」に関連する幾つかの用語を説明する。
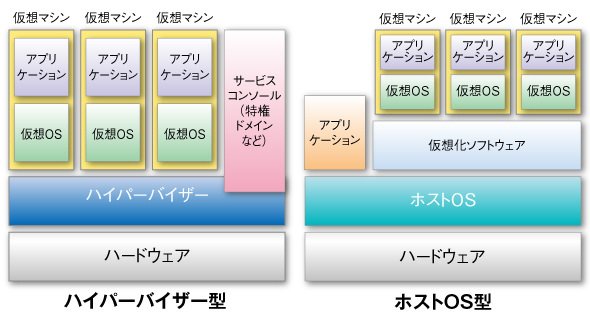 図1●ハイパーバイザー型とホストOS型
| タイプ | VMware | Microsoft |
|---|---|---|
| ハイパーバイザー型 | VMware ESX VMware ESXi |
Windows Server 2008 Hyper-V Hyper-V Server 2008 |
| ホストOS型 | VMware Server VMware Workstation |
Virtual Server 2005 |
仮想マシン
いわゆる「仮想OS」をインストールするために、仮想化環境上に作成する仮想的なハードウェアマシン。仮想的なハードウェアマシン上で動作する仮想OSが使用するドライバソフトウェアは、基本的には仮想化ソフトウェア(VMware、Hyper-Vなど)が提供することになる。
ハイパーバイザー
ハイパーバイザーは、仮想マシンと実際のハードウェアを結び付けるためのソフトウェア。実際のハードウェア(物理ハードウェア)上で直接動作し、仮想OSが仮想マシンへ送るリクエストを実際のハードウェアに送る役割を果たす。このハイパーバイザーの定義の中には、管理機能を持つ部分が含まれていることもある。
ホストOS
ホストOS型において、実際のハードウェアにインストールするベースとなるOS。ホストOS型の仮想化ソフトウェアは、このホストOS上で「1つのアプリケーション」としてインストールする。仮想化マシンは、仮想化ソフトのそのさらに上位で動作する。
ホストOS型で忘れてはいけないこと
仮想化環境のセキュリティ対策を考えたとき、われわれは仮想OSへのセキュリティ対策のみに注目しがちである。しかしホストOS型の場合は、ホストOS自身にも当然のことながらセキュリティ対策が必要になる。ホストOS型の仮想化環境は、前述のようにあくまでもホストOSの1つのアプリケーションとなる。そのため、不正プログラムなどに感染してしまった結果、悪意のある攻撃者からホストOSの制御が可能になると、事実上、仮想OSも制御可能になる場合があると考えていい。ホストOS型を利用している場合、仮想OSへのセキュリティ対策を施す前に、ホストOSへのセキュリティ対策が必須である。
仮想化環境のセキュリティ対策はなぜ必要なのか
仮想化環境がハイパーバイザー型とホストOS型のいずれの構造であっても、仮想OSへのセキュリティ対策は、構造の違いにかかわらず同様に必要となる。その対策内容も、物理的なマシンにインストールしたOSにおける対策と何ら変わることはない。では、不正プログラムが仮想化環境に与える影響と物理的な環境に与える影響でどのような違いがあるかを見てみよう。なお、仮想OSに対するセキュリティ対策については、後編にて詳しく説明する。
一般的な仮想化環境の利用方法として、1台のサーバマシン上に複数の仮想OSをインストールする構成がある。
図2のような環境では、仮想化ソフトを利用して、主なハードウェアデバイスを複数の仮想OSが共有することになる。では仮に、セキュリティ対策が施されていない仮想OSが、不正プログラム、例えばボット型ウイルスに感染してしまった場合を考えてみよう。
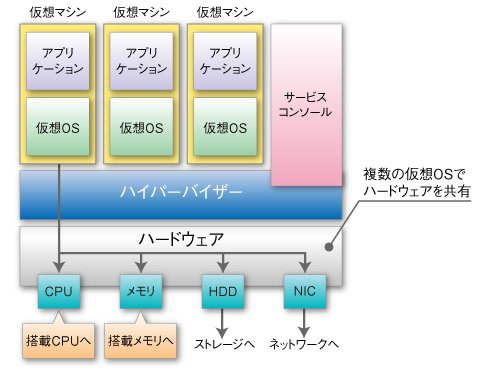 図2●一般的な仮想環境
OSがボット型ウイルスに感染した場合、感染OSによって構成されるボットネットと呼ばれるものを通して悪意のある攻撃者に操られてしまう。典型的な被害例としては以下のようなものがある。
- 大量のスパムメールを送信するために利用される
- 複数のOSから特定のサイトなどに対して一斉に攻撃を仕掛けるDDoS(分散サービス妨害)攻撃に利用される
- 機密情報を盗むためOS内の情報を外部に発信されてしまう
これらの攻撃は、例外なくネットワーク帯域を消耗する攻撃である。仮想化環境の中にボット型ウイルスに感染した仮想OSが存在すると、当然のことながら仮想化環境内のネットワークリソースの浪費となり、ほかの仮想OSのネットワーク動作を妨げてしまう(図3)。
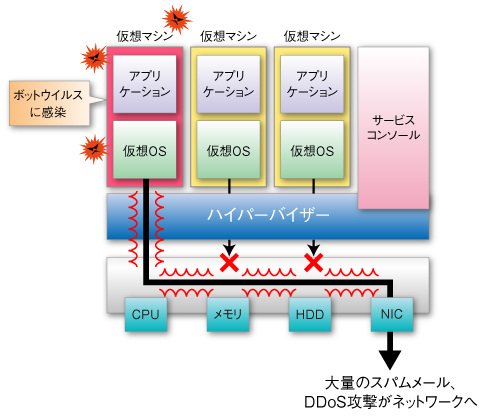 図3●1つの仮想OSが感染した場合
特に、1枚の物理ネットワークインタフェースカード(NIC)を、複数の仮想OS間で共有している場合は要注意である。この手の攻撃は、NICを共有するブレードサーバなどを用いている場合でも同様のことがいえる。しかし、CPUやメモリがサーバごとに存在するブレードサーバに対し、仮想化環境ではCPUやメモリなどを複数の仮想OSで共有する。そのため仮想化環境の場合は、不正プログラムがハードウェアデバイス全般に与える影響が、より深刻なものになる可能性があるといえよう。
仮想化環境のセキュリティ対策でよく誤解されること
仮想化環境におけるセキュリティ対策でよく勘違いされるのは、「ホストOS(ホストOS型の場合)やサービスコンソール部分(ハイパーバイザー型の場合)にセキュリティ対策を施せば、その上で展開するすべての仮想OSを守ることができる」ということである。
前項の用語説明でも触れたが、仮想化環境におけるハードウェアデバイスと仮想OSは、基本的な動作としてハイパーバイザーなどを通じて仮想OSからのリクエストや外部からのアクセスを直接やりとりすることになる。ほかの仮想OS、ホストOSやサービスコンソールなどに影響を与えることなく動作することが可能なのである。例えば、ネットワーク経由で不正プログラムが侵入した場合、その攻撃先が「仮想OS」であると、いかにホストOSやサービスコンソールなどにセキュリティ対策を施していても、不正プログラムは検出されることなく仮想OSに行き着いてしまう。
まとめ
結論として、物理的なマシンにインストールしたOSと同様のセキュリティ対策を、仮想化環境の土台となるホストOSやサービスコンソールなどへ施すのはもちろんのこと、仮想OSごとにも必要であることがご理解いただけたかと思う。
後編では、仮想OSへのセキュリティ対策や、セキュリティ対策製品の選定における注意点、今後登場してくる仮想化環境ならではのセキュリティ対策製品などについて紹介する。
<筆者紹介>
船越洋明 CISSP
トレンドマイクロ マーケティング本部 アライアンスマーケティンググループ マネージャー
通信事業者にて法人向け営業兼SE、通信サービスの開発プロジェクト、インフラの設計・構築を経て、2005年トレンドマイクロ株式会社入社。アライアンスマーケティンググループにて国内外のISV/IHV、OSベンダーなどのアライアンスパートナーとともに、トレンドマイクロの製品・技術を活用したプロジェクトを推進している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
IT製品の導入に関するアンケート「PC&デバイス」編
-
6
「企業内サーバ環境の利用実態」に関するアンケート
-
7
「業務改善とツール活用」に関するアンケート
-
8
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
9
「SIEMの利用」に関するアンケート
-
10
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
9
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー