




















“Baiduショック”で見直す「アプリ管理」【第4回】
「Baidu IME」「GOM Player」だけじゃない、まだある正規アプリ悪用事件
正規のアプリケーションを舞台とした脅威の広がりは、とどまるところを知らない。主に海外を中心に発生した2種の攻撃と、その対処法を解説する。
第3回「更新ファイルだと思ったらマルウェア――『GOM Player事件』の脅威と対策」では、動画再生ソフトウェアである「GOM Player」が、標的型のマルウェアを特定企業に送り込むための「ドロッパー」として利用された例を取り上げました。アプリケーションのアップデートプロセスに潜む脅威と、セキュリティ製品でできる対策を分析しました。
今回は、主に海外で話題になった、正規アプリケーションを舞台とした攻撃の事例を紹介します。今回登場するのは、正規のリモートアクセスツールと、米Googleの正規アプリケーションストアでダウンロードできる音楽プレーヤーを悪用した攻撃です。
連載:“Baiduショック”で見直す「アプリ管理」
ケース1:正規のアプリケーション「TeamViewer」を利用した攻撃
メジャーなリモートアクセスツールである独TeamViewerの「TeamViewer」。個人用途であれば無料で使用可能な、デジタル署名された正規のソフトウェアです(画面1)。主にリモートコントロールやサポート、オンラインミーティング、プレゼンテーションなどに利用されています。TeamViewerによると、200カ国以上で2億件以上インストールされているそうです。
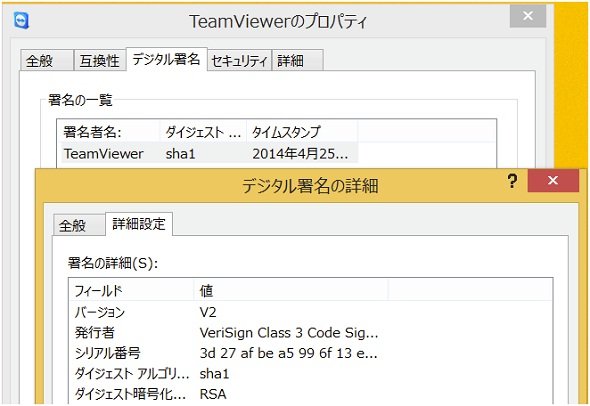 画面1 デジタル署名されている正規アプリケーションのTeamViewer
パロアルトネットワークスが2014年6月に発表する約5500組織を対象とした最新のトラフィック調査でも、TeamViewerは約75%の組織での使用が確認された、3番目にポピュラーなリモートアクセスツールでした。幅広い支持を集める正規のアプリケーションだといえます。
そのTeamViewerを悪用した標的型攻撃が発生しました。一部の政治団体や業界団体を攻撃対象としていたとみられている、「TeamSpy」と呼ばれる標的型攻撃がそれです。
TeamViewerの通信機能を“隠れみの”に
TeamSpyではまず、攻撃者は攻撃対象のネットワークにボットを送り込みます。このボットは、TeamViewer(バージョン6)の脆弱性を利用して、TeamViewerをバックグラウンドでダウンロードして起動します。
このボットはTeamViewerをインストールすると、TeamViewerの通信機能を利用して攻撃者との通信を確立します。その後、BIOSなどのシステム情報、ファイル情報、接続している周辺機器情報などを感染端末から取得。加えて、キー入力情報やパスワード情報も記録し、外部へ送信します。
TeamViewerの制御権を握ったボットは、丁寧にもTeamViewerの脆弱性にパッチを適用します。攻撃対象に、脆弱性の存在を検知されるのを防ぐわけです。さらに攻撃に使うのはTeamViewerの通信機能なので、管理者には正規のアプリケーションであるTeamViewerの通信にしか見えません。そもそもTeamViewerはバックグラウンドで動作しているので、端末の使用者がその動作を意識することはまれです。
TeamSpyや類似攻撃を防ぐには
TeamSpyのように、正規のアプリケーションを通信手段として利用する攻撃に対処するには、攻撃の初期ステージであるボットの侵入を防ぐことが重要です。いったん侵入を許せば、後は暗号化された正規のアプリケーションの通信として全ての攻撃が進んでしまうからです。シグネチャベースやサンドボックスベースのマルウェア対策製品で侵入を防がない限り、対処が難しいといえるでしょう。
攻撃は、できるだけ早い段階で食い止めるのが望ましいことは間違いありません。その観点から考えると、クライアント型マルウェア対策製品よりも、ゲートウェイ型マルウェア対策製品/機能でマルウェアを止めることができれば、より安心だといえます。
TeamSpyで攻撃に利用されたTeamViewerは、通信をSSL暗号化し、決まったポートを使用せずにポートをダイナミックに変更(ポートホッピング)します。これを制御するためには、通信がSSLで暗号化されていても、ポートホッピングされてもアプリケーションを継続して識別できる、アプリケーション識別技術が必要になります。
ケース2: Android用正規アプリ「TTPod」がマルウェアをダウンロード
次は、標的型攻撃ではなく金銭を目的とした広範囲の攻撃の例を紹介します。中国TTPodの「TTPod」という、主に中国市場をターゲットとした正規の音楽プレーヤーで発生したマルウェア攻撃です。
TTPodは、Googleの公式アプリケーションストアである「Google Play」からダウンロードできます。TTPodによると、世界中で1000万件以上ダウンロードされています。
TTPodのインストール時には、TTPodがショートメッセージサービス(SMS)を送信することについての承認を求められます。ただし、特にAndroidの場合、インストール時の承認内容を確認せずにインストールするユーザーが多く、SMSの送信について把握しないままTTPodをインストールしたユーザーも少なくないはずです。
TTPodには、アプリケーション内課金でサードパーティーなどが開発するモジュールを追加する機能があります。その追加モジュールの中に、「Dplug」というAndroidマルウェアが含まれていました。
DplugはSMSのプロキシとして動作し、自身がSMSを送信できるだけでなく、ユーザーの全てのSMSの送受信を管理下に置きます。このマルウェアはまず、感染した端末からSIMカードの識別番号である「IMSI」や端末の識別番号である「IMEI」といった情報を読み取り、攻撃者に送信します。
攻撃者はこれらの情報と、SMSを送付するたびに各種サービスの課金をする正規の仕組みである「プレミアムSMS」を悪用して、ユーザーの課金を促します。この間、SMSによる契約確認などが発生しますが、マルウェアがプロキシとして全てのSMSを送受信しているので、ユーザーはSMSのやりとりを見ることができません。毎月の明細を注意深く見ていないと、毎月発生する小額の課金に気付かないかもしれません(図1)。
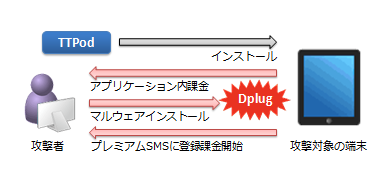 図1 DplugはTTPod経由で端末にインストールされ、プレミアムSMSを悪用して課金を促す
“TTPod事件”やその類似事件を防ぐには
Dplugをはじめ、正規のアプリケーション内課金で混入するマルウェアによる被害を防ぐには、モバイルデバイスで動作するマルウェアをブロック可能なゲートウェイ/クライアントアンチウイルス製品や、モバイルデバイス管理(MDM)製品などが備えるアプリケーション内課金の禁止機能を活用するのが有効です。
次回は、今まで取り上げたアプリケーションの危険性へ対処する具体的手段である、アプリケーション識別技術を解説します。
菅原継顕(すがわら つぐのり) パロアルトネットワークス
セキュリティ業界に15年以上従事。2005年から2010年は、UTM製品を提供する外資系ベンダーでマーケティングを担当。現在はアプリケーションの可視化とコントロール機能を備えた次世代ファイアウォールを提供するパロアルトネットワークスの米国本社でプロダクトマーケティングを担当している。
Copyright © ITmedia, Inc. All Rights Reserved.


“Baiduショック”で見直す「アプリ管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
製品資料
[株式会社スタディスト] 食品ロスを解消して“利益の創出”を実現、その第一歩は何から始める? -
製品資料
[株式会社スタディスト] 段取り替え時間に差が生まれるのはなぜ? 作業を標準化する仕組み作りのコツ -
技術文書・技術解説
[Datadog Japan合同会社] 開発と運用の人員格差をどう埋める? DevOpsを実現するための実践ポイント -
製品資料
[サイバーソリューションズ株式会社] たった1回でサプライチェーンが破滅することも メール誤送信を確実に防ぐには
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
5
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
「サイバー犯罪株式会社」に潜入 現地調査で判明した“犯罪者求人”の実態
-
8
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
9
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
10
IT製品の導入に関するアンケート「セキュリティ」編
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー