




















ネットワークアクセス制御(NAC)の基礎知識【後編】
怪しいデバイスをネットワークからはじき出す――NAC活用の肝は“連係”
エンドポイントのセキュリティを確保することによって社内ネットワークへのアクセスを制御するネットワークアクセス制御(NAC)。今回は他のセキュリティ製品との連係について考察する。
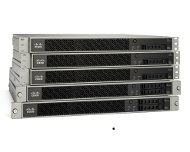 シスコシステムズのNGFW製品「Cisco ASA with FirePOWER Services」《クリックで拡大》
前回の記事(スマートフォンの“勝手接続”を止めさせるには?)では、ネットワークアクセス制御(NAC)の仕組みと役割について解説した。後編となる今回は、次世代ファイアウォール(NGFW)製品など他のセキュリティ製品との連係について述べていきたい。
組織にとって、NAC製品が既存のセキュリティインフラとシームレスに統合されることはますます重要になっているからだ。
NAC統合の重要性
セキュリティインフラには、セキュリティ情報イベント管理(SIEM)、不正侵入防御システム(IPS)、NGFWなどがある。NACシステムは、これらの統合された製品が生成する通知に基づいて、変化するネットワークの状態に柔軟に対処することができる。例えば、不正な侵入が警告された場合は新しいデバイスの接続を全てブロックできる。また、デバイスの動作(ポートスキャンを開始しているなど)に基づいて特定のデバイスをブロックしたり、受信した情報に基づいてデバイスを必要に応じてブロックすることもできる。特定のデバイスがネットワークに攻撃を企てているか、侵害されているかは関係ない。
NAC製品の中には、「Active Directory」と統合して、グループポリシーに基づいてネットワークアクセスを制御できるものもある。これにより、仕事に必要なレベルのネットワークアクセス権をユーザーに与えられる。例えば、コールセンターの電話応対の担当者が人事部のデータベースにアクセスしたり、下請け業者が年金情報にアクセスしたりすることを回避できる。
エージェントあり/なしのネットワークアクセス制御
NACの実行はネットワークに接続している全デバイスのインベントリ調査から始まる。個々のエンドポイントにインストールされているエージェント(またはモバイルデバイス用アプリケーション)を使用してインベントリ調査を実行して、データを収集する。エージェントレスで実行できる場合もある。インベントリ調査にエージェントが使用されるかどうかは、NAC製品によって異なる。
エージェントは、レジストリ、実行中のプロセス、ファイル構造にアクセスしてデバイスに関する詳細情報を取得する。そしてインストールされているOS、ソフトウェアのバージョン、ハードウェア構成(プロセッサー、メモリ、ストレージなど)を列挙してセキュリティ上の問題を検出する。だが、エージェントベースのNACには制限があることに注意しなくてはならない。
まず、NAC製品はエージェントがなくてもネットワークに接続するデバイスに対処できなければならない。エージェントを使用する場合、管理者には全アクセスを拒否するか許可するかの二択しかないが、そのどちらも適切な対応ではない。全アクセスを拒否するとネットワークに新しいデバイスを追加することができない。一方、全アクセスを許可すると、NACシステムの意味がなくなる。
それから、エージェントが全てのOSと連携するとは限らない。また、当然ながらプリンタ、ルータ、VoIPシステムなどのデバイスにはエージェントをインストールできない。包括的なNACシステムは、各種デバイスのアクセスを制御できることが条件となるため、制御できるデバイスか限られることは問題だ。デバイスが別のネットワークに接続しなくてはならない場合も同様に問題になる。そのデバイスに適切なエージェントがインストールされていないかもしれないからだ。だが、エージェントが非永続型で、ネットワークに接続しているときに一時的にインストールされるだけなら、この問題は緩和される。
エージェントレスインストールでは、受動的または能動的な検出によって情報が収集される。簡単にいうと、受動的な検出では、エンドポイントから生成されるトラフィックをネットワークで監視し、トラフィック内の情報を使用してエンドポイントに関する情報(メーカーやソフトウェアのバージョンなど)を検出する。一方、能動的な検出では、より詳細な情報を収集できる。ネットワークに接続しているデバイスがWindowsデバイスの場合はActive Directoryの資格情報を使用してデバイスにログオンすることで情報を収集する。その他のデバイスについてはポートスキャンおよびフィンガープリント手法を使用することで情報を収集する。
ネットワークに接続している全デバイスのインベントリ調査が完了したら、NAC製品は変化や悪意のある動作がないかどうかデバイスを監視する。セキュリティリスク(ポートスキャンや脆弱性スキャンなど)が疑われるエンドポイントの動作を検出した場合、そのエンドポイントを停止することができる。
NACのコストと管理
NAC製品は仮想製品と物理製品のいずれかの形態で販売されている。価格は、システムが対応するエンドポイントの台数によって異なる。だが一般的な価格帯は1万ドル~2万5000ドルだ。さらに、1年につき2500ドル程度のサポートコストが必要になるほか、NAC製品の管理を任せる従業員へのトレーニングにも投資しなくてはならない。
NACのテクノロジーは、NACベンダーが提供する製品で一元的に管理される。機器の使い方、ポリシーの構成方法、警告システムの管理方法についてのトレーニングがパッケージに含まれているベンダーも存在する。NACシステムの実装を検討している場合は、トレーニングに必要な時間とコストについて把握されたい。それから、社内管理者は自身の任務にNAC製品の管理業務に専念する時間を追加しなければならない。
まとめ
NACは適切に実装すればセキュリティ製品として強力な効果を発揮する。特に従業員数が多く、使用しているデバイスの種類が多岐にわたる企業は、NAC製品を使用することでネットワークとネットワークに接続しているデバイスを管理できていると感じることができるだろう。だが、全てのネットワーク脅威から保護できる特効薬ではないので、SIEM、NGFW、IPSなどのシステムと併用することをお勧めする。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー