




















Gartnerが提言する
ハイパーバイザーとの違いは? 「コンテナ技術」を活用する5つのメリット/デメリット(1/2 ページ)
コンテナ技術は迅速なスケーラビリティ、柔軟性、使いやすさを保証するが、全てのワークロードに適しているわけではない。
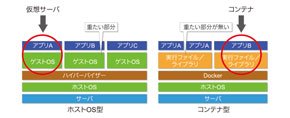 ホストOS型とコンテナ型の違い(参照:1回で分かる:仮想化とは違うコンテナ技術「Docker」って何?)《クリックで拡大》
コンテナは以前から存在する仮想化技術だ。クラウドコンピューティングの台頭、それに伴うアプリケーション開発の変化、米Dockerの「Docker」などの強力な新しいコンテナフレームワークが利用できるようになったことで、多くの新たな関心が寄せられている。2015年6月中旬に開催された米Gartnerの「IT Operations Strategies and Solutions Summit 2015」では、Gartnerの副社長で著名なアナリストでもあるトーマス・ビットマン氏がコンテナに関するセッションに登壇した。同氏のセッションでは、コンテナ技術に関する幅広いメリットだけでなく、重要なさまざまなデメリットについても取り上げられていた。本稿では、このようなデメリットについて説明し、対処法について考察したい。
1.全てのタスクに適しているとは限らない
コンテナは多様性をもたらすが、既存の全ての仮想マシン(VM)を一様に代替するものではないことにビットマン氏は言及した。仮想化の黎明期に、一部のレガシーアプリケーションが物理的な環境に導入するのが適していたのと同様に、コンテナ仮想化に適していないアプリケーションもある。
例えばコンテナは、マイクロサービス型のアプリケーション開発に適している。マイクロサービス型のアプリケーション開発とは、基本的な構成要素を使用して、より複雑なアプリケーションを構成できるアプローチである。それぞれの構成要素はコンテナに導入され、アプリケーションの構成要素であるコンテナは互いにリンクされ総合的なアプリケーションを形成する。アプリケーションの機能を拡張する場合は、新しいアプリケーションを作り直すのではなく、適切な構成要素のコンテナを導入すればよい。
モノリシックであることが求められるアプリケーションも存在する。モノリシックな設計にすると、スケーラビリティや迅速な導入などのメリットは簡単に享受できなくなる。この場合、コンテナでは単にワークロードが制限される。多くの場合、最適なアプローチは、コンテナ化によるメリットを享受できる既存のアプリケーションを調査して確認することだ。新しいアプリケーションの開発パラダイムは、コンテナ化によるメリットを享受できる可能性が高いだろう。簡単にコンテナ化できないアプリケーションは、完全に機能するVMを従来のハイパーバイザー上で実行できる。大手保険会社に勤めるITアーキテクトは、コンテナ導入に対して尻込みしているとし、次のように述べる。「コンテナは興味深いが、当社のソフトウェアチームがコンテナを正しく使いこなすには、多くの確認作業が必要になるだろう」
2.依存関係に取り組む
一般的にVMは自己完結型で、各VMには一意のOS、ドライバー、アプリケーションコンポーネントが含まれている。適切なハイパーバイザーが利用できれば、VMは別のシステムに移行できる。一方、物理OS上で実行するコンテナは、基盤のOSカーネルの大半を各種ライブラリやバイナリと共有する。ビットマン氏は、コンテナに依存関係を持たせることは、サーバ間の移植可能性を制限することになり得ると話す。例えば、Docker上のLinuxコンテナは、米Microsoftの「Windows Server」の既存バージョンでは実行できない。
この問題に対する回答は、解決策というよりは事実である。コンテナは数秒で起動して増やすことができ、OSは並外れた安定性や非常に高速な再起動を実現した”マイクロOS”や”ナノOS”のバリエーションを提供するように進化している。このような環境では、コンテナは基本的に可用性が高く、データセンターで他のサーバが利用できる限り、別のサーバに移行または待避できる。
このような依存関係は、新しいOSの進化と共に緩和されている。例えば、Microsoftの次期OS「Windows Server 2016」では、DockerとMicrosoftのネイティブな「Hyper-V」コンテナのサポートが保証される。コンテナプラットフォームには、Docker以外に、LXC、米Odinの「Parallels Virtuozzo Containers」、米Joyentの「Joyent」、英Canonicalの「LXD」、米Spoonの「Spoon」などもある。また、どこかの時点で、VMwareがコンテナ市場に参入する可能性も大いにある。
3.低いレベルの分離
ハイパーバイザーベースのVMでは、高いレベルの相互分離が実現される。これはシステムのハードウェアリソースが全て仮想化され、ハイパーバイザー経由でVMに提供されることに起因する。つまり、バグ、ウイルス、侵入といった事象が1台のVMを危険にさらすことはあるものの、そのリスクが別のVMに波及することはない。
コンテナはOSカーネルやコンポーネントを共有し、最初から実行できるように深いレベルの承認(通常、Linux環境のルートアクセス権)が既に与えられている。そのため、分離レベルは低い。つまり、欠陥や攻撃が基盤のOSや別のコンテナに波及する可能性は高い。また、悪意のある活動が元の事象を超えてさらに波及する恐れもある。
コンテナのプラットフォームはOSの権限を分離し、脆弱なセキュリティ体制を制限するように進化しているが、VMでコンテナを実行することで、管理者はセキュリティを向上させられるとビットマン氏は語る。例えば、Hyper-V上でLinux VMをセットアップしたり、Linux VMにDockerコンテナをインストールすることができる。VM内のコンテナが危険にさらされた場合も、脆弱性がVM外に波及することはなく、潜在的な被害の範囲は制限される。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー