




















過半数は戦略を持たずとの米調査
実は危うい金融機関のクラウドセキュリティ、その原因は?(1/2 ページ)
金融機関にとってクラウドセキュリティ戦略は重要である。だが金融業界の多くの企業は、クラウドセキュリティ戦略に対して消極的だ。本稿では、セキュリティの専門家がその理由を解説する。
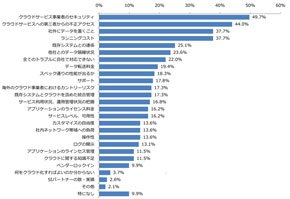 IaaSを利用する上での懸念・課題(参照:TechTargetジャパン2014年の読者調査)《クリックで拡大》
米Cloud Security Alliance(CSA)が最近発表したリポートによると、クラウドへの移行を継続的に進めているにもかかわらず、過半数の金融機関には堅実もしくは十分に練られたクラウドセキュリティ戦略がないという。金融機関がクラウドセキュリティ戦略を持っていることは極めて重要だ。この現状は金融業界でセキュリティに対して強力なアプローチがよくとられていることと相反するように見える。金融機関が尻込みしている理由は何だろうか。金融機関にはクラウドセキュリティに関して具体的にどのような要件があるのだろうか。また、そうした要件にはどう対処できるのだろうか。金融機関がクラウドセキュリティ戦略に含めるべき重要なポイントは何か。そして、クラウドサービスの利用に関して、金融機関は他の企業とどう異なるのだろうか。本稿では、それを考察したい。
金融機関にとっての懸念事項
クラウドコンピューティングを利用するに当たって金融機関が最も懸念しているのはデータ保護だ。とりわけパブリッククラウドの利用についてはデータ保護に不安がある。CSAの調査で多数の企業が明らかにしたのは、クラウドセキュリティ戦略にまだ肉付けをしている段階だということだ。その一因として機密データに関するセキュリティの懸念が挙げられる。また、社内のITサービスおよびアプリケーションと外部のサービスモデル全般との調整が複雑であることも原因の1つになっている。プライベートクラウドのみを使用するモデルの採用計画を立てていることを表明した回答企業はわずか18%だ。そのうち86%は、主にセキュリティとコンプライアンスに対する懸念のため、こうしたモデルの採用を計画しているという。他の大きな懸念事項には、プライバシー、データの保持と破壊、データレジデンシーなどがある。データレジデンシーは、欧州で事業を展開している企業に特有の問題だ。
クラウドに対するニーズ、要望、願望
金融機関は多数の規制とコンプライアンス指令を順守している。そのため、機密システム、機密アプリケーション、機密データをパブリッククラウドプロバイダーの環境に配置することについて慎重になるのは当然のことだ。このようなパブリッククラウドプロバイダー環境ではセキュリティと監査に関する厳しい要件が満たされていない。実際、クラウドプロバイダーにどのような機能を希望するかを金融機関に聞いたところ、圧倒的多数の企業(80%)が「クラウドプロバイダーは透明性と監査に対する管理を改善する必要がある」と主張した。この意見には金融業界全体が賛同している。クラウドプロバイダーによる管理機能とその維持方法を見極めることは多数の金融機関にとって依然として重大な課題だ。金融機関が改善を望んでいることは他にもある。データ暗号化の管理、相関関係管理ツールおよびログ管理ツールと統合可能なリアルタイムイベントログ、さらにはリモート監査、フォレンジクス、eディスカバリー(電子的証拠開示)などのツールや機能だ。
大多数の金融機関が利用しているサービスには次のようなものがある。クラウドのアプリケーション開発環境とテスト環境、CRMアプリケーション、メール、コンテンツの管理プラットフォームなどだ。それ以外にもクラウドストレージ、人事アプリケーション、データの分析ツールやマーケティングツールなども利用している。これらの環境の多くはSaaSで、セキュリティ管理の大部分はクラウドサービスプロバイダーがプロビジョニングして管理している。
そのため金融機関は管理の改善だけでなく、こうした管理状態に対する可視性の向上も継続的に強く求めている。そのうち35%は物理データセンターに対する監査も求めている。このように管理と監査に重きを置くのはデータセキュリティのためだ。金融機関が特に懸念しているのは、クラウド環境でのデータの機密性、データ漏えい、データ漏えいの通知、データに対する管理/管理権の喪失がある。
ビジネスがクラウドに移行している現状を考えると、金融機関のセキュリティチームには社内のリソースをクラウドに移行するように圧力が掛かる可能性がある。それもクラウドサービスプロバイダーから適切なセキュリティ管理がネイティブに提供される前にだ。可能であれば、金融機関は根気強くセキュリティと監査の管理と機能の改善を求めるべきだ。コンプライアンス要件が満たされることが保証されていない場合は特にそうするのが良いだろう。そのような改善がなされなければ、サードパーティーのセキュリティサービスおよびクラウドと互換性のあるベンダー製品を活用してギャップを埋めることが前進する唯一の方法かもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] AIの全社活用が加速 トヨタ・コニック・プロに学ぶ「AI PC調達」の秘訣 -
製品資料
[横河レンタ・リース株式会社] 人材不足時代の「PC調達」ガイド:知っておきたいリースとレンタルの違い -
製品資料
[横河レンタ・リース株式会社] PC調達に「レンタル」を選ぶことのメリットは? リース・購入との違いも解説 -
技術文書・技術解説
[セコムトラストシステムズ株式会社] SCS評価制度時代の「SASE選定」ガイド -
比較資料
[セコムトラストシステムズ株式会社] なぜ「SASE選定は難しい」と言われるのか? 多くの人が陥る失敗パターンを解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「契約業務のAI活用」に関するアンケート
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー