




















「機械学習」「ビッグデータ」が変えるセキュリティ対策【第1回】
「ビッグデータ」を制する者がセキュリティを制する時代へ(1/2 ページ)
多様化し複雑化する脅威を前に、企業が取るべきセキュリティ対策にも変化が求められつつある。その重要な鍵となるのが「ビッグデータ」の活用だ。
インターネットを介したサイバー攻撃は巧妙さを増し、愉快犯的に広くあまねく攻撃する方法から、目的と成果を絞った攻撃へ変容している。特定のユーザーを狙ったフィッシング詐欺である「スピアフィッシング」をはじめとする標的型攻撃が、その代表格だ。もちろん内部犯行による問題も衰えを知らない。
現実世界における攻撃では、戦闘組織のプロフェッショナルが敵対する相手を攻撃し、立ち向かう側も戦闘組織のプロフェッショナルが立ち向かう。サイバー空間においても基本的には同様だ。サイバー攻撃のプロフェッショナルは、「サイバーウェポン」ともいえる巧妙かつ未知なる攻撃を仕掛けて、対象組織へ敵意を向ける。
「ボットやウイルスに代表されるマルウェアは、ひそかに企業に入り込む。今や半数以上の企業に潜伏して活動している」と断言するセキュリティ専門家もいる。顧客情報や企業情報がいったん漏えいすると、数十年もかけて構築されてきた顧客の信頼を1日にして失いかねない。不思議なことに、非難が集中しがちなのは攻撃した側ではなく、本来は被害者であるはずの攻撃された側だからだ。
1日数万件以上のマルウェアが作成されている今日、企業がなすべきIT投資の中で、セキュリティ対策の重要性が高まる一方であることは疑う余地がない。
併せて読みたいお勧め記事
ビッグデータ時代のセキュリティ対策
「SIEM」「ログ管理」の可能性
第一歩は「現状を知る」こと
サイバー攻撃に対抗するためのセキュリティ対策は、非常に多くの種類が存在する。経営者は、セキュリティにどこまで費用をかけるべきなのか、限りある資産の中から投資対効果の高い対策は何かを検討し、頭を悩ませている。
ただし、「完全無欠だ」と言い切れるセキュリティ対策は存在しないのが現状だ。パターンマッチング型マルウェア対策のように、既に世界のどこかで発生済みのマルウェア検体を見つけ、それに対応する抗体(シグネチャ)を作成するといった対症療法的な方法では、対策の範囲や深さ、そして速さの面でとても十分とはいえない。
攻撃の手口が常に変異している今日、守る側の企業も動的に対処せざるを得ない。では具体的にどうするか。まず必要なのは、現状の正確な把握だ。
セキュリティは「攻撃」と「防御」の2つに集約される。この両面について知らなければ、確実な対策は取れない。また単一的なことだけに注目すると、新たな問題が出てきたときに対処できない。つまり、全方位的な「攻撃」と「防御」を理解しておく必要がある。
防御を知る
まず理解すべきなのは己、すなわち「防御」だ。サイバー攻撃の被害を軽減するアイデアは、既に存在する。米国のセキュリティ研究組織SANS Instituteがサイバー攻撃対策として重要な上位20項目をまとめた「Critical Security Controls」(以下、CSC 20)、オーストラリア通信電子局(ASD)が公開している35項目の侵入軽減戦略「Strategies to Mitigate Targeted Cyber Intrusions」(以下、ASD 35)などが、その代表例だ。
ASDは、ASD 35のうち以下の4項目を実装することで、サイバー攻撃者の侵入を85%以上防止できると説明する(画面、参考:ASD「Strategies to Mitigate Targeted Cyber Intrusions (formerly Top 35): ASD Australian Signals Directorate」)。SANSのCSC 20にも同様のことが記載されている。
- アプリケーションのホワイトリスト
- パッチの適用(Java、PDF、Flash、Webブラウザ、オフィススイート「Microsoft Office」)
- OSの脆弱性対策
- 管理者権限の抑制
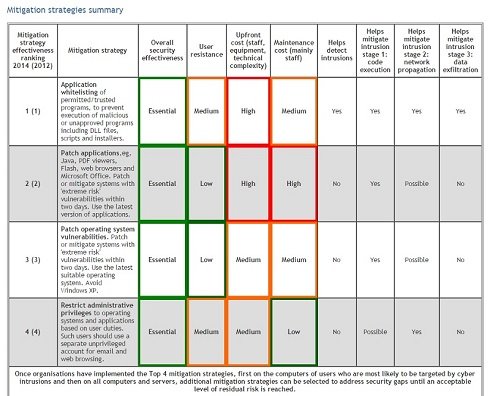 画面 ASDが挙げる侵入軽減戦略のトップ4(出典: ASDのWebサイト)《クリックで拡大》
上記の対策は極めて明快かつ単純だ。にもかかわらず、着手できていない企業は想像以上に多い。当たり前過ぎて見逃してしまいがちという理由もあるが、それだけではない。「運用に手間が掛かる」「リスクがある」と考えて他のセキュリティ対策を検討してしまう企業が少なくないのだ。こうした企業は結果として、より手間の掛かるセキュリティ対策を選択してしまうことになる。
シンプルなセキュリティ対策ほど効果を発揮する。経済産業省が2015年末に発表した経営者向けのセキュリティガイドライン「サイバーセキュリティ経営ガイドライン」は、確かに包括的かつ組織的だが、具体的な対策に落とし込むにはやや複雑だ。一方のCSC 20やASD 35が示す推奨案は、よりわれわれの生活に結び付いており、シンプルで分かりやすい。
Copyright © ITmedia, Inc. All Rights Reserved.


「機械学習」「ビッグデータ」が変えるセキュリティ対策
「ビッグデータ」「機械学習」といった技術の活用で、セキュリティ対策の在り方はどう変わるのか。技術や製品分野の変遷を振り返りながら、その実像を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
人間のせいでAIエージェントの生産性が上がらない
-
10
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー