





















ラック西本CTOに聞く標的型攻撃対策
標的型攻撃の被害を防ぐ“特効薬”は「ログ管理」
次々と明るみに出る標的型攻撃の脅威に、企業はいかに対処すべきか。ラックの西本CTOは従来型の対策に加え、攻撃の痕跡を見逃さないためのログ管理を徹底することがまず重要だと指摘する。
サイバー戦争の真っ只中にいることを認識すべき
特定の企業や組織を狙ったサイバー攻撃である「標的型攻撃」が広がりつつある。2011年10月には衆議院や政府機関を狙った攻撃も発覚。「日本はサイバー戦争のまっただ中にいるということを意識すべきだ」と、セキュリティ企業のラックで最高技術責任者(CTO)を務める西本逸郎氏は指摘する。
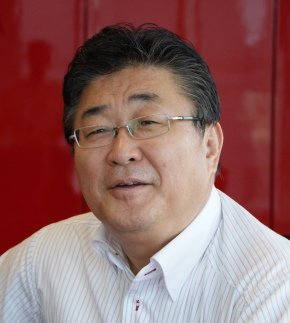 ラックで最高技術責任者(CTO)を務める西本逸郎氏
ここ最近、情報漏えいの事実が特定できていない状況でも侵入の事実を公表する例が増えてきたことは「望ましいことだ」と西本氏は語る。企業にとって、仮に攻撃者が社内システムに侵入した痕跡があったとしても、情報漏えいの事実がないのに侵入の事実を明らかにするメリットはないだろう。もちろん攻撃によって個人情報が漏えいしたとすれば、個人情報保護法に基づきその事実を公表する義務がある。だが漏えいの事実がない場合、侵入の事実を公表するかしないかは企業の判断になる。
「攻撃者もそうした事情は理解しており、社内システムに侵入しても、あえて情報を盗まないというケースも少なくない。これでは、攻撃が広がっているという事実が広まりにくい」。情報漏えいの有無にかかわらず侵入の事実を公表する動きが広がっていることは、攻撃者に対して一定の威嚇効果があると西本氏は見ている。
“出口対策”が重要に
標的型攻撃は、閲覧するとマルウェアに感染するWebサイトのURLをメールで攻撃対象に送信するといったものが多い。メール自体は正当な経路を経て届くためシステムによる対策が難しい。
「今までの対策は、『何が何でもマルウェアに感染してはいけない』という考え方を基にしたものが主だった」と西本氏は認める。だが標的型攻撃をはじめ未知のマルウェアや手法を使った攻撃が増えつつある現在、「こうした対策だけでは不十分だ」というのが、西本氏の見方だ。
ウイルス対策ソフトベンダーにとっても、標的型攻撃に利用されるウイルスを特定するのは難しくなっている。「標的型攻撃の場合、ウイルスをメールに直接添付するような攻撃はしない。攻撃者にとって、攻撃を仕掛けるためのウイルスはいわば“虎の子”だ。彼らは『大切なウイルスを可能な限り発見されないようにしたい』と考える。まずトロイの木馬などで攻撃の下地を整えてから、管理者に気付かれないようにウイルスを導入するといった手順を踏むため、ウイルス本体を捕獲するのが難しい」
標的型攻撃は、既知の攻撃を主な対象とした従来型の対策だけでは不十分だというのが西本氏の見方だ。そこで有効となるのが、たとえマルウェアに感染しても重要な情報を社外に漏えいさせないという「出口対策」だと西本氏は強調する。
ログ管理の徹底で攻撃の痕跡をあぶり出す
企業が標的型攻撃に対処するにはどうすべきか。「まずは攻撃者のミス、つまり攻撃の痕跡を見逃さないことだ」と西本氏は語る。「クライアントPCの動作が急に重くなる、サーバが勝手にリブートするといった現象があれば、攻撃の可能性を疑う」
そのための前提として西本氏は、「システムやネットワークのログを確実に取得しておくことが重要だ」と強調する。「まずはファイアウォールを構築するのは大前提。それに加え、社内から社外に出ていくトラフィックについて、きちんとログを取得しておくことが大切だ。通信を監視することで、攻撃の痕跡をあぶり出せる」
たとえマルウェアを駆除できたとしても、それは攻撃に使われたマルウェアの一部である可能性が高い。「攻撃者は通常、侵入ルートを複数用意している。マルウェアのコードの一部を改変した亜種の存在もある。どのシステムが攻撃を受けたか、どういった攻撃を受けたかを特定するのが対策の第一歩となる」
メールに記載されたURLをクリックしてマルウェアに感染させる攻撃を防ぐためには、「可能であれば、安全だと認めたWebサイトへのアクセスのみを許可する『ホワイトリスト』型のWebフィルタリングソフトの導入も検討したい」とアドバイスする。
情報は“守るためだけのもの”ではないと認識すべき
対策を考える上で忘れてはならないのは、「情報はそもそも使うためのものであり、守るためのものではないということだ」と西本氏は強調する。「企業にとって守るべきものは組織やビジネスに必要な商流といったものであり、情報ではない。情報は使うために必要だから守るのだ」
「例えば名刺情報を守るという考えは、私からしてみれば非常におかしな考え方だ」と、西本氏は持論を展開する。そもそも名刺は社外の人に渡すものであり、その点で機密情報とはいえないという考え方だ。「もし名刺情報が機密情報であるならば、ビジネスで名刺を渡すことは、渡した相手に機密情報の管理を押しつけていることになる」
一方で、顧客の購入履歴をはじめとする自社のビジネスに活用できる情報や、病歴といった扱いに注意を要する情報は守らないといけないと西本氏は指摘する。「個人情報というくくりでひとまとめにするのではなく、自社にとって本当に重要な情報を選別する。その上で、本当に重要な情報をいかに漏えいさせないかを考えるのが、これからの企業の在り方としてとして大切になる」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] なぜAIを導入しても効果が出ない? 組織全体で使いこなすための仕組みとは -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] ネットワーク全体を見える化、フロー分析で実現する広域監視と迅速な異常検知 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] 重要性を増す“侵入後の可視化” どのように実現すればよいのか? -
市場調査・トレンド
[クラウドストライク合同会社] 回避型攻撃が急速に拡大、連鎖する攻撃を防ぐためのアプローチとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
3
従来の「外注」では解決しない情シスのリソース問題を突破する手だて
-
4
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
5
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
6
「有線LAN環境」に関するアンケート
-
7
IT製品の導入に関するアンケート「セキュリティ」編
-
8
「IoT通信環境の構築・運用」に関するアンケート
-
9
【専門家に聞く】表計算の限界を突破するロイヤリティ管理のスマートな手法とは?
-
10
Claude Codeで開発生産性は本当に上がったか? 3社の取り組みに学ぶ次なる手段
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー