





















レガシーシステムに有効なセキュリティ対策【第2回】
レガシーへの脅威を「脆弱性対策」「ウイルス対策」2つの側面で保護する方法
メーカーのサポートが終了したレガシーシステムを保護するため、トレンドマイクロでは「脆弱性対策」「ウイルス対策」という2つの側面で脅威を検出、ブロックする製品を用意している。
2010年7月13日にサポートが終了したWindows 2000 Serverをはじめ、メーカーのサポートが終了したレガシーシステムは、ネットワーク上に潜む脅威に対し、脆弱性を放置した状態にほかならない。セキュリティベンダーから提供されている各種ウイルス対策製品も、いずれはサポート期間が終了する。コスト面などの問題からすぐには新システムへの移行が困難な企業は、既存システムを保護するためのセキュリティ延命策が早急に求められる。
トレンドマイクロでは、プライベートセミナーや専用サイトを通じて新システムへの移行を呼び掛けるほか、レガシーシステムや、専用のシステムが稼働しているが故にセキュリティ対策が困難なシステム(組み込みシステムなど)を保護するべく、「脆弱性対策」「ウイルス対策」という2つの側面で脅威を検出、ブロックする製品を提供している。
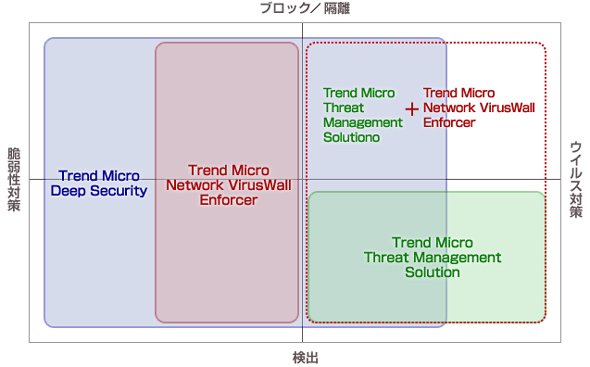 トレンドマイクロが提唱するレガシーシステム向けセキュリティ延命策
該当する製品は以下の3点。これらを組み合わせた2つの方法を推奨している。
- ネットワークレベルでシステムを脆弱性攻撃から保護する「Network VirusWall Enforcer」
- パターンファイルでは発見が困難な未知のウイルスを検出する「Threat Management Solution」
- 物理、仮想化、クラウドなど、さまざまな環境に対応した「Deep Security」
1つ目は、ネットワーク側で脆弱性攻撃を監視、ブロックする方法だ。製品としてはNetwork VirusWall EnforcerとThreat Management Solutionを組み合わせて実現する。レガシーシステムに新たなソフトウェアやエージェントを入れずに、仮想的に脆弱性を保護する防護壁を設置することで、間接的にシステムを保護する。2つ目は、Deep Securityにより、物理、仮想環境を問わずOSごと、もしくは複数のOSを仮想化するハイパーバイザーごとでOSおよびミドルウェアの脆弱性を保護する方法だ。物理、仮想化、クラウドなど、さまざまな環境に対応している。
以下、2つの方法を順番に紹介していく。
ネットワーク部分でのウイルスの監視、ブロック
 トレンドマイクロ マーケティング本部 エンタープライズマーケティング部部長代行 ソリューションマーケティング担当 大田原忠雄氏
以前はデータの破損や画面にロックを掛けるなど、PC(システム)内で完結していたウイルス攻撃だが、昨今では徐々にその攻撃手法を変え、感染手口もより巧妙なものとなっている。「ネットワーク通信を利用してデータを盗んだり、外部からシステムを遠隔操作してほかのウイルスを侵入させるなど、ほぼ100%ネットワークが絡んでいる」(マーケティング本部 エンタープライズマーケティング部部長代行 ソリューションマーケティング担当 大田原忠雄氏)
「そうした攻撃に対しては、エンドポイントで個々のシステムの状態を見張るのではなく、ネットワークを監視する仕掛けをしておくことで攻撃を未然に阻止する。例えば古い専用端末や古いOSにウイルスが入り込んできて活動を始めた際(外部ネットワークへのアクセス時)には、監視用のセンサー(Threat Discovery Appliance)で通過するパケットを常時見張ることができる」(大田原氏)
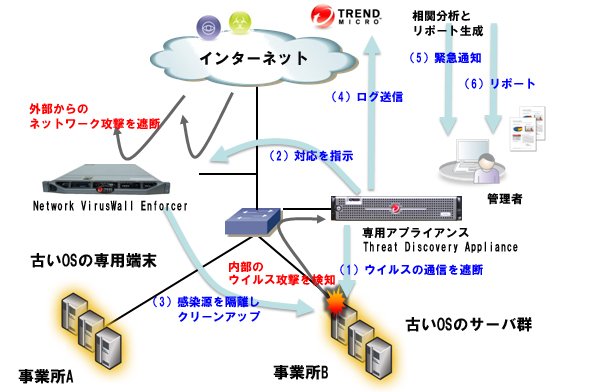 Threat Discovery ApplianceとNetwork VirusWall Enforcerの構成例
ネットワーク監視の仕組みはこうだ。Threat Discovery Applianceがウイルスの動き(サーバあるいは端末で動いているか)を検知し、Network VirusWall Enforcerに通知をする。Network VirusWall Enforcerでは「脆弱性を突いたウイルス攻撃のブロック」「検疫機能による感染源の隔離」の2つの機能が働く。
この方法の特徴は、個々の端末に製品を導入するわけではないため、対策ソフトを入れられないレガシーOSなどをネットワーク側で守る点にある。実際の導入事例として、ある金融機関では、レガシーOS上で動く専用端末に対し以前は個々にウイルス対策製品を導入していたが、サポート終了とともにネットワーク部分での監視を導入。一元的に集中管理することで、管理コスト、運用コストが下がったという二次的効果があったという。
個々の端末をサーバ環境に左右されず保護
Deep Securityは、物理、仮想、クラウドなどあらゆる環境に対応したセキュリティ製品だ。主にIDS/IPS(不正侵入検知/防御システム)、Webアプリケーション保護、ファイアウォール、ログ監視、不正改ざん検出の5つの機能を提供する。
トレンドマイクロでは、Deep SecurityにおいてWindows 2000 Serverを当面はサポートし続ける(Windows 2000 Serverの脆弱性を突くような攻撃に対抗する仮想パッチを提供する)ため、Deep Securityを使用していれば、レガシーシステムでも「数年は安心して使用できる」(太田原氏)という。
「これまでは基本的に社内/社外でネットワークの境界線があり、それぞれの環境でファイアウォールやIPS/IDSを導入することで境界線を保護していた。今後クラウドが普及すると、境界線の概念がそもそも変わってくる。よって、先ほどのネットワークで攻撃を監視する方法が逆に困難となる。そうした際に、見直されてくるのがDeep Securityのようなホスト型のセキュリティだ」(太田原氏)
そこで、サーバ自体の保護はDeep Securityで、そして万が一ウイルスがネットワーク内に侵入してしまった際には、Threat Management SolutionとNetwork VirusWall Enforcerの組み合わせでブロックしていくことが、レガシーシステムおよびセキュリティ対策が困難な環境への保護策であるとトレンドマイクロでは推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士フイルムビジネスイノベーション株式会社] データ入力業務のDXを実現 工数削減や業務品質向上に効くアプローチとは? -
製品資料
[日本ヒューレット・パッカード合同会社] AI活用で競争力を高める「最適にデザインされたAI基盤」の在り方とは? -
製品資料
[日本ヒューレット・パッカード合同会社] 「人がAIを使う時代」の次は―― “AI Ready”なIT環境が切り開く新たなAI時代 -
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
3
「IoT通信環境の構築・運用」に関するアンケート
-
4
「収入ゼロの恐怖」におびえながらも正社員に戻らない? フリーランスのリアル
-
5
「企業内サーバ環境の利用実態」に関するアンケート
-
6
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
7
RAGで「データをAIに送る」運用が限界を迎えている理由
-
8
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
9
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
10
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー