




















「WAF」製品紹介【第1回】チェック・ポイント編
ファイアウォール/IPSと連携してWebサイトを保護する「Check Point Web Security」
古くからWebサイトの安全性に注目してきたチェック・ポイントでは、同社のファイアウォールに組み込む形のWebセキュリティ製品を提供している。
WAF(Web Application Firewall)は、Webサーバに対する不正アクセスを遮断し、Webサーバを保護する機能だと考えてよい。Webサーバに特化したファイアウォールということになるが、製品実装面ではWAFとして独立した実装というよりも、むしろファイアウォールのオプションないしは追加機能として提供される例も多い。
チェック・ポイント・ソフトウェア・テクノロジーズ(以下、チェック・ポイント)も、古くからWebサイトの安全性に注目してきたセキュリティベンダーだ。同社のファイアウォールに組み込む形のWAF「Check Point Web Security」(以下、Web Security)を提供している。
なぜWAFが必要なのか
現在のネットワーク環境では、セキュリティ面では信頼の置けない“外部”のインターネットと、それよりは安全性が高い“内部”の社内ネットワークとの境界にファイアウォール(防火壁)を設置し、外部からの不正アクセスを遮断することで内部のセキュリティを保つ、という手法が広く利用されている。ファイアウォールの機能は廉価な家庭向けアクセスルータなどにも組み込まれており、もはやあって当たり前の機能となっている。ただし、ファイアウォールといえどもあらゆるセキュリティリスクを完全に排除できるわけではない。
一般的なファイアウォールは、到着するトラフィックのヘッダを見て通過の可否を判断する。手掛かりとなるのは、送受信者のIPアドレスや、トランスポート層プロトコル(TCP/UDP)のヘッダに含まれる各種のフラグやポート番号などだ。こうした制御により、外部からのパケットを遮断できるわけだが、Webアプリケーションの場合はこれだけでは判断できない要素がある。
まず、Webアプリケーションの場合、一般的なWebブラウザからのアクセスを許可する必要があるため、ポート番号には一律でTCP 80を割り当てることになる。つまり、ポート番号を指定してパケットを遮断するという手法は適用できない。また、Webアプリケーションに対する攻撃は、Webサーバそのものや、Webアプリケーションの脆弱性に対する攻撃として行われることになる。よく見られる手法は、Webアプリケーションに対する入力として特殊なデータを送り付けるという形になる。この場合、パケットのヘッダのレベルで不正アクセスかどうかを判断することは困難で、より上位のアプリケーションデータを見て判断を下す必要がある。
Webアプリケーションのセキュリティ問題にもさまざまな種類があるが、よく問題になるのはオンラインショッピングサイトなどでのユーザーの個人情報漏えいだ。一度問題が発生すれば、サイト運営事業者にはユーザーが被った損害に対する金銭的な保証から信用の失墜まで、多大な損失が発生する。万全なセキュリティ対策が求められることになるのだが、こうしたWebアプリケーションの保護は一般的なファイアウォールだけで対策するのは不十分なのである。これが、Webアプリケーションの保護のためにWAFが必要とされる最大の理由となる。
チェック・ポイントの取り組み
チェック・ポイントは、ファイアウォールをいち早く実用化したセキュリティベンダーだ。同社ではWAF機能を「セキュリティゲートウェイの一機能として」実装するというアプローチを採っており、WAF単体での製品化という形にはしていない。
現実面で考えれば、WAF機能といえども普通のホストに対する保護が必要となるので、ファイアウォールや侵入防御システム(IPS)などの機能にWAFで必要となる防御、保護機能を組み合わせる必要がある。さらにファイアウォールやIPSは既に多くのユーザーが導入済みであると考えられることから、WAFに特化した機能を追加提供するというアプローチは極めて合理的なものといえるだろう。
 チェック・ポイント・ソフトウェア・テクノロジーズ システム・エンジニアリング本部 本部長安藤正之氏
チェック・ポイント システム・エンジニアリング本部 本部長の安藤正之氏は「不正アクセス防御の一部としてWAF機能を位置付けているため、IPSが動作している環境を前提にWAFを追加するという形にしている」と説明する。
同社のWAF機能のベースラインと位置付けられているのが、「Webアプリケーションの脆弱性トップ10(改訂版)」(※)だ。
※WebアプリケーションやWebサービス固有のセキュリティ課題に関して活動するボランティアベースの団体「OWASP(Open Web Application Security Project)」が2004年に発表した文書。
この文書には、Webアプリケーションの脆弱性として「入力に対する未検証」「不完全なアクセス制御」「不完全なアカウントとセッションの管理」「クロスサイトスクリプティング(XSS)の欠陥」「バッファオーバーフロー」など、現在でもしばしば耳にするWebサイトの10種類の脆弱性を取り上げ、その概要と対策について述べている。
同社は、ここで取り上げられた脆弱性対策をWebサーバ保護のための最低限の必須機能と位置付け、それらに対応する機能をWeb Securityに実装している。こうした経緯から、既に周知の攻撃手法として代表的なものについては、Web Securityを導入することで一括して対処できるという形だ。一方、日々発見される新たな脆弱性や新規に出現した攻撃手法などについては、IPSのセキュリティアップデートで対応するという二段構えの対応となる。
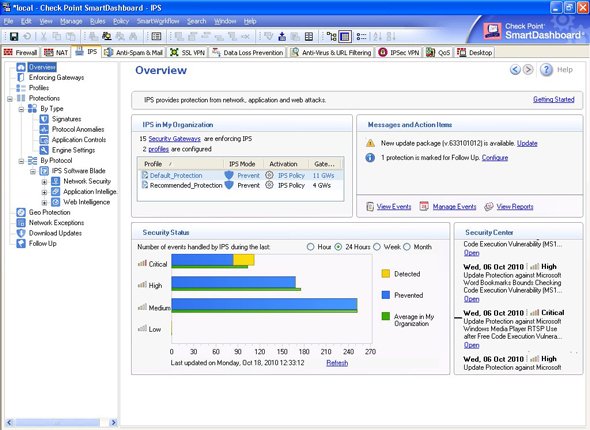 IPSのオーバービュー画面。中央にはリアルタイムで新しい攻撃、脆弱性のニュースがテロップで表示される《クリックで拡大》
ほかのソリューションとも自由に組み合わせが可能
チェック・ポイントでは、セキュリティ機能を「ソフトウェア・ブレード」と呼ばれるモジュールとして提供するというアプローチを採っている。ユーザーが必要に応じて機能を自由に組み合わせることができる柔軟性を確保している。ソフトウェア・ブレードの動作環境となるハードウェアプラットフォームに関しても、対応規模や特性が異なるさまざまなモデルが用意されており、ユーザーごとに最適な組み合わせを選択できる点が大きなアドバンテージとなる。
外部向けWebサーバを1台だけ運用しているような小規模オンラインショッピングサイトから、社内LANから切り離されたDMZ内に複数のWebサーバを配置している大規模環境まで、さまざまな環境に対して適切な組み合わせのセキュリティソリューションを実現できる。
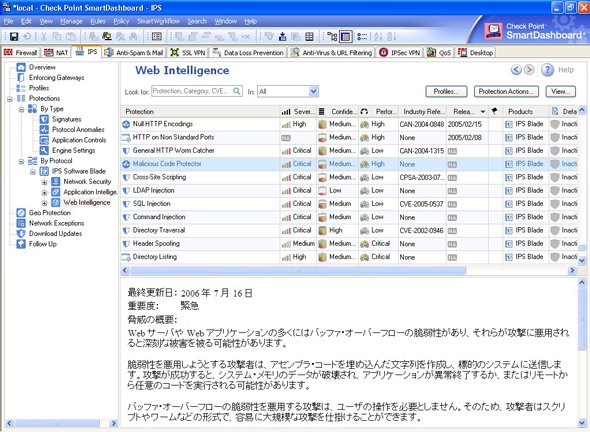 WAF機能の中核を成すWeb Securityのプロテクションブラウザ画面。個々の防御機能の閲覧、設定ができる《クリックで拡大》
また、WAFを追加した場合にも運用管理の負担増大を心配する必要がない点もメリットとなるだろう。一般的な用途向けの“Default”と、より高い防御を行う“Recommended”の2種類のセキュリティポリシーが用意されており、どちらかを選択するだけで基本的な防御がすぐに適用される。安藤氏によれば「3ステップでWAFが利用可能になる」という簡便さだ。
防御機能に関しては、以前から指摘されている代表的なWebサイトの脆弱性に対応していることは前述の通りだが、古い攻撃手法にのみ対応している、ということではもちろんない。
同社が開発した特許出願中の技術である「Malicious Code Protector」(マリシャスコードプロテクター)は、シグネチャがまだ用意されていない未知の攻撃に対する防御手法だ。Webサイトに送られてくるパケットの内部に仕込まれた実行可能コードを検出し、その動作をチェックすることで安全性を判断することができるという。仮想化技術を応用し、仮想マシン上でコードを実行してチェックすることで、保護すべきWebサイトに被害が及ぶことを食い止めつつコードの安全性を高精度に判断できる手法だ。しかも、カーネルレベルで動作することでチェックに要するオーバーヘッドを最小化しており、ワイヤスピードのスループットを実現しているという。
セキュリティの確保とパフォーマンスの維持はともすれば相反しがちな要素だが、Webサイトの場合は時として大量のアクセスが殺到することも考えられるため、特にオーバーヘッドを減らしていくことが重要となる。同社では、処理能力の異なるさまざまなハードウェアプラットフォームを選択できることに加え、ソフトウェア側でも高度なパフォーマンス維持手法を実装することで、Webサイトで求められる高度な要求に応えている。
ユーザー保護にも取り組む
WAF機能は、一般にはWebアプリケーションを実行するWebサイトに対する保護を目的とするわけだが、「Webアプリケーション対するファイアウォール機能」と考えた場合には、任意のWebアプリケーションを遮断したいという要求もあり得るだろう。
例えば、企業内ネットワークでは業務と直接関係しない外部のWebアプリケーションの利用を制限したい場合もあるだろう。また、動画閲覧サイトなどは消費する帯域も無視できないことから、できれば社内ではアクセスしてほしくないということもあるだろう。このようなアプリケーションの利用ポリシーを実装する場合にも、Webアプリケーションの特徴である「何でもかんでもポート80」という点が制約となる。
特定のWebアプリケーションだけを遮断するのは言うほど簡単なことではなく、単にポート80を止めてしまえば業務自体の遂行に支障を来すことになるだろう。同社では、WAFとは逆方向ともいえるクライアント側のWebアプリケーション制御に関して新製品となる「Application Control」の提供開始を予定している。
この製品は、独自のデータベースに基づいてポート80を通過するHTTPトラフィックを解析。その通信内容からどのようなサービス/アプリケーションのトラフィックなのかを判別した上で通過の可否を制御できるものだ。「業務中の動画閲覧は禁止」とか、「ポリシーを表示した上でユーザーに再考を促す」といったきめ細かな制御が可能だという。
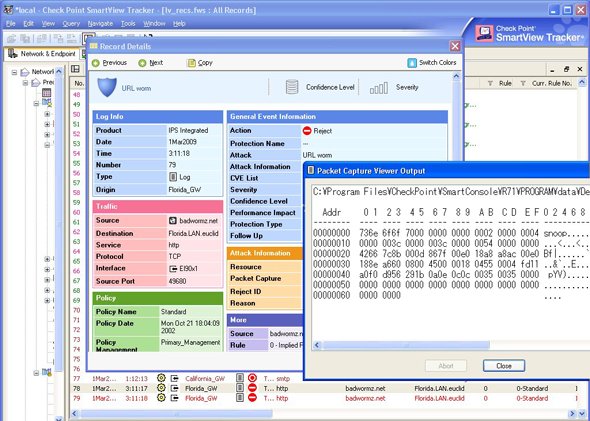 ログ表示画面。一連のログが背景に表示され、その中からURLワームの詳細ログとそのパケットキャプチャーを選択して確認できる《クリックで拡大》
現在のインターネット環境では、Webアプリケーションを無視したセキュリティ対策はあり得ないと言って過言でないほど、Webアプリケーションの重要性が高まっている。アプリケーション提供側の保護対策も重要であり、利用するユーザー側での保護もますます重要になってくる。同社のセキュリティゲートウェイは、独自のソフトウェア・ブレードというアーキテクチャにより、こうした動向にいち早く対応して両面からの対策を実装できる柔軟性を兼ね備えた優れたプラットフォームとなっている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー