




















Microsoftによる不当な競合排除なのか?
Windows 8の「Secure Boot」を批判するLinux陣営
マルウェアからOSを守るSecure BootはWindows 8の目玉機能の1つだが、Linux陣営はこれを競合製品の不当な締め出しだと言って非難している。
米Microsoftは「Windows 8」β版の公式リリースに向けた準備を進めているが、Windows 8で対応するハードウェアの仕様からLinuxが除外されるという情報をめぐり、非難の矢面に立たされている。
「Secure Boot」は、OSの最もベーシックな要素が立ち上がるよりも早く、最初に読み込まれるマルウェアを食い止めるための機能だ(関連記事:IT管理者が知っておくべきWindows 8のブート、仮想化、管理機能)。これは、OSから身を隠してしまうため検出や削除が最も難しい種類のマルウェアであるrootkit対策で特に役立つだろう。
米Red Hatと米Canonicalは2011年10月、Windows 8向けのハードウェアスペックに対して懸念を表明するホワイトペーパーをまとめた。Linuxコミュニティーはこの要件を問題にし続けており、Microsoftが競争相手を締め出す狙いで再びかつての不当なやり口に出たと主張する。
Microsoftはコメントを避けている。UEFIファームウェアの開発を率いる米Intelも同様だった。仕様を策定した業界団体のUEFI Forumにもコメントを求めたが返答はなかった。
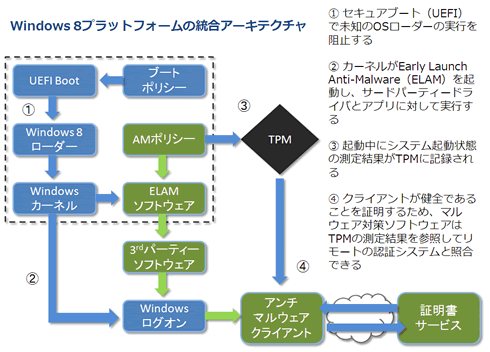
独立系調査会社の米Directions on Microsoftの首席アナリスト、マイク・チェリー氏によると、Red HatやCanonicalなどのソフトウェアも署名があればSecure Bootに対応できるようになるといい、こうした各社が心配する必要はないという。「こうした各社は自社のコンポーネントの証明書と署名を取得してUEFI Secure Bootのスペックに参加するためにどうすべきかを検討することが可能であり、また検討すべきだ」と同氏。
問題は、Linuxが簡単に分裂してしまうことにある。特定のディストリビューションが気に入らなければ、ソースコードに手を加えて独自のコードを作成できる。その時点で、Secure Bootで保護されたシステムで動作させるための署名が必要になる。だがこれは、一部の数少ない善意のハッカーをサポートするか、より大きな問題であるセキュリティを取るかという論議になる。
「私は署名のあるソフトウェアを望む。システムが署名のないソフトウェアを起動することは望まない。何がロードされているか分からないからだ」とチェリー氏は言う。署名のないソフトウェアはrootkitを許してしまうだけではない。万が一ノートPCを紛失したり盗まれたりした場合のためのフルディスク暗号化およびトラッキングソフトもある。署名のないOSを使えば、そうしたセキュリティ対策を無効にできてしまう可能性がある。
Linuxコミュニティーが騒ぐ理由
MicrosoftのPCスペックによると、「Windows 8対応」のロゴを取得するためにはPCにUEFIファームウェアを実装し、Secure Bootを有効にした状態で出荷しなければならない。UEFIは、昔のPCのBIOSファームウェアの代替となる新しいファームウェアだ。BIOSは初期のPCから使われていたもので、16ビットのアセンブリコードで書かれ、1Mバイトものアドレス可能空間を持つ。非常に時間はかかったが、PCハードウェア業界はようやくこれを入れ替えた。
Secure Bootは無効にすることもできるが、Secure Bootの要となる要素の1つは、信頼できる認証局の署名がなければどんなOSであれ起動が阻止されるという点だ。もしもSecure Bootを無効にすれば(MicrosoftはSecure Bootを無効にできるオプションの提供をPCに義務付けている)、Windows 8は動作しなくなる。
ではLinuxコミュニティーが騒ぐ理由は何なのか。Windows 8 PCスペック解説書の116ページで、Microsoftが「ARMシステムにおいてはSecure(Boot)の無効化を可能にしてはならない」と述べているためだ。
まず、ARM PCは現在も将来的にも存在しない。ARM端末といえばタブレットしかない。ハイテク情報サイトのExtremeTechが指摘したように、iPadなどのタブレット端末は全てロックされたブートローダーを搭載し、署名のないOSは読み込まない。99ドルという格安セールのおかげで市場に出回ったHP TouchPadの新しいOSをハッキングするためには、まずファームウェアをハッキングしてからでないと、webOS以外のものを読み込むことはできない。
チェリー氏は言う。「タブレットは市場が完全に異なる。PCは汎用デバイスとして購入され、やりたいことは大抵何でもできる。だがタブレットにそれは望まない。私はタブレットをより閉ざされた環境のものと見なしており、そのことに満足している」
ただし同氏は「これには米国議会と同じくらいの党派分裂があり、私の知る限り、自分自身も含めて中立的な立場は存在しない」とも指摘する。同氏の考えでは、例えばSecure Bootに対応させるためにソフトウェアの署名を獲得する条件などについて、UEFIコンソーシアムが声明を発表すれば、不満は鎮められるはずだ。しかし同団体は沈黙を保っている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
IT製品の導入に関するアンケート「PC&デバイス」編
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー