




















クラウドのセキュリティを考える【第3回】
クラウドのデータは保護できる! 秘密分散技術を利用するストレージサービス
クラウド導入のコンサルティングサービスを提供開始したNRIセキュアテクノロジーズに、クラウドを安全に活用するためのヒントと、秘密分散技術という逆転の発想の新サービスについて聞いた。
対象とするクラウドの定義をすり合わせてからセキュリティを検討する
セキュリティ上の課題があるから、クラウドは基幹業務以外で利用したい。NRIセキュアテクノロジーズが2010年8、9月にかけて行ったアンケート調査で、クラウドのセキュリティに不安を抱く企業の姿が浮き彫りになった。「少しずつ利用する方向へとシフトしているが、セキュリティへの懸念も強い」と、NRIセキュアテクノロジーズ 上級セキュリティコンサルタントの佐藤 健氏は分析する。
 NRIセキュアテクノロジーズ 上級セキュリティコンサルタントの佐藤 健氏
同社では、2010年7月より「クラウド関連コンサルティングサービス」を提供開始した。同サービスは、これまでの同社のコンサルティング経験に基づき、特にクラウドセキュリティについてメニュー化したものだ。クラウド導入時のリスク分析、ポリシー策定、サービス選定などのセキュリティコンサルティングやクラウド上で稼働するシステム、サービスのセキュリティ診断、クラウドを利用したアプリケーション、システム開発に必要なセキュリティ技術習得セミナーを提供している。
佐藤 健氏は、これまでコンサルティング先で「クラウドのセキュリティは大丈夫か」という質問をよく受けてきた。しかし、ふたを開けてみると、事業者側に確認すべきセキュリティ要件なのか、自社で保護すべき課題なのか、切り分けできていないことが多いという。原因の1つは、クラウドの定義付けがあいまいな点にある。議論しているクラウドの定義をすり合わせてから、それぞれのクラウドで提供される範囲を理解し、利用者の責任範囲を正しく認識することが必要である。
また、クラウドによるリスクは、本質的には従来のアウトソースによるリスクに該当する部分が多い。複数の利用者でリソースを共有するなどの違いは確かに存在する。しかし、極端に異なるわけではないので、アウトソースやサービス利用の視点からスタートするとよい。「まずは法的要件を確認する。そして、リスクを再評価し、セキュリティポリシーを見直す。その後、業務やシステム内容に基づき、利用したいクラウドサービスを選択する。具体的なサービスが決まれば、誰が何を保護するのかも分かり、セキュリティ課題も見えてくる」(佐藤 健氏)
データを「非機密化」する新発想のソリューション
こうして見えてきたセキュリティ課題には、通信の保護やインシデント対応、事業継続および災害復旧時の対応、ログ取得などのコンプライアンス対応などがある。その中で同社が一番に注目したのは、データ自体のセキュリティだ。
同社調査によると、機密データを含む社内データを外部に保存したくないからという理由でデータを外部に預けられないことが明らかになっている。「国際競争力が問われる中で、クラウドへの移行はもはや避けて通れないところまできている。危機的状況だ」と、NRIセキュアテクノロジーズのソリューション事業本部長 佐藤 敦氏は指摘する。
 NRIセキュアテクノロジーズソリューション事業本部長の佐藤 敦氏
そこで開発したのが、「SecureCube / Secret Share(セキュアキューブ・シークレットシェア)」(以降、Secret Share)だ。同サービスでは、秘密分散技術によってデータを意味のない複数のファイルに分散し、非機密化してから提携する全国のデータセンター事業者が運用するデータセンターへと分散保存する。秘密分散技術は、分散したファイル1つでは元の情報が絶対に類推できないように情報を分散させる技術で、いくつかの方式がある。例えばデータが隣接するビットを同じブロックに含まないよう情報を分散させる技術だ。情報分散後の各ファイルは、それ自体では意味を持たないので、第三者が取得しても原本を類推することはできない。
ユーザー側には、ブロックの保存先を示すポインタ情報のみが残る。その情報はSecret Share専用のウィンドウ内にて、保存したファイルのアイコンで表示される。そのアイコンをダブルクリックすれば、ファイルはすぐに復元される。
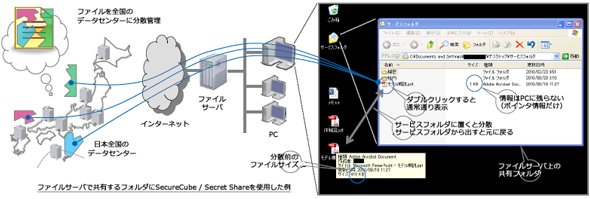 SecureCube / Secret Shareの仕組み
※画面はサービス提供の際に一部変更となる可能性がある。(以下、同)
ファイルはSecret ShareにID、パスワードでログインしなければ取得できないので、例えばノートPCを置き忘れたり盗難に遭ったりしても、それだけでは、情報漏えいの心配はない。ID、パスワードと一緒にノートPCが盗まれたりID、パスワードのハッキングが試みられるかもしれないが、紛失や盗難に気付いたら速やかにSecret Shareサービスへ通報すればファイルをロックして取得できないように対策できる。また、取得状況をログに残せるので、コンプライアンス対応や事後対策にも万全だ。
ファイルは、ポインタ情報を保存していない別のPCからも取得できる。例えば会社で作業した後、自宅PCで作業する場合、自宅PCでログインするとサービス側でポインタ情報が再現され、自宅PCへと受け渡される(下図を参照)。USBなどでデータを持ち歩くことに比べて安全にデータを持ち出せることは、リスク管理面でメリットがある。また、自宅PCでもデータをデスクトップへ保存せずに専用ウィンドウ内で作業すれば、データ複製にかかわるリスクが軽減できる。
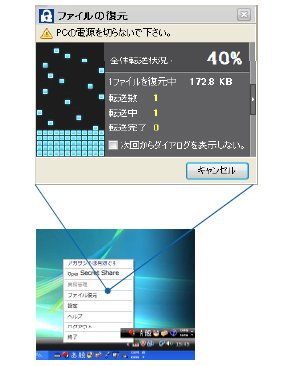 別PCでのファイル復元
世代管理やバックアップ機能も提供
Secret Shareは、自前または外部データセンターにファイルサーバを設置するときの課題をすべて解決してくれる。
1つは、ファイルサーバの保存容量計画だ。通常は容量を多めに見積もってHDDを用意するが、大抵はすぐに不足してしまう。Secret Shareであれば、容量の増減は電話一本で簡単に調整できる。
2つ目の課題は、災害復旧計画だ。従来の方法では、データをテープ、HDDや別データセンターにバックアップして、災害時やサーバ障害時の事業継続性を確保していた。しかし、そのための仕組みやインフラ構築は非常に複雑で、コストが掛かる。Secret Shareでは、これを解決する工夫もされている。情報を分散するときに分散後の各ファイルに含まれるデータを相互に一部分ずつ持ち合うようにしており、分割後のファイルが1つなくても復元できるようになっている。1つのデータセンターがダウンしても、残りのデータセンターに預けたデータで事業継続性が担保されるというわけだ。
「過去に被災した都市で、近隣都市と公共データを持ち合ってリスク分散したいという相談を受けている。災害時にも公共サービスは停止することなく提供できるSecret Shareは、こうした災害復旧対策に最適だ」(佐藤 敦氏)
さらに、同サービスではデータの世代管理機能があり、一定の世代まで戻ってデータを復旧することができる。これを発展させて、世代管理の情報にバックアップ用のタグを付与する方法で、定期的にバックアップを作成できる。世代管理機能にタグを付けるだけというシンプルな仕組みで、バックアップからリストアまでを実現する。バックアップ時間、リストア時間が大幅に短縮されるだけでなく、テープ運用から解放されるなど運用上のメリットは非常に大きい。
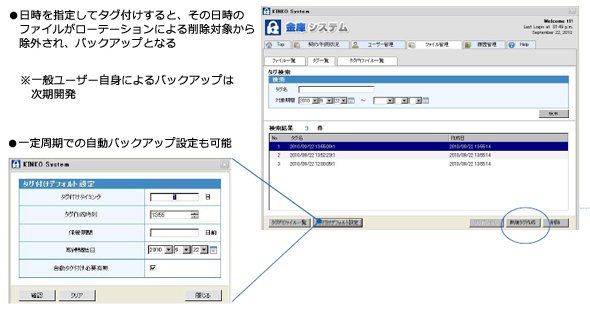 バックアップ設定画面
Secret Shareは、ユーザー企業が利用するSaaS(Software as a Service)としてだけではなく、SI事業者が提供するクラウドサービスの付加価値サービスとしても採用が検討されている。
Secret Shareは今後、ファイルサーバのSaaS/IaaS版から、クラウドとの親和性をさらに高めたサービスへの進化を目指す。「上位アプリケーションと連携するインタフェースを準備中であり、あらゆる業務アプリケーションと連携できるようにしたい」(佐藤 敦氏)。そうすることで、データを異なるクラウドサービス提供者が提供するアプリケーション(SaaS)で共有できるようになり、メールはGmail、表計算はMicrosoft Excelといった具合に機能に応じてSaaSを使い分けることも可能になる。
機能や要件に応じてSaaSを使い分ける真のクラウドサービス実現が、NRIセキュアテクノロジーズの目指すクラウドソリューションだ。そして、その発展の基盤を支えるのが、Secret Shareとなる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー