




















「WYOD」で必要なセキュリティ対策をチェック
これを守るならウェアラブル端末を仕事で使ってOK、「セキュリティ対策7カ条」
自分が持っているウェアラブル端末を会社でも使いたい――。従業員からのこうした声が高まる前に、企業が検討すべき主要なセキュリティ対策7種を紹介する。
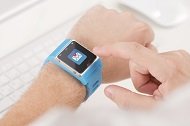
ウェアラブル端末の職場への普及が予想される中、IT管理者にはウェアラブル端末の業務利用について、管理やセキュリティ対策の観点から検討することが求められている。ウェアラブル端末を導入すれば、ハンズフリーかつポータブルなアプリケーション体験を従業員に提供できる。営業や外勤社員が多い企業、医療や製造といった業界では、すぐにもウェアラブル端末の採用が広がる可能性がある。
企業のモバイル端末活用を支援する製品分野には、エンタープライズモバイル管理(EMM)や無線LAN、無線侵入防止システム(WIPS)などがある。こうした分野のベンダーが、ウェアラブル端末向けのモバイルポリシーや端末の設定、アラート機能などを完全に実現するには、ウェアラブル端末の性質上、時間がかかりそうだ。
とはいえ、ウェアラブル端末の管理とセキュリティ対策には、既存の製品/サービスも大いに役立つ。IT部門はまず、私物ウェアラブル端末の業務利用(WYOD: Wear Your Own Device)戦略の策定で有利なスタートを切る必要がある。戦略策定に役立つ7つのポイントを紹介しよう。
「iPad Air 2 Wi-Fi 16GB」、読者プレゼント実施中!
TechTargetジャパンは、代表的なオフィススイートであるMicrosoftの「Microsoft Office」関連の記事を集約したテーマサイト「iPhone、iPad、Android版登場で何が変わる? あなたがきっと知らない『Microsoft Office』の世界」を開設しました。本テーマサイトの開設を記念して、米Appleのタブレット「iPad Air 2 Wi-Fi 16GB」(色はゴールド)を抽選でプレゼントします。
WYODを成功に導く7つのポイント
ポイント1:EMMでアクセスを制限する
EMM製品のポリシーを調整すれば、地図上にバーチャルなフェンスを設置する技術(ジオフェンシング)によるアクセス制限を追加できる。ウェアラブル端末と、IT部門の管理下にあるスマートフォン/タブレットとの間のBluetooth接続を完全に無効にしたり、リスクの高いエリアでのみ無効にしたりといったことが可能だ。
ポイント2:アプリ間のデータの流れを制御する
EMM製品のアプリケーションブラックリスト機能を使い、IT部門の管理下にあるスマートフォンではウェアラブル端末用アプリを無効にする。もっといいのは、端末内にIT部門が管理可能なデータ領域を設ける「セキュアコンテナ」、米Appleの「iOS」が備えるオープンイン機能(データをアプリケーション間で受け渡す機能)を制御する仕組みなどを使って、アプリケーション間のデータの流れを制御することだ。従業員が自身のウェアラブル端末の私物アプリケーションから業務データを共有するのを防ぐための手段は、既に幾つか提供されている。
ポイント3:LANへのアクセスを食い止める
ウェアラブル端末に企業利用に適した認証機能が搭載されていない場合は、無線LANのアクセスコントロールリスト(ACL)や侵入防止システム(IPS)を使えば、ウェアラブル端末によるLANへのアクセスを阻止または許可できる。
ポイント4:周辺技術を活用する
会社がWYODを許可している場合は、生体認証や、現在位置に応じて制御内容を変えるジオフェンシングといった技術の使用を検討するといい。こうした技術は、ウェアラブル端末自体の保護に便利な他、各種のビジネス資源をロック解除したり起動したりするための認証トークンとしてウェアラブル端末を利用する際にも有用だ。
ポイント5:トラフィックを分析する
ネットワークトラフィックを分析し、ウェアラブル端末から送受信されるデータからワークロードを検出して測定する。ただし、従業員のウェアラブル端末のトラフィックをあまり詳しく記録するのは、避けた方が賢明だ。そうしたトラフィックには、個人を特定できる情報が含まれている場合が少なくないからだ。
ポイント6:攻撃の可能性を洗い出す
WIPSを使い、不審な接続や従業員のウェアラブル端末を狙った攻撃の可能性を検出し、報告する。どんな家電製品でもそうだが、恐らくウェアラブル端末にも脆弱性が少なくとも幾つかは含まれている。簡単に解決できる問題は全て特定し、早めに対処しておくことが重要だ。
ポイント7:既存の手段を生かす
ウェアラブル端末の中には、スマートフォンと同じように管理できるものもある。特にAndroidベースのスマートウオッチはそうだ。その他のウェアラブル端末についても、既存のEMM製品を使い、端末の評価や登録の他、セキュリティポリシーの適用、アプリケーション/セキュアコンテナのプロビジョニングができる。業務で利用するウェアラブル端末が紛失や盗難に遭った場合に、端末を探す機能やリモートワイプなどのアクションを適用することも可能だ。
業務利用するウェアラブル端末については、カスタムポリシーを策定し、リスクと利便性のバランスを取ることが肝要だ。早期採用者の協力を仰ぎながら、将来に向けてポリシーを改良していくことも重要となる。
今後、職場へのウェアラブル端末の浸透が進む中で、EMMや無線LAN、WIPS分野のベンダーはそれぞれサービス内容を調整し、管理性の強化を図るはずだ。ただしその間も、IT部門はセキュリティの懸念を無視するわけにはいかない。上述の通り、ウェアラブル端末を管理するのに有用な手段は既に幾つかあるので、有効活用したい。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー