





















対策に有用なフレームワークも紹介
誰もが間違う、セキュリティ対策「9の迷信」
サイバー攻撃対策を効果的に進める際、ハードルになる可能性があるのが、社内に潜む“迷信”だ。主要な迷信を整理し、対策を進めるための指針となるフレームワークを紹介する。
企業はサイバー攻撃に関して“ハイテク”な対策を取るようになっているが、攻撃者は“ローテク”になっている。本稿では、最高情報責任者(CIO)が見落としがちな点とサイバー攻撃が発生する仕組みを紹介する。
強固なサイバー攻撃対策が自社を保護する適切なアプローチだと今も信じて疑わないCIOに警鐘を鳴らしたい。
受動的になりがちなサイバー攻撃対策の態勢を強化し、油断した状態を改める必要がある。そのためには、社内外の両方に積極的かつ抗戦的なサイバーセキュリティ手段を導入すべきだ。それができないなら、履歴書を書き直すことをお勧めする。主な技能分野からサイバーセキュリティを除外して、優秀な幹部社員のスカウト会社に相談して転職先を探すのがよいだろう。
各方面への公平を期して述べるなら、IT業界はサイバーセキュリティに関する大げさな情報であふれている。この状況は、生活を一変させる他のテクノロジー/機能に関する膨大な情報と大差ない。例えば、クラウド、ビッグデータ、モバイルコンピューティング、私物データの業務利用(Bring Your Own Data)、リアルタイム分析などだ。
大量の大げさな情報に囲まれている現状を考えると、事実とうそを切り分けるのは途方もなく大変な作業になる可能性がある。具体的には、現在の「必要な製品」と過去の「買わなくてよかった製品」を区別する作業だ。後者の例は、音楽用に利用されていた磁気テープ規格の「8トラック」やビデオテープレコーダー規格の「ベータマックス」などだ。本稿では、あえてこの課題に挑む。
サイバー攻撃対策に関して検討すべき、特に重大な迷信は以下のようなものだ。
- サイバーセキュリティはIT部門の問題である
- 十分な数の有能な技術者を雇い、強力で大規模なファイアウォール関連の製品/ツールを購入すれば、攻撃者の侵入から自社を守ることができる
- サイバーセキュリティの目的は、攻撃者の侵入を防ぐことである。ファイアウォールの内側で働いている従業員やユーザーについては、それほど気にする必要はない
- 最先端の暗号化技術を使えば、問題は解決する
- 最新のウイルス対策ツールとマルウェアスキャンを実行して悪意のあるコードの影響を定期的に軽減している限り安泰だ
- 銀行、保険会社、政府機関のいずれでもないため、盗むに値する支払い記録などの電子記録は保有していない
- パスワードを適切に管理し、ユーザーが定期的にパスワードを変更するポリシーと手続きを導入しておけば、監査担当者を満足させることができるし、CIOも安眠できる
- 現在使用中のサイバーセキュリティ製品とツールが少し古くなっていることは認識しており、更新する予定だ。これで万事問題ない
- 耐用年数が過ぎたデスクトップPC、サーバおよびプロセッサをリサイクル/廃棄するときは、米国防総省の基準に従ってHDDのデータを消去すれば、機密情報は問題なく保護できる
上記の項目の1つ以上に同意する場合は、サイバーセキュリティ攻撃対策を強化すべきだ。
サイバー攻撃対策に関して検討すべき事実
米Symantecが最近実施した調査「Internet Security Threat Report 2014」によると、データ侵害の原因が内部にある割合が少なくない(図1)。
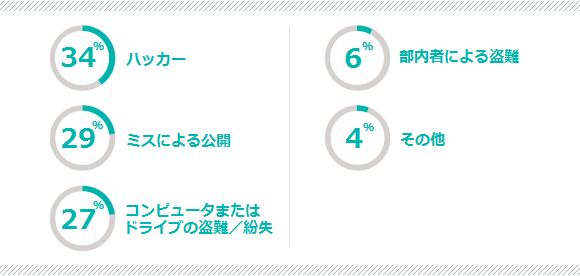 図1 2013年に発生したデータ侵害の主な原因(出典:Symantec「Internet Security Threat Report 2014」を基に一部加工)
サイバー攻撃の解決に必要な時間とコストは大幅に増加している。米Ponemon Instituteによるリポート「2012 Cost of Cyber Crime Study: United States」は、攻撃の修復に掛かったおおよその日数を攻撃の種類別に公開している(図2)。
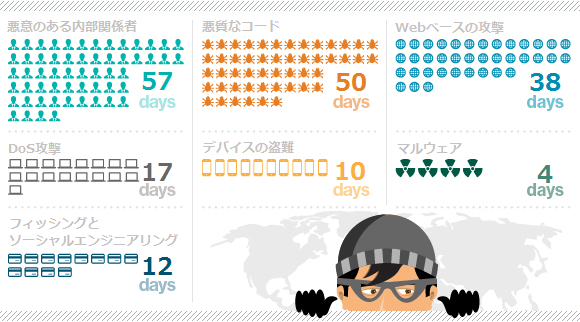 図2 攻撃の修復に掛かった日数。攻撃の種類別に見ると、悪意のある内部関係者が過半数を占める(出典:Ponemon Institute「2012 Cost of Cyber Crime Study: United States」を基に一部加工。数値は小数点第1位を四捨五入)
同リポートによると、2012年にサイバー攻撃の解決に要した平均日数は24日間で、総コストは平均59万1780ドルに上る。これは、2011年の数値に対して42%の増加だ。
最近、米連邦捜査局(FBI)の犯罪関連部局に所属する上級職員が、以下の定性的な考察を明らかにした。
- 攻撃者は、自慢話のネタを手に入れるために、学生寮の部屋からゲーム感覚でコンピュータへの侵入を企てる子どもではなくなっている。FBIが対処している攻撃の多くは、サイバーテロリストが日常的に仕掛けているものだ。そのバックには資金豊富な外国政府や組織犯罪がついている
- 攻撃者の目的は、自分の口座に違法に送金する手段を探すことだけではない。横行しているのは知的財産の盗難だ。対象となるのは、プログラムやデータ、特許、アーキテクチャ、設計、プロセス、方法論などである
- 攻撃者が探っているのは、金融システムや業務システムを停止させる方法だけではない。重要なインフラ(通信、電力、水道、石油、ガス、交通などのシステム)をまひさせる方法も探っている
- 企業のLANやシステムに対してFBIが実施したサイバーフォレンジック分析で、存在が明らかになったマルウェアがある。ホストネットワーク/システムで実行可能な埋め込み型のマルウェアで、通常の市販ツールでは検出されずに数カ月または数年も潜伏していた可能性が高い
- サイバー犯罪という暗黒の地下世界では“パラダイムシフト”が起きている。防御側はファイアウォールを強化して、ますます積極的に脅威を予測し、巧妙さを増すテクノロジー侵害を特定して軽減するようになっている。これに対して、攻撃者が用いる手段はローテクになっている。サイバー犯罪の手段としてソーシャルエンジニアリングメールが使用されることが増えている。例えば、フィッシング、偽のWebサイトに誘導するファーミング、なりすましだ
- 上級幹部社員だけでなく、重役までもがソーシャルエンジニアリング攻撃のターゲットになる傾向が強くなっている。上級幹部社員や重役は、危険に関する知識が最も乏しく、かつ機密性と重要性が特に高い情報への最大のアクセス権を持っているからだ
- ビッグデータの管理や高度な分析、正確に狙いを定めたビジネスインテリジェンス(BI)の提供を目的とした最先端のツールはどれも、攻撃者がフィッシング、ファーミング、なりすましをする上でも役に立つ
攻撃は防御できているのか
米国立標準技術研究所(以下、NIST)は2014年初頭、「Framework for Improving Critical Infrastructure Cybersecurity(重要インフラのサイバーセキュリティを向上させるためのフレームワーク)」を公開した。このフレームワークは、米国内インフラの保護に従事する、政府のテクノロジー関連職員を対象としている。一方、テクノロジーを使用している各企業のニーズにもよくなじみ、簡単に応用できる。
このフレームワークは、企業のモチベーションを生かしてサイバー攻撃対策の情報収集をすることに重きを置いており、企業の全体的なリスク管理プロセスにサイバーセキュリティリスクを組み込みやすくしている。加えて、企業が以下の活動をするための一般的な分類法を提供している。
- 現行のサイバーセキュリティへの取り組みを書き出す
- 目標とするサイバーセキュリティ対策の実施状態を書き出す
- 継続的なセキュリティ強化の機会を見つけ、実行に当たっての優先順位を付ける
- 目標とする状態達成までの進捗を評価する
- 社内外の利害関係者とサイバーセキュリティリスクについて情報交換する
フレームワークのコアは、企業風土の基盤を構成する5つの重要な機能の定義だ。この企業風土により、各企業に適したリスクに基づくビジネス上の意思決定を図ることになる。その5つの機能は次の通りである。
- 特定:サイバーセキュリティに関連するビジネスの状況、資産およびリスクについて、組織レベルの理解を深める
- 防御:資産価値とビジネスリスクに見合った適切な保護対策を検討して実施する
- 検知:サイバーセキュリティイベントを検知するための適切な能力を検討して実施する
- 対応:サイバーセキュリティイベントが検知されたら対処するための適切な対策を検討して実施する
- 復旧:サイバーセキュリティイベント発生後にレジリエンス(回復力)を維持するための対策と計画(災害復旧や事業継続など)を検討して実施する
CIOとIT関連幹部社員は、NISTのフレームワークを社内外の関係者と確認し、自社の業務に最も関係深い重要な要素の応用方法を特定することを検討してほしい。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー